觀點 · 資訊分享
Splunk Enterprise 9.8 分漏洞已有人在攻擊:不用登入就能建立或清空檔案,要升到 10.2.4 或 10.0.7
Splunk 證實 CVE-2026-20253 出現「有限度的攻擊」,CISA 也在 6 月 18 日把它列入遭利用清單。10.2 與 10.0 系列要升級,來不及升就先關掉 PostgreSQL 附屬服務。
- 發布
- 2026-06-18
- 篇幅
- 約 4 分鐘 · 1,908 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
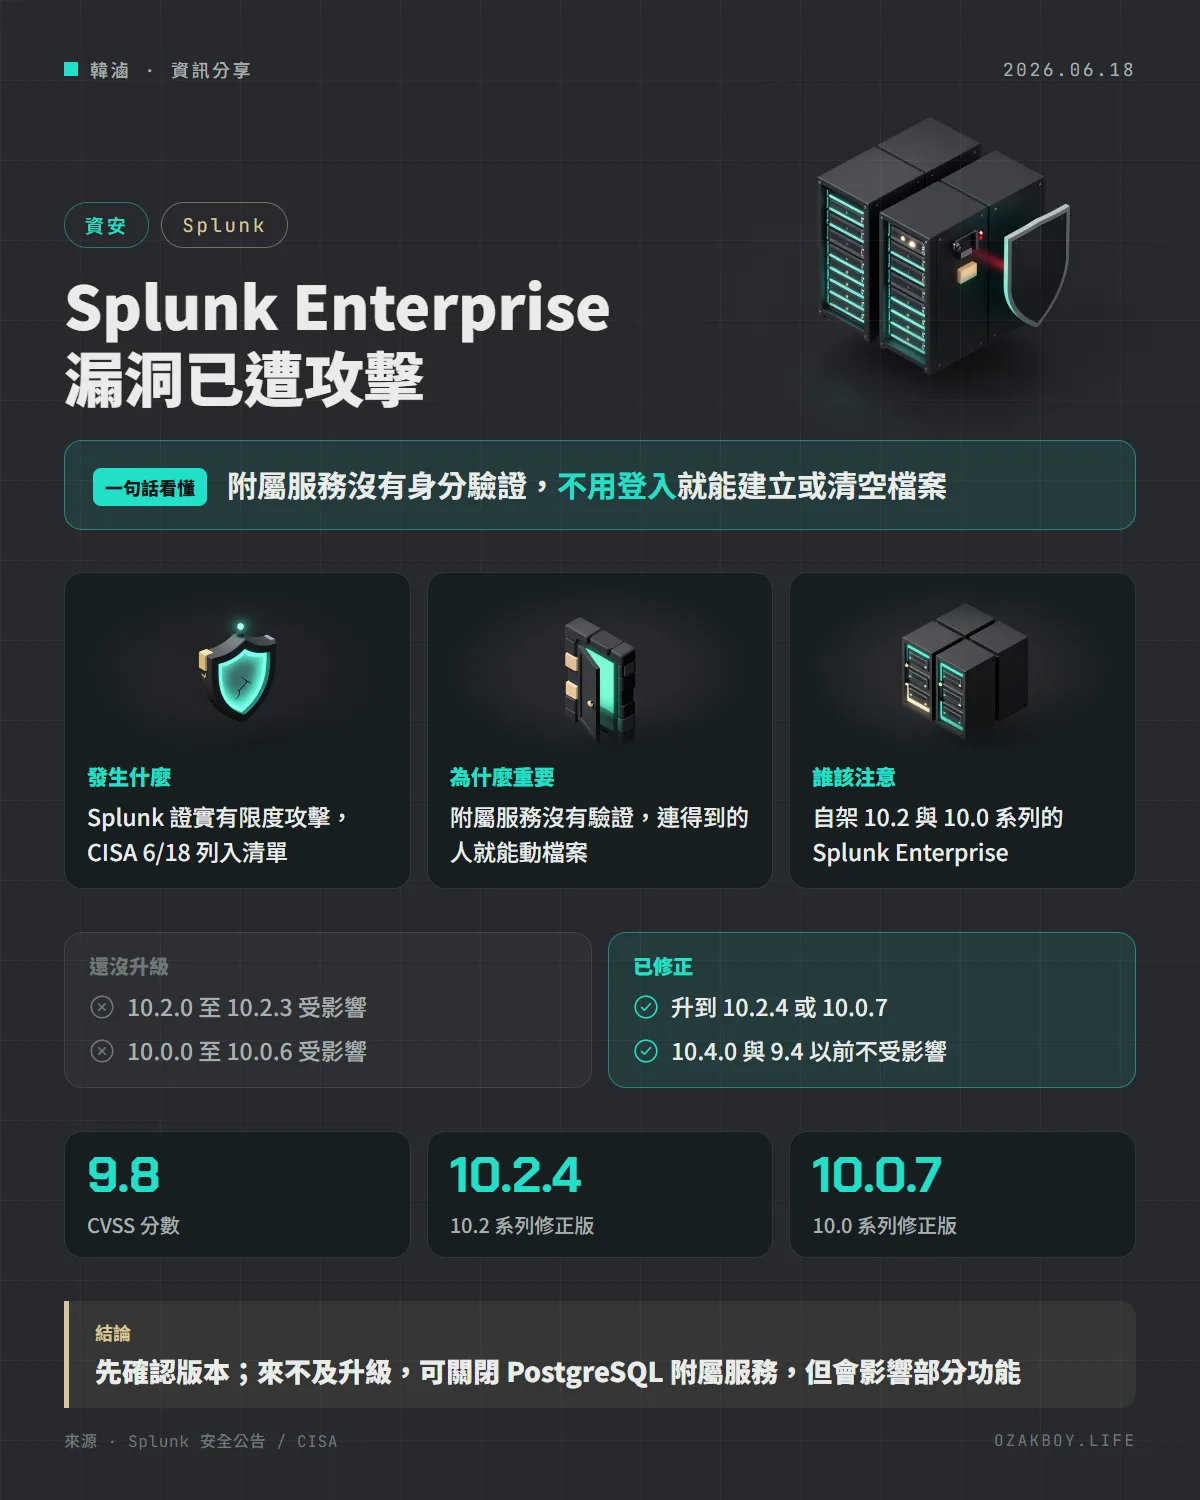
一句話看懂:Splunk Enterprise 的 PostgreSQL 附屬服務沒有身分驗證,未登入的人就能建立或清空檔案,官方已發現有限度的攻擊,CISA 也在 6 月 18 日把它列為已遭利用漏洞。
先用白話講:這個漏洞是什麼?
想像一棟大樓,正門有警衛要刷卡,但大樓旁邊有一扇「員工用側門」,既沒上鎖也沒人看守,而且門後連到倉庫。只要走得到側門,誰都能進去搬東西、清空櫃子。
Splunk Enterprise 是企業常用來收集與分析日誌的平台。它內建一個叫 PostgreSQL 附屬服務(sidecar) 的小程式,這個程式有一個端點(可以想成它對外的小窗口),但沒有做身分驗證。只要網路連得到,就能叫它建立或清空檔案。這種問題的類型叫「缺少關鍵功能的身分驗證」(CWE-306)。
發生什麼事
- 6 月 10 日:Splunk 發布安全公告 SVD-2026-0603,漏洞編號 CVE-2026-20253
- 6 月 12 日、15 日:公告更新,確認 Splunk Cloud 不受影響,並新增暫時的關閉方法
- 6 月 18 日:公告補上一句,Splunk 的資安團隊在 6 月發現這個漏洞「有限度的攻擊」。同一天,CISA 把它加進已知遭利用漏洞(KEV)清單
CVSS 3.1 評分是 9.8(滿分 10),分類為嚴重。評分向量顯示:從網路攻擊、不需要特殊條件、不需要帳號、不需要使用者配合。KEV 目錄標示聯邦機關的處理期限是 6 月 21 日。
我的版本有沒有中?
| 版本系列 | 是否受影響 | 修正版本 |
|---|---|---|
| 10.4 | 不受影響 | 10.4.0 |
| 10.2 | 10.2.0 至 10.2.3 | 10.2.4 |
| 10.0 | 10.0.0 至 10.0.6 | 10.0.7 |
| 9.4 以前 | 不受影響 | 不需要 |
Splunk Cloud 不使用這個附屬服務,不受影響。
給開發者的技術細節
建議的處理順序:
- 先查版本:自架 Splunk Enterprise 的 10.2 與 10.0 系列,確認是否落在上表的範圍
- 升級到修正版:10.4.0、10.2.4 或 10.0.7 以上
- 來不及升級的暫時做法:官方說可以關閉 PostgreSQL 附屬服務,在
$SPLUNK_HOME/etc/system/local/server.conf加入下面設定並重啟:
[postgres]
disabled = true
- 不能用這招的情況:如果你的主機有用 Edge Processor、OpAmp 或 SPL2 資料管線,關掉 PostgreSQL 會讓這些功能壞掉,還可能影響依賴它的其他附屬程序。官方說核心搜尋、索引與儀表板功能不受影響
- 降低曝險:這是靠「連得到」才能打的漏洞,所以也要檢查附屬服務的端點有沒有暴露在不該暴露的網路上。官方公告引導讀者參考安全加固與附屬服務設定文件
- 公告的「偵測」欄:寫的是「None」,也就是官方沒有提供可直接套用的偵測規則,這部分只能靠自己檢查主機上有沒有異常的檔案變動
我的看法
我自己不是 Splunk 的使用者,但這類事件有一個通則,我覺得值得記下來:「附屬服務」「內建小工具」常常是被忽略的攻擊面。 主程式有登入、有權限,大家都會盯著;旁邊順便跑的小服務,預設會不會對外開、有沒有驗證,卻常常沒人檢查。
對幫客戶維運系統的人來說,實用的做法是:定期盤點「主機上到底有哪些服務在監聽哪些連接埠」,把不需要對外的通通收進內網或防火牆後面。這樣就算哪天某個附屬服務出事,也不是一出事就直接暴露在網路上。至於 Splunk 本身,如果公司有在用,請直接找管理員確認版本,因為已經有實際攻擊,不要等排程。
名詞小辭典
- CVE:公開漏洞的統一編號,方便各家廠商與研究員對照同一個問題。
- CVSS:漏洞嚴重程度的評分,0 到 10 分,越高越危險,9.0 以上算嚴重。
- KEV(已知遭利用漏洞清單):美國 CISA 整理的名單,列進去代表已經有證據顯示被拿來攻擊,聯邦機關有處理期限。
- 附屬服務(Sidecar):跟著主程式一起啟動、在旁邊幫忙做事的小程式,例如這次的 PostgreSQL 資料庫服務。