觀點 · 資訊分享
UniFi OS 三個 10 分漏洞被 CISA 列入遭利用清單:5 月就有修補,多數設備要更新到 5.1.12
CISA 在 6 月 23 日把 Ubiquiti UniFi OS 的三個 CVSS 10.0 漏洞加入已知遭利用清單。廠商 5 月就釋出修補,路由器、NVR、NAS 等多款設備都在影響範圍,沒更新的人要盡快處理。
- 發布
- 2026-06-23
- 篇幅
- 約 5 分鐘 · 2,071 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
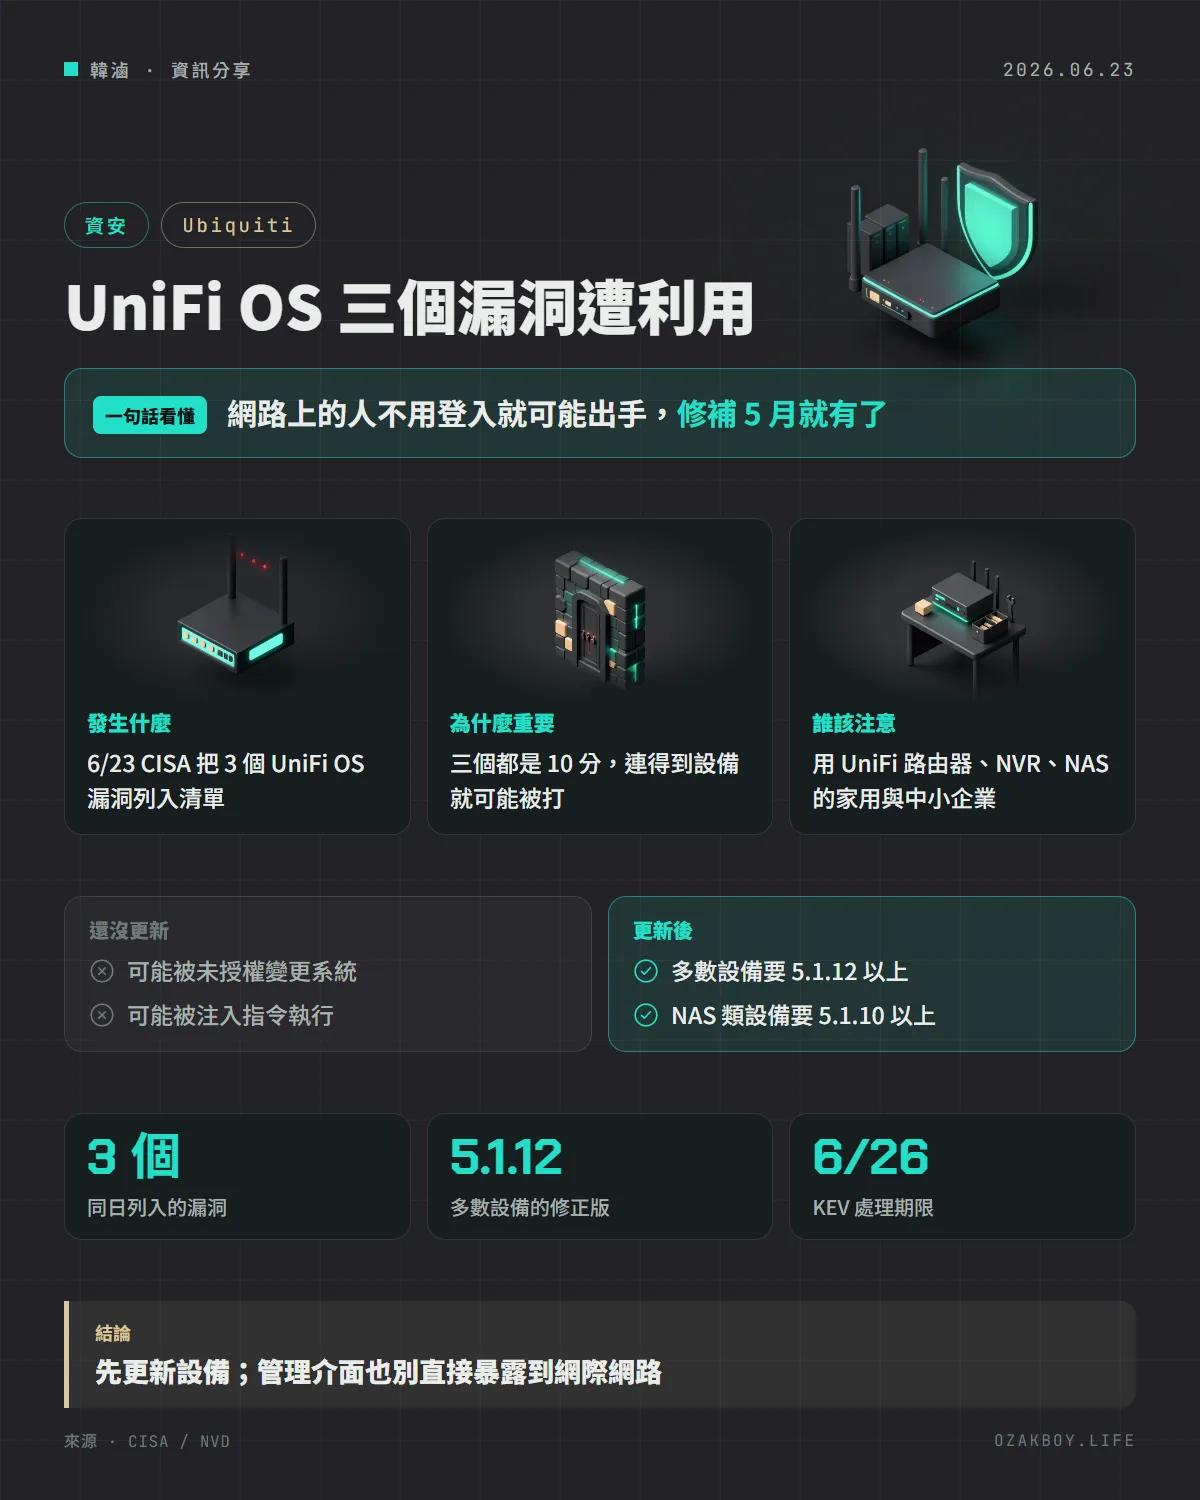
一句話看懂:CISA 在 6 月 23 日把 Ubiquiti UniFi OS 的三個 CVSS 10.0 漏洞加入已知遭利用清單;修補其實 5 月就有了,沒更新的路由器、錄影主機與 NAS 要趕快處理。
先用白話講:這三個漏洞是什麼?
想像家裡的大門有三個鎖,一個是登記訪客的簿子、一個是通往倉庫的走廊、一個是接待員會照做的口頭指令。如果這三個地方都有破口,陌生人只要走到你家門口,就可能自己進來、翻倉庫,甚至叫接待員做事。
UniFi OS 是 Ubiquiti UniFi 系列設備的作業系統,常見於家用與中小企業的路由器、錄影主機(NVR)和 NAS。這次的三個漏洞,分別是存取控制不當、路徑穿越,以及輸入驗證不足造成的指令注入,攻擊者只需要能連到設備的網路。
發生什麼事
- 6 月 23 日:CISA 公告新增四個已知遭利用漏洞,其中三個是 UniFi OS 的 CVE-2026-34908、CVE-2026-34909、CVE-2026-34910,另一個是 Lantronix EDS5000 的 CVE-2025-67038(程式碼注入)。KEV 目錄標示的處理期限是 6 月 26 日
- 5 月 22 日:NVD 公開這三個 CVE,評分都是 CVSS 3.1 的 10.0。Ubiquiti 的安全公告編號是 Security Advisory Bulletin 064,對應的修補版本早就釋出
- 6 月 9 日(第三方,非官方):資安團隊在部落格公開描述,已觀察到有人把這些漏洞串起來攻擊 UniFi OS Server,並放下類似 Mirai 的殭屍網路程式。這是第三方的分析(來源見文末),細節我沒有逐一驗證
我的設備要更新到哪個版本?
依 NVD 記錄的受影響範圍,修正版本如下:
| 設備類型 | 修正版本 |
|---|---|
| UniFi OS Server | 5.0.8 以上 |
| UDM、UDM-Pro、UDM-SE、UDM-Pro-Max、UDR、UNVR 系列、UCG 系列、UCK 系列等多數硬體 | 5.1.12 以上 |
| UDM-Beast | 5.1.11 以上 |
| UNAS 系列(UNAS-2、UNAS-4、UNAS-Pro 等) | 5.1.10 以上 |
| Express(NVD 在路徑穿越那筆紀錄中列出) | 4.0.14 以上 |
上表整理自 NVD 對 CVE-2026-34909 的紀錄,各漏洞涵蓋的型號略有差異,請以 Ubiquiti 公告對照自己的型號為準。
給開發者與管理員的技術細節
- 先查版本:登入設備的管理介面,確認 UniFi OS 版本是否已達上表
- 更新:沒到的就更新,這三個漏洞的攻擊條件是「能連到設備的網路」,所以優先處理有對外暴露的設備
- 降低暴露面(我的建議,不是公告內容):管理介面不要直接開放到網際網路,遠端管理用 VPN;若不確定,先查路由器的連接埠轉送設定
- 檢查有沒有被入侵(我的建議):如果設備曾經暴露又長時間沒更新,建議把它當成可能已被入侵:檢查不明的登入、排程與程序,必要時重設並重新設定
- KEV 的意義:目錄的處理期限對象是美國聯邦機關,但其他組織也可以參考它的優先順序
我的看法
這則消息有一個很實際的教訓:「修補早就有了,但很多設備沒人更新」,是這類網路設備最常見的狀況。 路由器、NAS、錄影主機通常是設定好就放著,沒有人像更新電腦一樣定期更新,也不容易被納入資產清單。
如果你有幫小型客戶維護網路,我會建議在交付時多做兩件事:一是記錄每台網路設備的型號與版本,二是約好定期檢查更新的時間,並把管理介面關在內網或 VPN 後面。這些工作很枯燥,但比出事後清理便宜很多。
名詞小辭典
- KEV(已知遭利用漏洞清單):美國 CISA 整理的名單,列進去代表已有證據顯示被實際攻擊。
- CVSS:漏洞嚴重程度評分,0 到 10 分,10 分是最高。
- 路徑穿越(Path Traversal):用特殊路徑讓程式讀取不該碰的檔案。
- 指令注入(Command Injection):把惡意指令混進程式接受的輸入,讓系統照著執行。
資料來源
常見問題
UniFi OS 是什麼?哪些設備受影響?
它是 Ubiquiti UniFi 系列主機設備的作業系統,常見於家用與中小企業的路由器、錄影主機、NAS 與管理主機。NVD 列出的受影響產品包含 UniFi OS Server、UDM 系列、UNVR 系列、UNAS 系列、UCG 系列與 UCK 系列等多款設備。
我要更新到哪個版本?
依 NVD 記錄:UniFi OS Server 要 5.0.8 以上;多數硬體(UDM、UDM-Pro、UNVR 等)5.1.12 以上;UDM-Beast 5.1.11 以上;UNAS 系列 5.1.10 以上;個別產品與漏洞可能略有差異,建議照 Ubiquiti 公告對照自己的型號。
已經被利用了,我需要擔心嗎?
CISA 的說法是「有證據顯示正被攻擊」。如果設備的管理介面暴露在網際網路上又還沒更新,風險最高。沒有暴露、也已經更新的設備,風險相對低,但仍建議確認。
KEV 清單是什麼?
美國 CISA 整理的「已知遭利用漏洞」目錄,列進去代表已有證據顯示被實際攻擊。美國聯邦機關必須在期限內處理,其他組織也常把它當成優先處理的參考。
接著讀
全部觀點 →CISA 把 FortiSandbox 兩個 9.8 分漏洞列入已遭利用清單:不用登入就能對設備下指令CISA 在 7 月 16 日把兩個 FortiSandbox 作業系統指令注入漏洞與一個 SharePoint 反序列化漏洞列入「已遭利用」清單,三個 CVSS 都是 9.8。用 FortiSandbox 的人應升到 5.0.6 或 4.4.9 以上。閱讀 →Splunk Enterprise 9.8 分漏洞已有人在攻擊:不用登入就能建立或清空檔案,要升到 10.2.4 或 10.0.7Splunk 證實 CVE-2026-20253 出現「有限度的攻擊」,CISA 也在 6 月 18 日把它列入遭利用清單。10.2 與 10.0 系列要升級,來不及升就先關掉 PostgreSQL 附屬服務。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →