觀點 · 資訊分享
遠端支援軟體 SimpleHelp 的登入漏洞被列入遭利用清單:偽造身分憑證就能變成技術員,連 MFA 也擋不住
CISA 在 6/29 把 SimpleHelp 的 CVE-2026-48558 列入已知遭利用漏洞清單。開了 OIDC 登入的伺服器不會驗證身分權杖的簽章,未登入的攻擊者可以偽造權杖,直接取得技術員身分。
- 發布
- 2026-06-29
- 篇幅
- 約 5 分鐘 · 2,307 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
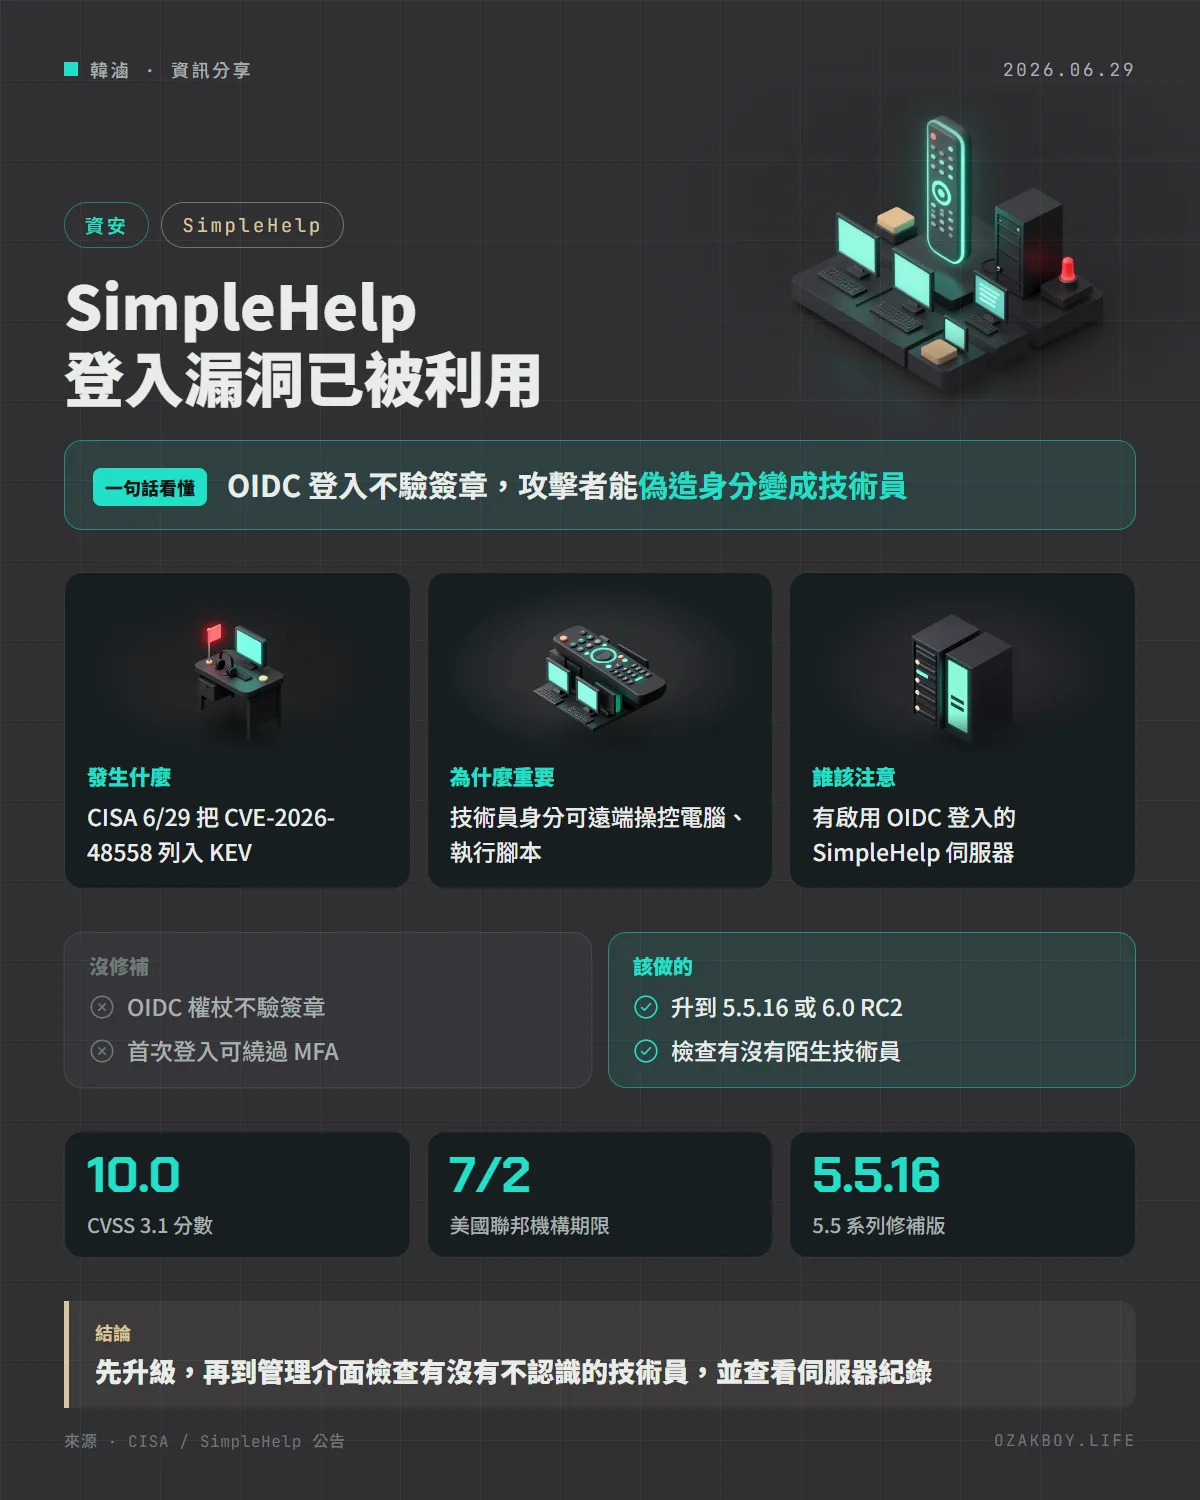
一句話看懂:遠端支援軟體 SimpleHelp 有個登入漏洞,開了 OIDC 登入的伺服器不會驗證身分憑證的簽章,攻擊者能偽造憑證直接當上「技術員」;美國 CISA 在 6 月 29 日確認已有人在攻擊。
先用白話講:SimpleHelp 與 OIDC 是什麼?
SimpleHelp 是一套遠端支援軟體,像是替公司裝了一把「萬用遙控器」,技術人員用它就能遠端操作客戶或同事的電腦。
OIDC 是一種登入方式:你不直接在 SimpleHelp 輸入密碼,而是去公司的帳號系統(例如 Azure AD)登入,帳號系統再發一張「蓋了章的身分證明」給 SimpleHelp。SimpleHelp 看到章是真的,就放行。
這次的問題是:SimpleHelp 收到身分證明時,沒有檢查那個章是不是真的。攻擊者自己寫一張,宣稱「我是技術員」,伺服器就照單全收。
發生什麼事
- 6 月 29 日:CISA 把 CVE-2026-48558 加進已知遭利用漏洞(KEV)清單,理由是有實際遭利用的證據;KEV 記載的美國聯邦機構處理期限是 7 月 2 日
- 受影響版本:SimpleHelp 5.5.15 以前,以及 6.0 預覽版
- 漏洞內容(NVD 記錄):設定 OIDC 登入後,登入時送來的身分權杖不會驗證簽章;遠端、未登入的攻擊者可以送出偽造的權杖,取得完整的技術員工作階段,不需要使用者操作,某些設定下也可能繞過多因素驗證(MFA)
- 分數:CVSS 3.1 為 10.0、CVSS 4.0 為 9.5(皆為通報單位 VulnCheck 的評分)
為什麼這麼危險
據研究團隊 Horizon3 在 6 月 12 日的說明:
- 技術員身分預設可以遠端操作受管理的電腦、執行腳本等特權操作
- 即使伺服器設定技術員一定要 MFA,也能被繞過,因為技術員首次登入時可以自己註冊 MFA 方式
- 觸發條件:有設定 OIDC 登入、有技術員群組啟用該 OIDC 提供者,且群組啟用了「允許群組驗證的登入」(實際環境中通常是開的)
- 他們估計網路上暴露的 SimpleHelp 伺服器已從 2025 年 1 月的約 3,400 台增加到近 14,000 台,抽樣中約 7.2% 有設定受影響的 OIDC 登入
該怎麼做
- 升級:5.5 系列升到 5.5.16,6.0 系列升到 6.0 RC2(SimpleHelp 安全公告 2026-05)
- 檢查有沒有被進來過:到管理介面「Administration → Technicians」,齒輪圖示裡勾選顯示群組驗證的使用者,找找有沒有不認識的技術員名稱或 email
- 看紀錄:管理介面的 Server Logs,或主機上的
/opt/SimpleHelp/logs/server.log,找不熟悉的技術員註冊或設定儲存紀錄 - 如果發現異常,把它當成整台伺服器與其管理的電腦都可能被影響,進一步調查
給管理者的技術細節
- 弱點類型:CWE-347(密碼學簽章驗證不當)
- SimpleHelp 公告強調:不是所有伺服器都能被利用,如果已照安全指南做好限制,實際被利用會困難許多,但仍要儘快更新
- 時間線(依 Horizon3 的說明):5 月 22 日通報 SimpleHelp,6 月 9 日他們發現 SimpleHelp 已經釋出修補,6 月 12 日公開細節;CISA 6 月 29 日才列入 KEV。也就是修補出來後過了數週,仍有人在攻擊沒更新的伺服器
我的看法
遠端支援軟體是攻擊者最愛的目標之一:拿到它,等於拿到「合法的遠端控制」,不需要再裝木馬。如果你替客戶架設或使用這類工具,要把它當成最高權限的系統對待:不要讓管理介面直接暴露在網際網路、帳號系統要設最小權限、定期檢查有沒有陌生的技術員。
另一個提醒是,這是「方便的功能造成的風險」:OIDC 單一登入本來是為了讓管理更安全,一旦驗證邏輯有缺陷,反而變成最大的入口。新功能、新整合上線前先評估,上線後要記得追蹤廠商公告。
名詞小辭典
- KEV(Known Exploited Vulnerabilities):CISA 公布的「已知遭利用漏洞」清單,有實際攻擊證據才會收錄。
- OIDC(OpenID Connect):讓你用另一個帳號系統登入的標準做法,登入後會拿到一張蓋章的身分權杖。
- MFA(多因素驗證):登入時除了密碼,還要第二種驗證,例如手機驗證碼。
- IoC(Indicator of Compromise):入侵跡象,用來檢查系統是否曾被攻擊。
資料來源
常見問題
SimpleHelp 是什麼?
是一套遠端支援軟體:技術人員透過伺服器連到客戶或同事的電腦,遠端協助操作、傳檔案或執行腳本。因為權限很大,一旦登入入口被攻破,影響的是所有被它管理的電腦。
我怎麼知道自己有沒有被影響?
先確認版本是否在 5.5.15 以前或 6.0 預覽版,且有沒有設定 OIDC 登入。再依 Horizon3 的說明,到管理介面的「Administration → Technicians」勾選顯示群組驗證的使用者,檢查有沒有不認識的技術員;同時查看 Server Logs 與主機上的 server.log。
OIDC 簽章沒驗證為什麼這麼嚴重?
OIDC 登入時,身分提供者會發一張蓋了章(簽章)的「身分證明」給伺服器。如果伺服器不檢查章,攻擊者就能自己寫一張證明,聲稱「我是某某人」,伺服器照單全收。
接著讀
全部觀點 →Check Point 管理端驗證被繞過,列入 CISA 已遭利用清單:未登入就能拿到管理員權限、改防火牆政策CISA 在 7 月 22 日把 Check Point SmartConsole 的驗證繞過漏洞(CVE-2026-16232)與一個 SharePoint 漏洞列入已遭利用清單。原廠說未登入的遠端攻擊者可取得完整管理權限,且已有極少數客戶受影響。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。閱讀 →