觀點 · 資訊分享
CISA 把兩個 Joomla 擴充套件列入遭利用清單:不用登入就能上傳 PHP 檔,網站可被完全接管
CISA 在 7 月 10 日把 iCagenda 與 Balbooa Forms 兩個 Joomla 擴充套件的檔案上傳漏洞列入已遭利用清單。匿名訪客就能上傳並執行程式,用這兩個套件的網站要立刻確認版本。
- 發布
- 2026-07-10
- 篇幅
- 約 5 分鐘 · 2,082 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
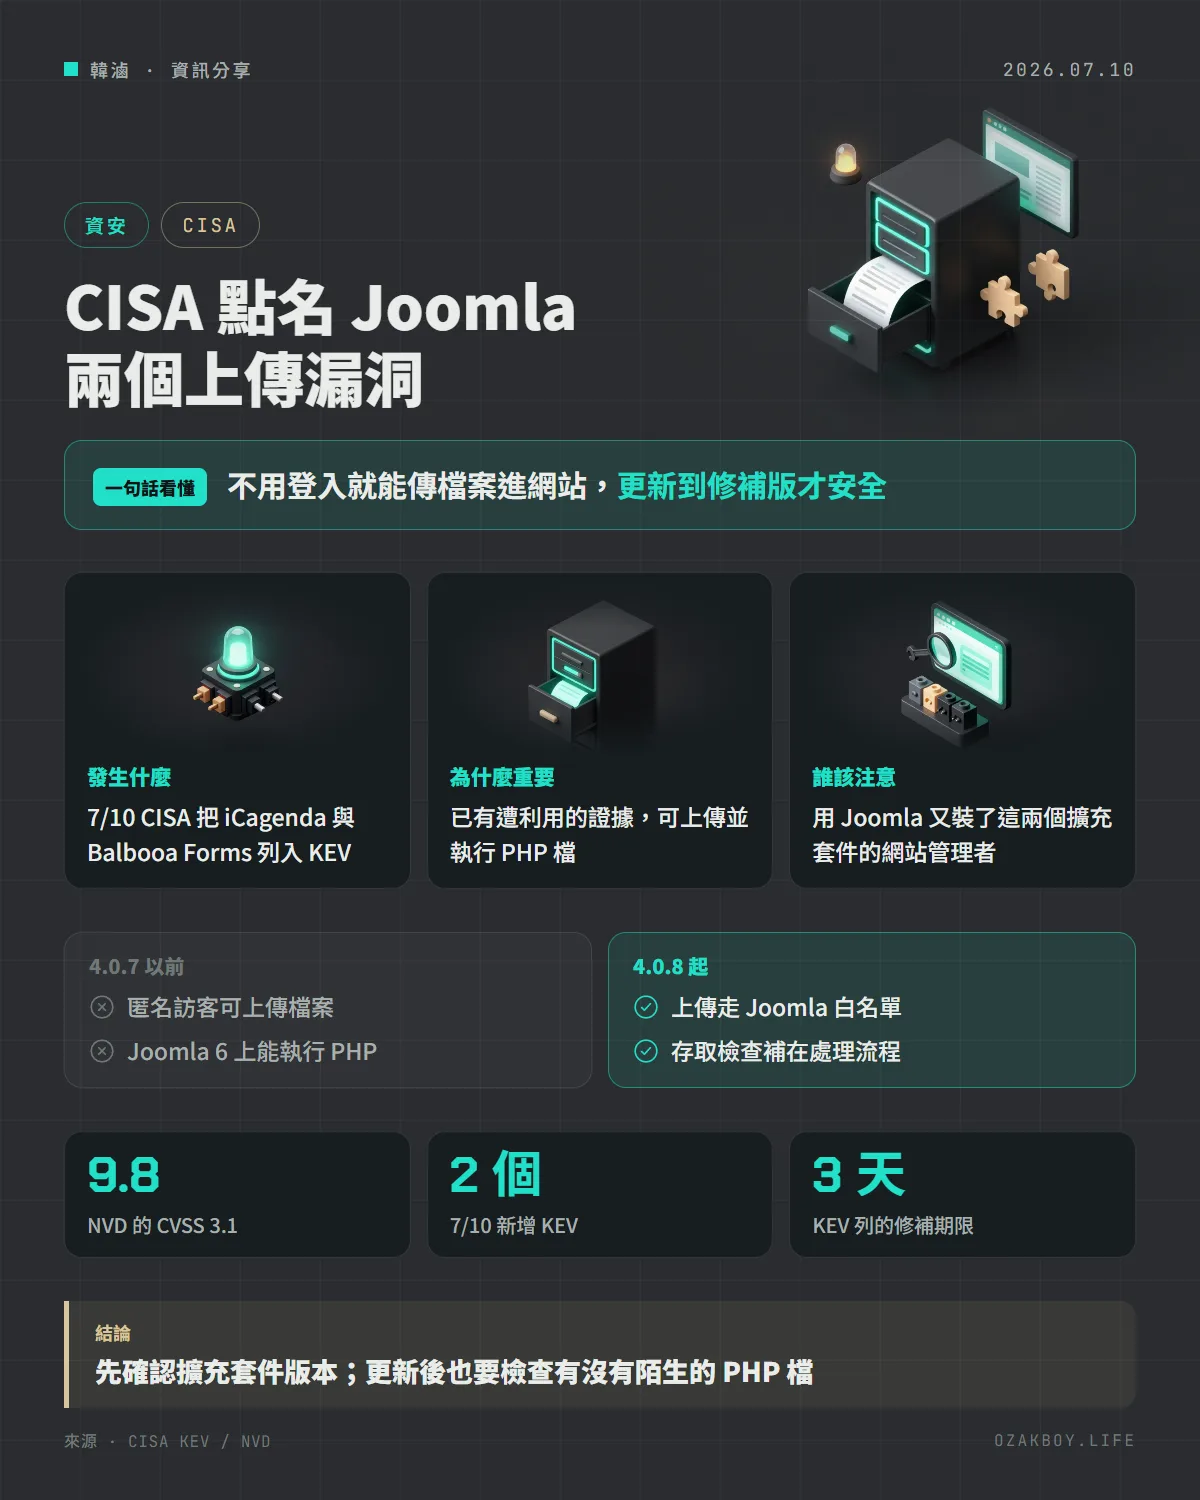
一句話看懂:美國 CISA 把 Joomla 的兩個擴充套件(iCagenda 與 Balbooa Forms)列入「已遭利用」清單,不用登入就能上傳檔案,網站有可能被整個接管。
先用白話講:檔案上傳漏洞是什麼?
想像你開了一間店,櫃台有個「意見箱」讓客人投遞紙條。正常情況下,箱子只收紙條。但如果有人發現這個箱子什麼東西都收,連一支遙控器也塞得進來,而且你的店裡剛好有個插座會自動執行遙控器的指令,那他就能從意見箱遠端指揮你的店。
網站上的「檔案上傳」就是這個意見箱。這次的漏洞(官方分類是 CWE-434,不受限制地上傳危險檔案類型)讓沒有登入的訪客也能把 PHP 檔案(網站伺服器會執行的程式)塞進網站,再叫伺服器執行它。這樣就等於拿到網站的控制權。
發生什麼事
CISA(美國網路安全暨基礎設施安全局)在 7 月 10 日公告,把兩個漏洞加入 KEV 清單(已知遭利用漏洞,意思是有證據顯示真的有人在攻擊):
| 擴充套件 | 漏洞編號 | 說明 |
|---|---|---|
| iCagenda(Joomla 活動日曆) | CVE-2026-48939 | 檔案附件功能可上傳任意檔案,最後能上傳並執行 PHP |
| Balbooa Forms(Joomla 表單產生器) | CVE-2026-56291 | 匿名上傳漏洞,可上傳可執行檔,導致完整的遠端程式執行 |
兩個漏洞在 NVD 的 CVSS 3.1 評分都是 9.8(滿分 10)。KEV 目錄列出的聯邦機關修補期限是 7 月 13 日。
兩個漏洞的時間線
- iCagenda:資安公司 mySites.guru 說,攻擊早在 6 月 15 日就開始;廠商在 6 月 15 日釋出 4.0.8,舊的 3.x 版本線在隔天釋出 3.9.15。受影響的是 3.2.1 到 3.9.14,以及 4.0.0 到 4.0.7
- Balbooa Forms:mySites.guru 表示,2.4.0 以前都受影響,廠商在 7 月 9 日釋出 2.4.1;也就是 CISA 公告的前一天才有修補
要注意的是,mySites.guru 是第三方資安公司,CISA 的公告本身只列出了漏洞名稱,沒有提供這些時間細節。
給網站管理者的技術細節
- 先登入 Joomla 後台,看這兩個擴充套件有沒有安裝、是什麼版本
- 更新到修補版本以上;iCagenda 是 4.0.8(或 3.9.15),Balbooa Forms 是 2.4.1
- 後續(以下是文章日期之後的狀況):據 mySites.guru 的更新註記,兩個擴充套件後來又釋出其他安全修補,例如 Balbooa Forms 在 9 月 29 日釋出 2.4.3.4,所以請直接更新到最新版,不要停在 2.4.1 或 4.0.8
- 只在後台「停用」擴充套件,不一定能擋住攻擊;mySites.guru 提醒,以 iCagenda 為例,提交端點停用後仍然連得到
- 更新之後,檢查上傳資料夾有沒有陌生的
.php檔,也看看有沒有不認得的管理員帳號
我的看法
接案幫中小企業做網站的人,應該都遇過這種情況:網站是別人幫忙架的,後台裝了一堆擴充套件,沒人記得要定期更新。這次的漏洞就是「小外掛,大後果」的典型:一個負責活動日曆的外掛、一個負責表單的外掛,結果成為全站被接管的入口。
我的建議很實際:一是列一張清單,記錄每個客戶網站裝了哪些擴充套件與版本;二是訂個固定的時間(例如每月)檢查更新;三是能用主機端的防護就開,例如禁止上傳資料夾執行 PHP。這些都不花什麼錢,但能擋掉很多這類攻擊。
名詞小辭典
- Joomla:一套開源的網站內容管理系統(CMS),功能可以靠擴充套件增加。
- KEV 清單:CISA 維護的「已知遭利用漏洞」目錄,只收有被攻擊證據的漏洞,是排修補優先順序的好參考。
- 遠端程式執行(RCE):攻擊者能在別人的伺服器上執行自己的程式,是最嚴重的漏洞類型之一。
- CVSS:衡量漏洞嚴重程度的 0 到 10 分制,9.0 以上屬於「嚴重」。