觀點 · 資訊分享
Claude Enterprise 開放用 Admin API 管理成員:查人、改角色、發邀請、管群組都能自動化
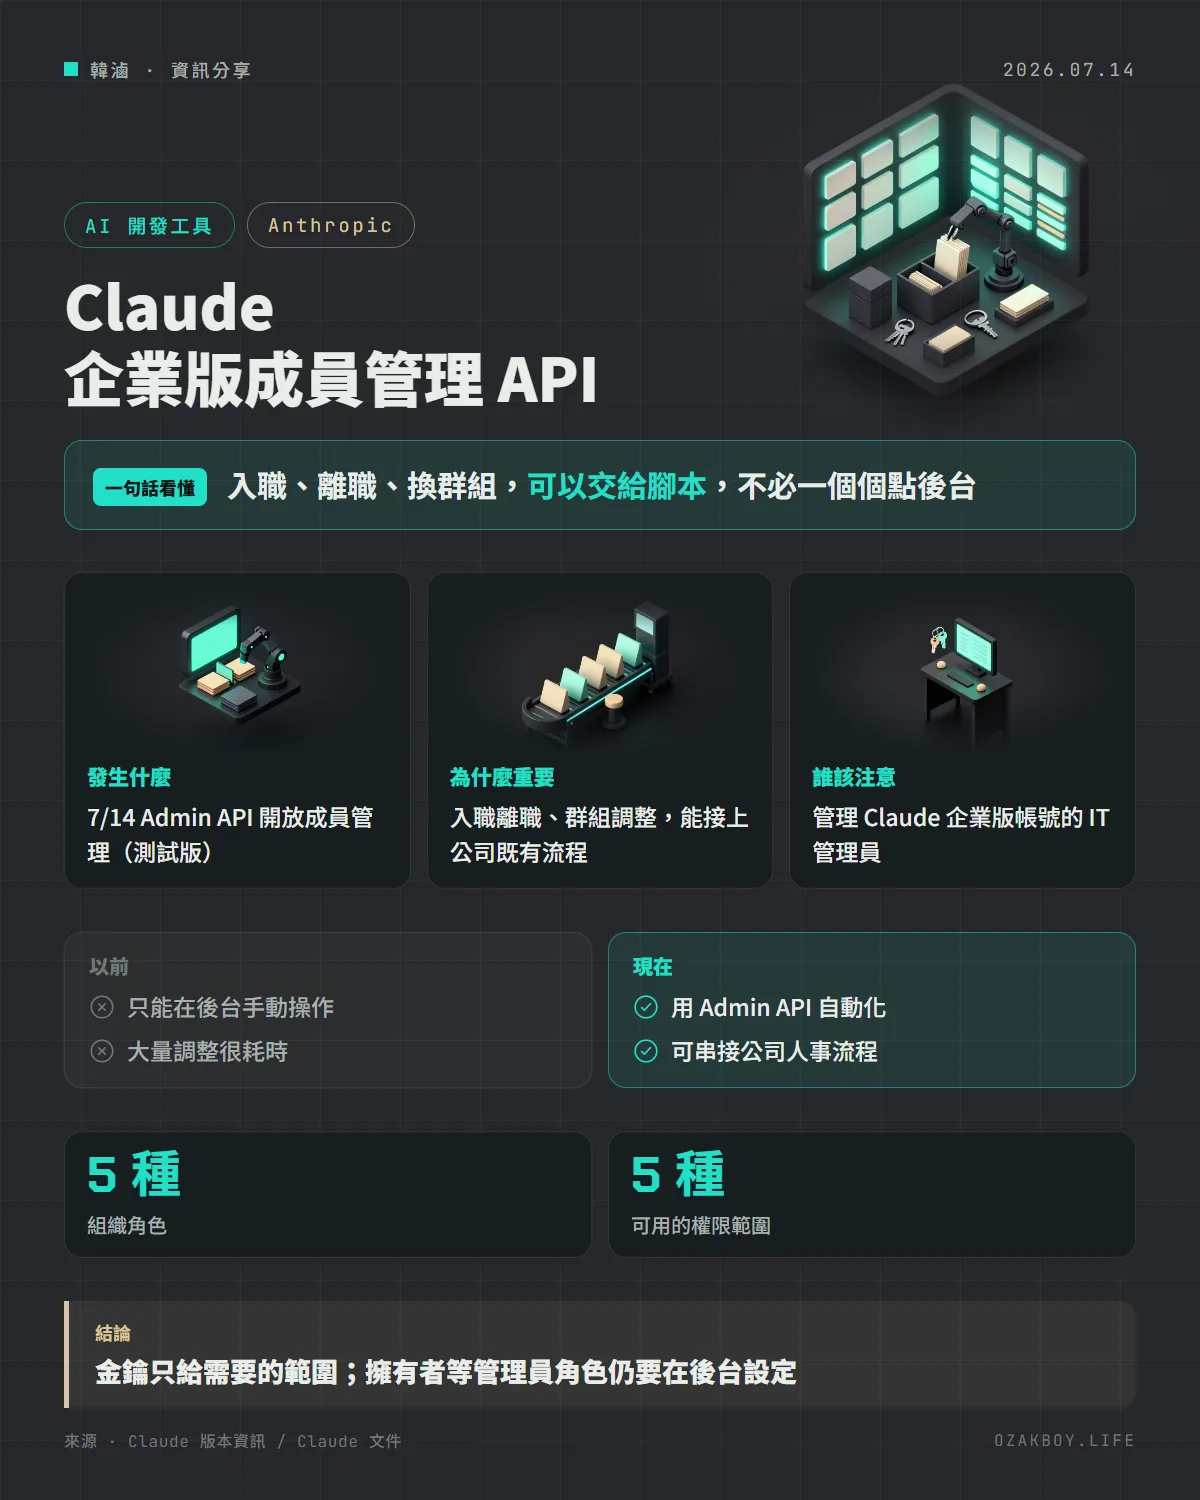
Anthropic 在 7 月 14 日讓 Claude Enterprise 的 Admin API 進入測試版,可以用程式列出成員、改角色、發送與撤回邀請、管理群組與讀取自訂角色。需要帶有專屬權限範圍的 Admin API 金鑰。
- 發布
- 2026-07-14
- 篇幅
- 約 4 分鐘 · 1,809 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:Claude Enterprise 的 Admin API 進入測試版,管理員可以用程式來查成員、改角色、發送邀請與管理群組,不用再一個個點後台。
先用白話講:Admin API 是做什麼的?
想像你是一間公司的總務,每個月都有人入職、離職、轉組。以前你得打開管理後台,一個個點:新增帳號、換職位、移到某個群組。人少還好,一百人、五百人就會很崩潰。
Admin API 就像讓你的電腦程式也能「代你操作後台」。公司的人資系統一有新進員工,腳本就自動幫你發出邀請、放進對的群組;員工離職,腳本自動把帳號移除。這就是這次 Anthropic 開放給 Claude Enterprise(也就是 claude.ai 的企業版)的功能。
發生什麼事
Anthropic 在 7 月 14 日的版本資訊宣布,所有 Claude Enterprise 組織都能用 Admin API(測試版)管理組織裡的人:
- 列出成員,並用 email 查詢
- 變更成員的角色
- 移除成員
- 發送與撤回邀請
- 管理群組與群組成員
- 讀取自訂角色
有哪些角色與權限?
依官方文件,每個成員只會有一種組織角色,共五種:
| 角色 | 意義 |
|---|---|
| user | 一般成員 |
| managed | 權限來自所屬群組附加的自訂角色 |
| owner | 組織擁有者 |
| membership_admin | 能管理組織成員的人 |
| primary_owner | 主要擁有者,全組織只有一位 |
API 只能指派 user 與 managed 兩種。擁有者、成員管理員與主要擁有者,要在 claude.ai 的組織設定裡處理,擁有這些角色的人也不能透過這個 API 被修改或移除。這是一個合理的安全設計:就算金鑰外洩,也不能直接把人升成管理員。
金鑰要有什麼權限?
呼叫這些端點,需要 Admin API 金鑰,並且帶有對應的權限範圍(scope):
read:members:讀取成員與邀請,以及所有自訂角色的端點write:members:建立、修改、刪除成員與邀請read:rbac_groups:讀取群組write:rbac_groups:建立、修改、刪除群組;指派 managed 角色或在邀請上指定群組時也需要read:org_audit:唯讀的稽核用範圍,可以呼叫本頁所有的讀取端點
給開發者的技術細節
- 端點在
https://api.anthropic.com/v1/organizations/底下,包含成員(users)、邀請(invites)、群組(rbac_groups)與自訂角色(rbac_roles) - 在 7 月 14 日當時,群組與自訂角色的請求要帶
anthropic-beta: ce-user-management-2026-07-13標頭;成員與邀請不用 - 後續(以下為文章日期之後的狀況):依 8 月 19 日的版本資訊,群組與自訂角色的請求也不再需要這個標頭,仍帶著也照常運作
- 自訂角色只能讀,不能透過 API 修改;要改要到 claude.ai 的組織設定
- 官方文件也提供 Python 等多種語言的 SDK 與 CLI 範例
我的看法
這類功能對小團隊乍看離得有點遠,畢竟 Claude Enterprise 是企業版。但它帶出一個很實用的觀念:只要工具有帳號管理,就該問「能不能自動化」,因為人事異動最容易漏掉,離職員工的帳號忘了關,是常見的資安漏洞。
如果你剛好是替客戶導入 AI 工具的人,我會建議:金鑰只給最小的權限範圍,例如只讀的就別給寫入;金鑰放在安全的地方,別寫在程式碼裡;另外,所有會移除或升級成員的動作,最好先在測試組織演練。
名詞小辭典
- Admin API:給管理員用的程式介面,用來管理組織、成員與設定,而不是一般的對話功能。
- RBAC(角色式存取控制):依角色與群組決定誰能做什麼的權限管理方式。
- 權限範圍(Scope):金鑰被允許做的事的清單,越小越安全。
- 邀請(Invite):寄給對方的加入組織通知,對方接受後才成為成員。