觀點 · 資訊分享
SonicWall SMA1000 兩個零時差漏洞被串連攻擊:修補之後還要查有沒有被入侵、重設密碼與 TOTP
SonicWall 在 7 月 14 日修補 SMA1000 的兩個已遭利用漏洞,兩者被串在一起用來攻擊 VPN 設備。CISA 同日列入 KEV;SonicWall 提醒光更新不夠,還要檢查入侵痕跡。
- 發布
- 2026-07-14
- 篇幅
- 約 5 分鐘 · 2,409 字
- 結構
- 10 節 + 3 題常見問題
- 標籤
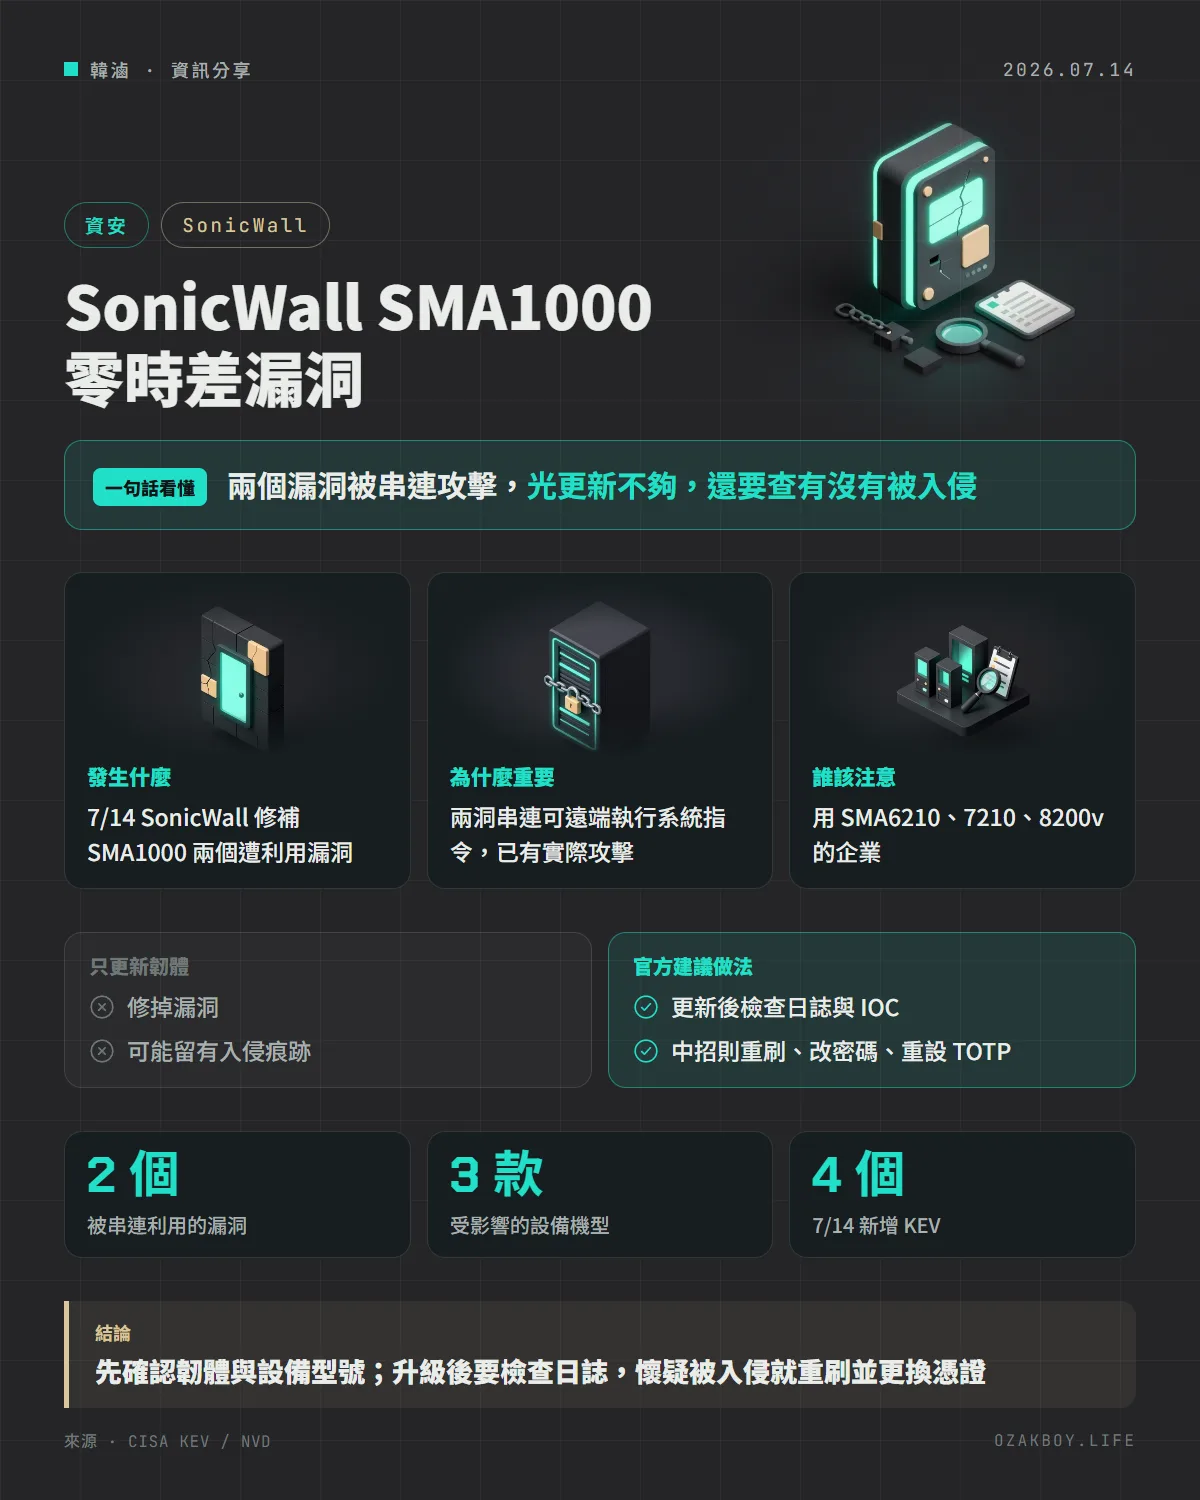
一句話看懂:SonicWall 修補了 SMA1000 系列的兩個零時差漏洞,攻擊者把它們串在一起攻擊 VPN 設備;官方強調光更新不夠,還要檢查有沒有已經被入侵。
先用白話講:為什麼 VPN 設備被打穿特別麻煩?
公司的 VPN 設備,就像辦公大樓的警衛室兼大門:員工在外面要先通過這裡,才能進到公司內網。如果這道門本身被攻破,攻擊者不只進得了門,還能假冒員工,在大樓裡自由走動,而且保全系統通常不會對「從警衛室走出來的人」起疑。
這次出事的是 SonicWall 的 SMA 1000 系列,是給中大型企業、跨國公司、政府機關與資安服務商用的安全遠端存取(SSL VPN)閘道。
發生什麼事
SonicWall 在 7 月 14 日公開並修補兩個已遭利用的漏洞:
| 漏洞 | 類型 | 說明 |
|---|---|---|
| CVE-2026-15409 | 伺服器端請求偽造(SSRF) | 出在 Work Place 介面,未登入的遠端攻擊者可能讓設備對不該連的地方發出請求,NVD 上廠商評分 CVSS 3.1 為 10.0 |
| CVE-2026-15410 | 程式碼注入 | 出在管理主控台(AMC),已用管理員身分登入的遠端攻擊者,在特定條件下可能執行任意作業系統指令,評分 7.2 |
據媒體引述 SonicWall 的說法,目前觀察到的攻擊中,這兩個漏洞是被串連使用的。SonicWall 也確認這些漏洞「正在被實際利用」。
CISA 的動作
美國 CISA 在同一天(7 月 14 日)把四個漏洞列入 KEV(已知遭利用漏洞)清單:
- SonicWall 的 CVE-2026-15409 與 CVE-2026-15410
- Microsoft 的 AD FS(CVE-2026-56155)與 SharePoint Server(CVE-2026-56164)
SonicWall 這兩個漏洞在 KEV 上的聯邦機關修補期限是 7 月 17 日。(Microsoft 這兩項的期限不同,ADFS 是 7 月 28 日、SharePoint 是 7 月 17 日。)
哪些設備受影響?修補版是什麼?
依媒體整理,受影響的機型是 SMA6210、SMA7210 與 SMA8200v。受影響的韌體(平台熱修補)版本包含 12.4.3-03245、12.4.3-03387、12.4.3-03434、12.5.0-02283、12.5.0-02624 與 12.5.0-02800。
SonicWall 先通知客戶聯絡技術支援取得熱修補,版本是 12.4.3-03453 與 12.5.0-02835,之後才在官網提供。
光更新為什麼不夠?
SonicWall 的發言人強調,「光是套用修補並不足夠」。即使更新了,也建議:
- 檢查日誌,找有沒有入侵指標(IOC)
- 若發現跡象:硬體設備要重刷,虛擬機要重新部署
- 更換使用者與管理員的密碼
- 重設 TOTP(動態驗證碼)權杖
後續狀況
以下是文章日期之後的發展:
- 7 月 15 日:SonicWall 更新公告,並加入 Volexity 的研究者協助擴充入侵指標清單
- 7 月 16 日:Rapid7 表示,在官方揭露之前,就已觀察到對外網路的 SMA 1000 設備遭零時差攻擊;攻擊者會取走高價值憑證、工作階段資料庫與 TOTP 設定的種子,再進一步橫向移動到網域控制站
- CISA 的 KEV 目錄目前把這兩個 SonicWall 漏洞標示為「已知被勒索軟體活動使用」(以本文整理時的目錄狀態為準)
給管理員的技術細節
- 先盤點:有沒有 SMA6210、SMA7210、SMA8200v,韌體是不是在受影響清單
- 升級到修補版,並照 SonicWall 的知識庫文章,檢查入侵指標
- 懷疑被入侵時,不要只升級:重刷或重新部署、改密碼、重設 TOTP
- 因為攻擊者拿過設備上的憑證,與這台設備有關的服務帳號(例如 LDAP 服務帳號)也要重設
- 在網域控制站查看有沒有「來自 VPN 設備內部位址、但沒有對應 VPN 連線」的異常登入
我的看法
這類「邊界設備」的漏洞,一直是最難處理的。它們放在網路最前線,不能隨便關,又常常沒有像電腦那樣的偵測軟體,所以出事時往往很晚才發現。
如果你幫客戶管理這類設備,我的建議是:把設備型號與韌體版本記錄在一張清單裡;訂閱廠商的安全公告;另外,要事先想好「更新之後要做什麼檢查」,而不是只有「更新」這一步。這次的案例就是提醒:更新只是止血,不等於傷口已經沒事。
名詞小辭典
- 零時差漏洞(Zero-day):廠商還沒修補、就已被攻擊者利用的漏洞。
- SSRF(伺服器端請求偽造):讓伺服器代替攻擊者去連線,可能碰到原本碰不到的內部資源。
- IOC(入侵指標):用來判斷系統是否被入侵的痕跡,例如特定檔案、網址或登入紀錄。
- TOTP:一種每隔幾十秒變化的一次性驗證碼,手機驗證器 App 就是用它。