觀點 · 資訊分享
Cloudflare 自動替連到你原站的 TLS 挑金鑰協議:預設全開,原站支援就改用後量子混合加密
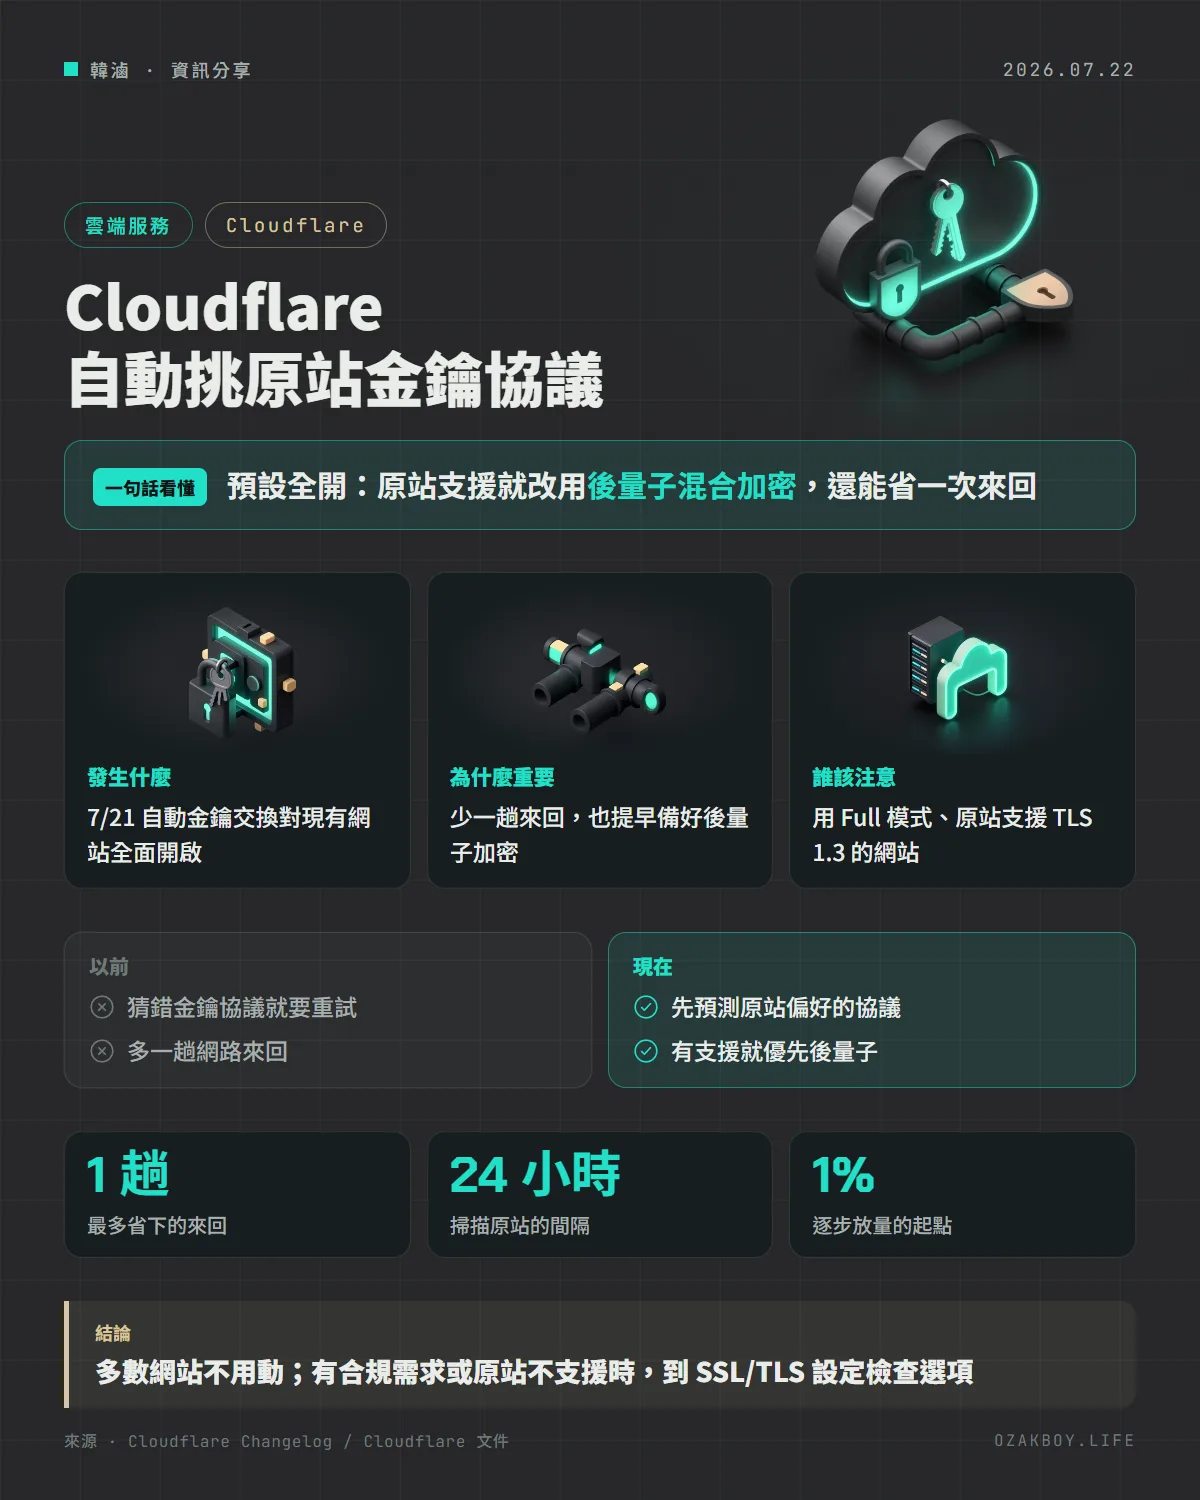
Cloudflare 在 7 月 21 日宣布「自動金鑰交換」:預測原站偏好的 TLS 1.3 金鑰協議並先送出,省下一趟網路來回;原站支援時優先選 X25519MLKEM768 後量子混合協議。現有網站預設都已開啟。
- 發布
- 2026-07-22
- 篇幅
- 約 4 分鐘 · 2,010 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:Cloudflare 在 7 月 21 日宣布「自動金鑰交換」:連到你原站的 TLS 連線,會先預測原站偏好的金鑰協議並直接送出,省下一趟網路來回;原站支援時,還會優先改用後量子混合加密。現有網站預設都已開啟。
先用白話講:連線前的「對暗號」是什麼?
訪客打開網站,其實有兩段路:訪客到 Cloudflare,以及 Cloudflare 到你的主機(原站)。這兩段都用 HTTPS 加密。
加密連線開始前,雙方要先「對暗號」,決定用哪種加密方式,這一步叫金鑰交換。想像你去敲一扇門,先喊一句暗號:如果喊錯了,對方會說「不對,換這個」,你再重喊一次,就多花一趟來回。
這次 Cloudflare 的做法是:先掃描你的原站,記住它喜歡哪種暗號,下次一開口就喊對。
發生什麼事
根據 Cloudflare 更新日誌(2026-07-21):
- 「自動金鑰交換」會預測原站偏好的 TLS 1.3 金鑰協議,在第一個
ClientHello就送出對應的金鑰資料,避免HelloRetryRequest和多出來的一趟網路來回 - 現有網站全部預設開啟,新網站也預設開啟
- 如果原站同時支援傳統與後量子的金鑰協議,Cloudflare 會優先用後量子混合的 X25519MLKEM768
- 設定位置在後台 SSL/TLS 的總覽,「Origin connection & post-quantum encryption」;關掉自動金鑰交換,就會停止自動掃描與偏好更新
它是怎麼運作的?
以下取自 Cloudflare 文件目前的說明:
- 每約 24 小時掃描一次你的原站,檢查它支援與偏好哪些金鑰協議
- 逐步放量:先對 1% 的流量套用新偏好,監控連線失敗與 HelloRetryRequest 的比例,健康才依序增加到 10%、25%、50%、75%、100%;不健康就自動回復到先前的設定
- 就算預測錯了,原站仍可以用 HelloRetryRequest 要求換一組,只是多一趟來回,不會讓連線失敗
- 套用範圍是該網站所有對外連線,包含 Workers 的
fetch()請求;有多個原站時,依流量加權得出一個偏好
什麼情況會生效?
| 條件 | 說明 |
|---|---|
| SSL/TLS 模式 | 要用 Full、Full (strict) 或 Strict |
| 原站的 TLS 版本 | 原站要能和 Cloudflare 談到 TLS 1.3 |
| 連線方式 | 不是透過 Cloudflare Tunnel(Tunnel 另有獨立的後量子連線) |
| 方案 | 所有方案都可用 |
只影響新的 TLS 連線,重用既有連線的請求不會再做一次金鑰交換。
給開發者的技術細節
更新日誌也提到合規選項(只對 TLS 1.3 連線有效):
- 不選任何項目:允許原站支援的傳統與後量子協議
- Post-quantum hybrid:只允許混合後量子協議,需要原站有支援
- FIPS:只允許符合 FIPS 要求的金鑰協議
- 兩個都選:只允許同時滿足兩者的協議;官方文件說如果沒有交集,會拒絕這個組合
另外,文件提到舊的 Origin Post-Quantum Encryption API 仍可呼叫,但現在是空操作,不會改變設定,Cloudflare 計畫之後淘汰它,目前沒有公布日期。
我的看法
這個功能的好處是「預設就有,不用設定」。很多接案的客戶網站會掛在 Cloudflare 後面,原站是一台雲端主機或 NAS,大家平常不會去管原站連線用什麼金鑰協議。這種功能屬於悄悄變好的類型:你什麼都沒做,連線就更快一點、也更能抵禦未來的威脅。
不過也要留意兩件事:如果你的原站還在用舊版 TLS 函式庫,這次升級就不會生效,也是個該更新的提醒;如果你有嚴格的合規需求,要主動到設定頁選對選項,不要假設預設值就符合規範。
名詞小辭典
- 原站(Origin):真正放網站內容的主機,Cloudflare 站在它前面幫忙加速與防護。
- 金鑰交換(Key exchange):加密連線開始時,雙方協商出共用密鑰的過程。
- 後量子加密(Post-quantum):設計來抵抗未來量子電腦攻擊的加密方式。
- HelloRetryRequest:TLS 1.3 裡伺服器說「請改用另一組金鑰協議」的訊息,會多花一趟來回。