觀點 · 資訊分享
OpenAM 一天公布兩個免登入遠端執行漏洞:16.1.1 以前都中,升到 16.1.2
開源單一登入系統 OpenAM 在 GitHub 公布兩份嚴重漏洞公告:CVE-2026-62379(CVSS 9.8)可在預設設定下不登入就執行程式;另一個與 WebAuthn 反序列化有關。兩者都在 16.1.2 修補。
- 發布
- 2026-07-25
- 篇幅
- 約 4 分鐘 · 1,606 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
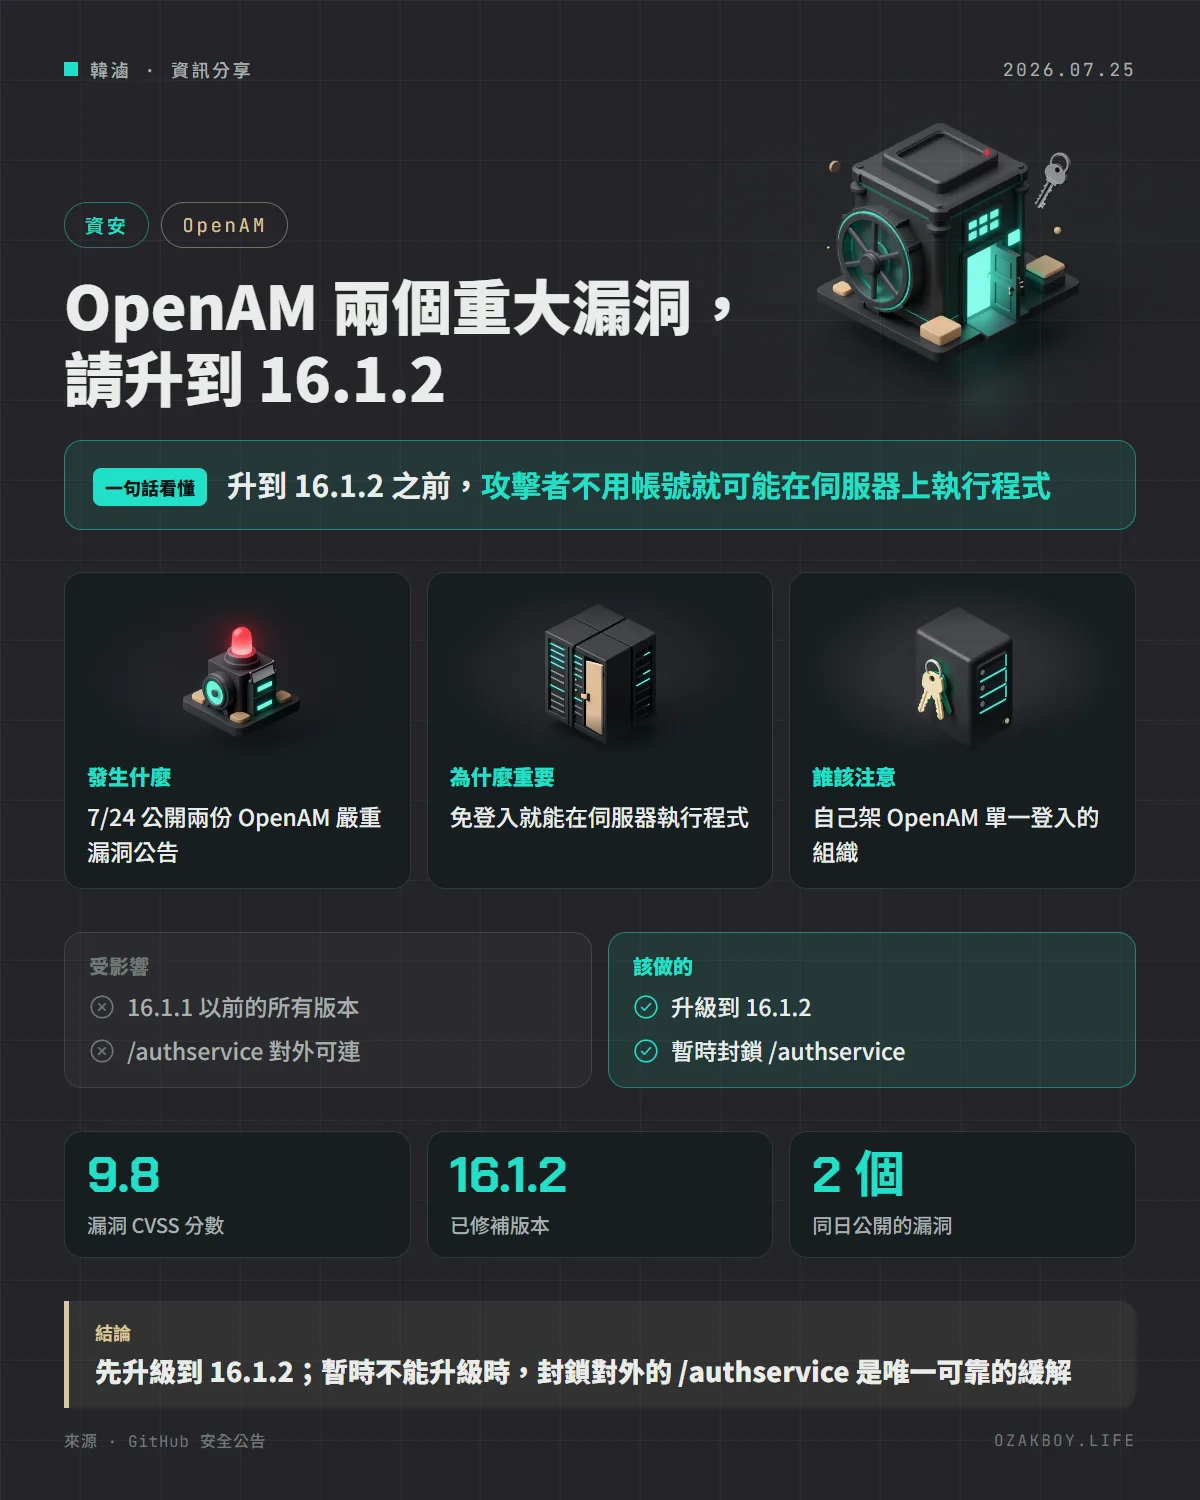
一句話看懂:開源單一登入系統 OpenAM 一天公布兩個嚴重漏洞,最糟的情況是攻擊者不用帳號密碼,就能在你的 OpenAM 伺服器上執行程式;16.1.2 已修補。
先用白話講:OpenAM 與「遠端執行程式」是什麼?
OpenAM 是一套開源的單一登入(SSO)系統:員工登入一次,就能進入公司內部的多個系統,像大樓的總控制室,統一發放門禁卡。
遠端執行程式(RCE) 則是最嚴重的一類漏洞:攻擊者從網路另一端,就能叫你的伺服器執行他指定的程式。如果又不需要登入(預先驗證,pre-auth),等於連門禁卡都不用刷,就能走進總控制室。
發生什麼事
2026 年 7 月 24 日(UTC),OpenAM 專案在 GitHub 公布兩份安全公告。受影響的是 16.1.1 以前的所有版本,兩個漏洞都已在 16.1.2 修補;這個版本其實 7 月 20 日就已經釋出,公告則是在幾天後才公開。
| 編號 | 問題 | 說明 |
|---|---|---|
| CVE-2026-62379(CVSS 9.8) | 遠端驗證端點載入任意 Java 類別 | 預設設定下不登入就能執行程式 |
| CVE-2026-62263 | WebAuthn 反序列化檢查被繞過 | 在驗證之前就會觸發,需有可利用的元件存在 |
第一個漏洞怎麼運作?
遠端驗證端點 /authservice 會讀取請求裡的一個 XML 元素,裡面可以指名「要載入哪個 Java 類別」,伺服器接著就把它載入並建立,卻沒有檢查。官方說明這個缺陷在 OpenAM 分支出來之前就存在了,預設設定下不需要登入就能碰到。
第二個漏洞怎麼運作?
它和 WebAuthn(通行金鑰登入)有關。之前的修補用了一個白名單過濾器,但它只檢查最外層物件,內層的東西一律放行。攻擊者因此可以把惡意物件包在合法物件裡面,在伺服器還原物件的當下就會觸發,而且是在驗證之前;公告註明這需要類別路徑上存在可利用的元件。
給管理員的因應步驟
- 升級到 16.1.2(修補版本)
- 暫時無法升級:限制或封鎖外部對
/authservice的存取,官方說這是唯一可靠的緩解 - 選擇性:在反向代理或 WAF 擋掉帶有
CustomCallback與className屬性的請求。多數部署根本不會送這種請求,但要先用自己的流量確認再啟用 - 不要以為開啟
sunRemoteAuthSecurityEnabled就安全:官方明確寫了,它不能緩解這個漏洞,因為安全權杖的檢查發生在類別已被建立之後
我的看法
身分驗證系統是最高價值的目標:它一旦被拿下,後面接的所有系統都跟著遭殃。所以這類漏洞值得比一般網站漏洞更快處理。
對小團隊來說,我覺得有兩個提醒。第一,自己維運單一登入系統的人,務必訂閱專案的安全公告,因為像這次,修補版本比公告早了好幾天釋出,只看公告才升級會慢半拍。第二,管理或驗證用的端點能不對外就不要對外,像這次官方提供的唯一可靠緩解,就是限制 /authservice 的外部存取。
名詞小辭典
- 單一登入(SSO):登入一次,就能使用多個系統的機制。
- RCE(遠端執行程式):攻擊者能從遠端讓伺服器執行任意程式碼的漏洞。
- 反序列化:把一串資料還原成程式裡的物件;如果沒檢查內容,惡意資料可能在還原時觸發程式。
- WAF(網頁應用程式防火牆):擋在網站前面、過濾可疑請求的防護設備。