觀點 · 資訊分享
Cisco 防火牆管理中心藏有寫死的帳號密碼,已遭利用且沒有暫時解法,請升級
Cisco Secure Firewall Management Center(FMC)的 CVE-2026-20316:內建低權限帳號的密碼是寫死的,遠端攻擊者可從網頁介面登入並讀取敏感資料。Cisco 確認已遭利用,CISA 7/29 列入已遭利用清單。
- 發布
- 2026-07-29
- 篇幅
- 約 4 分鐘 · 1,723 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
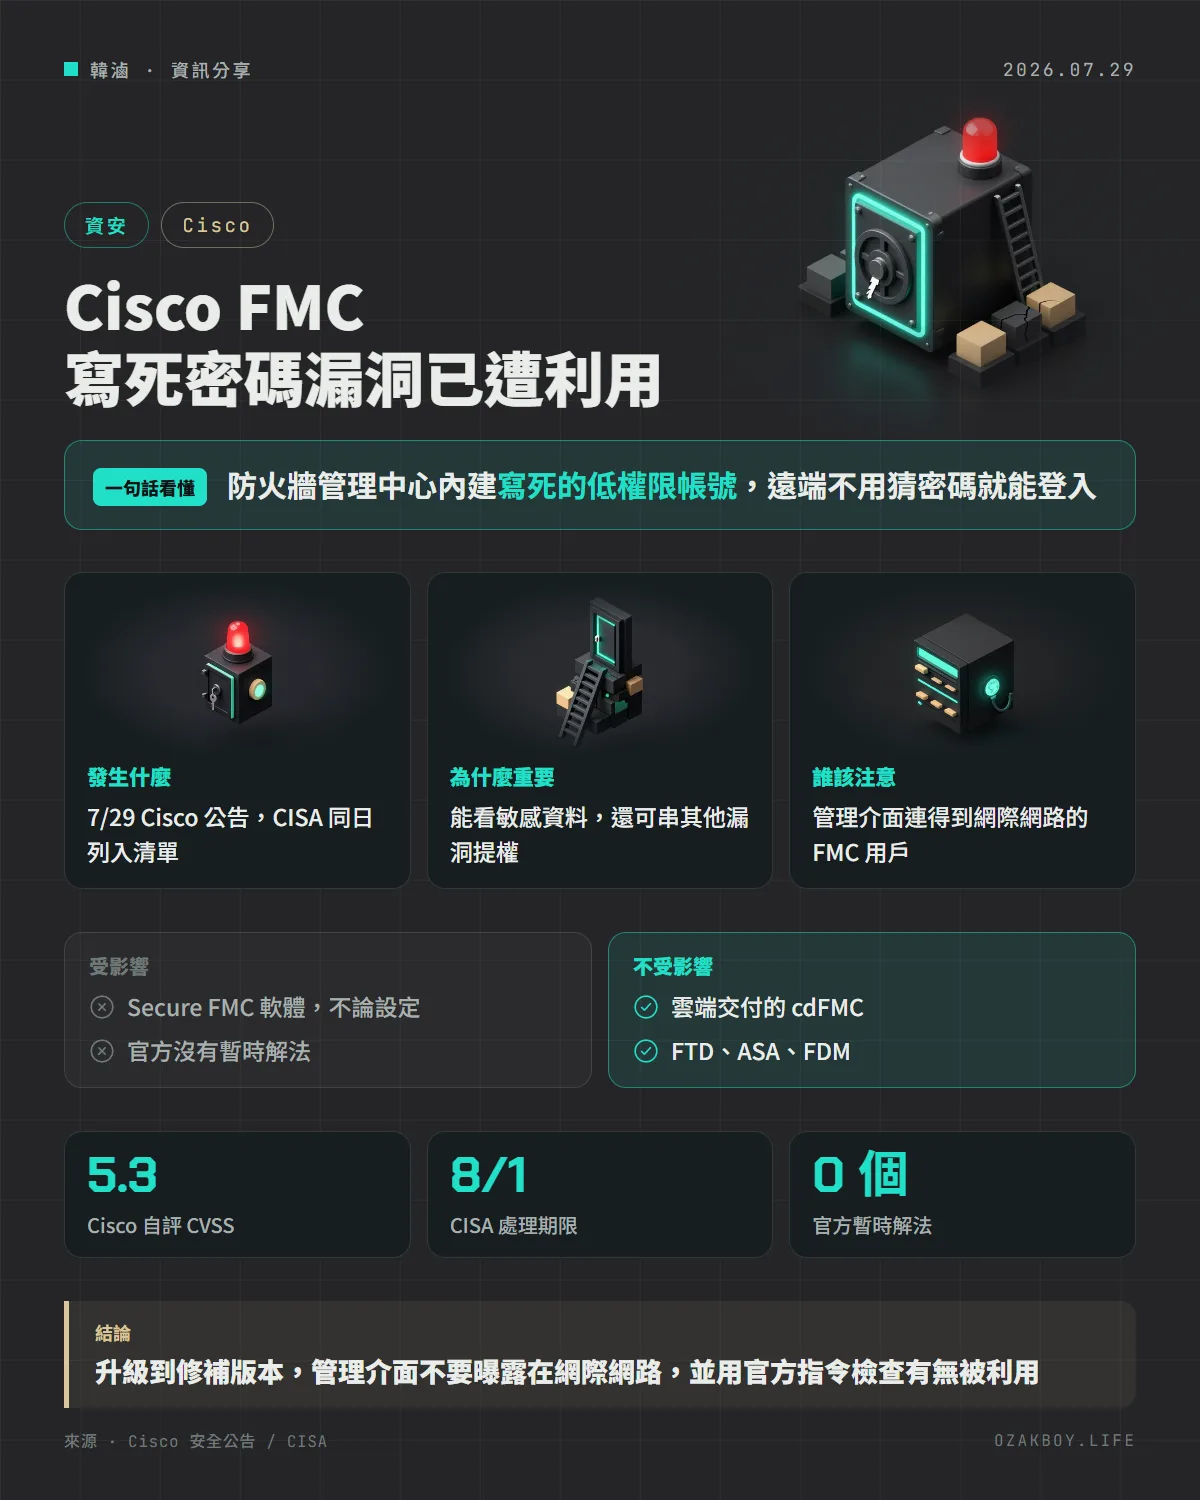
一句話看懂:Cisco 防火牆管理中心 FMC 裡有一個寫死密碼的低權限帳號,遠端攻擊者不用破解密碼就能登入並讀取敏感資料;Cisco 確認已遭利用,而且沒有暫時解法,只能升級。
先用白話講:「寫死的密碼」是什麼?
想像一棟大樓的總機房,廠商出貨時,在門上留了一組「所有同款大樓都一樣」的備用鑰匙,而且任何人只要知道這件事,就能複製。寫死的密碼(hard-coded/static credentials) 就是這種問題:帳號與密碼被直接寫進軟體裡,每一台設備都一樣,攻擊者一旦知道,就能從網頁介面直接登入。
Secure Firewall Management Center(FMC) 是 Cisco 防火牆的集中管理中心,管理員用它統一設定多台防火牆。
發生什麼事
- 7 月 29 日:Cisco 發布安全公告,漏洞編號 CVE-2026-20316;CISA 同日將它列入已遭利用漏洞(KEV)清單,處理期限為 8 月 1 日
- 問題:網頁介面內建一個低權限帳號,密碼是靜態的;未驗證的遠端攻擊者可用它登入,並以低權限使用者身分存取敏感資料
- 是否遭利用:Cisco 表示,7 月間得知這個漏洞已遭實際利用;CISA 的清單也標示「已知被勒索軟體活動利用」
- 暫時解法:沒有
- 評分:Cisco 自評 CVSS 3.1 為 5.3(中),但安全影響評級定為「高」,因為可和其他 FMC 漏洞串連提升權限
哪些產品受影響?
| 產品 | 是否受影響 |
|---|---|
| Secure FMC 軟體(不論設定) | 受影響 |
| 雲端交付的 FMC(cdFMC) | 不受影響 |
| Firewall Device Manager(FDM) | 不受影響 |
| Secure Firewall ASA、FTD 軟體 | 不受影響 |
| Security Cloud Control(SCC) | 不受影響 |
Cisco 也提醒:如果 FMC 的管理介面沒有曝露在網際網路上,攻擊面會縮小。
給管理員的因應步驟
- 升級:依 Cisco 公告現況頁面,第一個修補版本是 7.0 系列 7.0.10、7.2 的 7.2.12、7.4 的 7.4.8、7.6 的 7.6.6、7.7 的 7.7.13、10.0 的 10.0.2、10.1 的 10.1.0;Cisco 建議升級到對應的強化版本。公告原本提供的是修補檔,後來改成強化版本(現況頁面的說明)
- 檢查是否被利用:在專家模式執行下面指令,若輸出的紀錄含
/var/tmp/license.tmp,這台 FMC 可能已被利用,請立即聯絡 Cisco TAC:
zgrep "package_info.*license" /var/log/messages*
- 公告強調:修補檔是為了防止未來被利用,不一定能處理已存在的入侵,請依 TAC 指示處理
- 管理介面能不對外就不要對外,限制只有管理網段能連
我的看法
這個漏洞有趣的地方是:單看分數只有 5.3,很容易被「中等」兩個字騙過去。但它同時符合三個危險條件:已遭利用、沒有暫時解法、管理中心握著整批防火牆的資訊。這種情況下,評分不是判斷優先順序的唯一依據。
如果你替客戶維運 Cisco 防火牆,這類公告我會優先做兩件事:先確認 FMC 的管理介面有沒有被誤放到網際網路上,再排升級時程。至於「寫死的密碼」這種問題,是產品設計層面的疏失,使用者能做的只有盡快升級與縮小曝露面。
名詞小辭典
- 寫死的密碼(Hard-coded credentials):直接寫在程式裡、無法更改的帳號密碼。
- KEV 清單:CISA 維護的「已知遭利用漏洞」清單。
- SIR(安全影響評級):Cisco 自己的嚴重度分級,會考慮漏洞能否與其他漏洞串連。
- TAC:Cisco 技術支援中心。
資料來源
常見問題
Secure Firewall Management Center 是什麼?
Cisco 防火牆產品的集中管理中心(舊名 Firepower Management Center),管理員用它統一設定與監控多台防火牆。它被攻擊,影響的是整批防火牆的管理與資訊。
為什麼 CVSS 只有 5.3,Cisco 卻說嚴重度是高?
因為單看這個漏洞,攻擊者只能以低權限身分讀取資料,分數不高;但 Cisco 指出它可以和其他 FMC 漏洞串在一起提升權限,所以把安全影響評級(SIR)定為高。
怎麼知道有沒有被入侵?
Cisco 公告提供檢查方式:在專家模式用 zgrep 搜尋 messages 紀錄裡含 package_info 與 license 的訊息,如果出現 /var/tmp/license.tmp,這台 FMC 可能已被利用,應立即聯絡 Cisco TAC。公告也強調,修補檔只能防止未來被利用,不一定能處理已被入侵的情況。
接著讀
全部觀點 →Cisco 網路門禁系統 ISE 出現滿分 10.0 漏洞:API 能繞過驗證,已被攻擊,沒有解法但有暫時擋法Cisco 9 月 16 日公告 Identity Services Engine(ISE)的 CVE-2026-76460:某個 API 端點驗證不足,沒登入的人可以繞過管理介面的驗證。Cisco 已知有人在利用,CVSS 10.0;官方沒有解法,只能升級,並用存取控制清單限制管理流量。閱讀 →Cisco 郵件閘道出現 9.8 分漏洞:寄一封惡意信就能取得 root,已被攻擊,且沒有暫時解法Cisco 9 月 14 日公告 Secure Email Gateway 的 CVE-2026-76461:沒登入的人只要讓一封夾帶惡意 SQL 的信通過設備,就可能取得 root 權限。Cisco 已知有人在利用,沒有暫時解法,只能升級;CISA 當天也將它列入已遭利用清單。閱讀 →Cisco 電話總機 Unified CM 的漏洞已被攻擊:有開 WebDialer 才會中招,暫時關掉可止血,正解是升級CISA 在 6/25 把 Cisco Unified CM 的 SSRF 漏洞 CVE-2026-20230 列入遭利用清單。這個漏洞只影響有啟用 WebDialer 的系統,攻擊者不用登入就能寫檔進系統,之後有機會升到 root。閱讀 →