觀點 · 資訊分享
Cisco 網路門禁系統 ISE 出現滿分 10.0 漏洞:API 能繞過驗證,已被攻擊,沒有解法但有暫時擋法
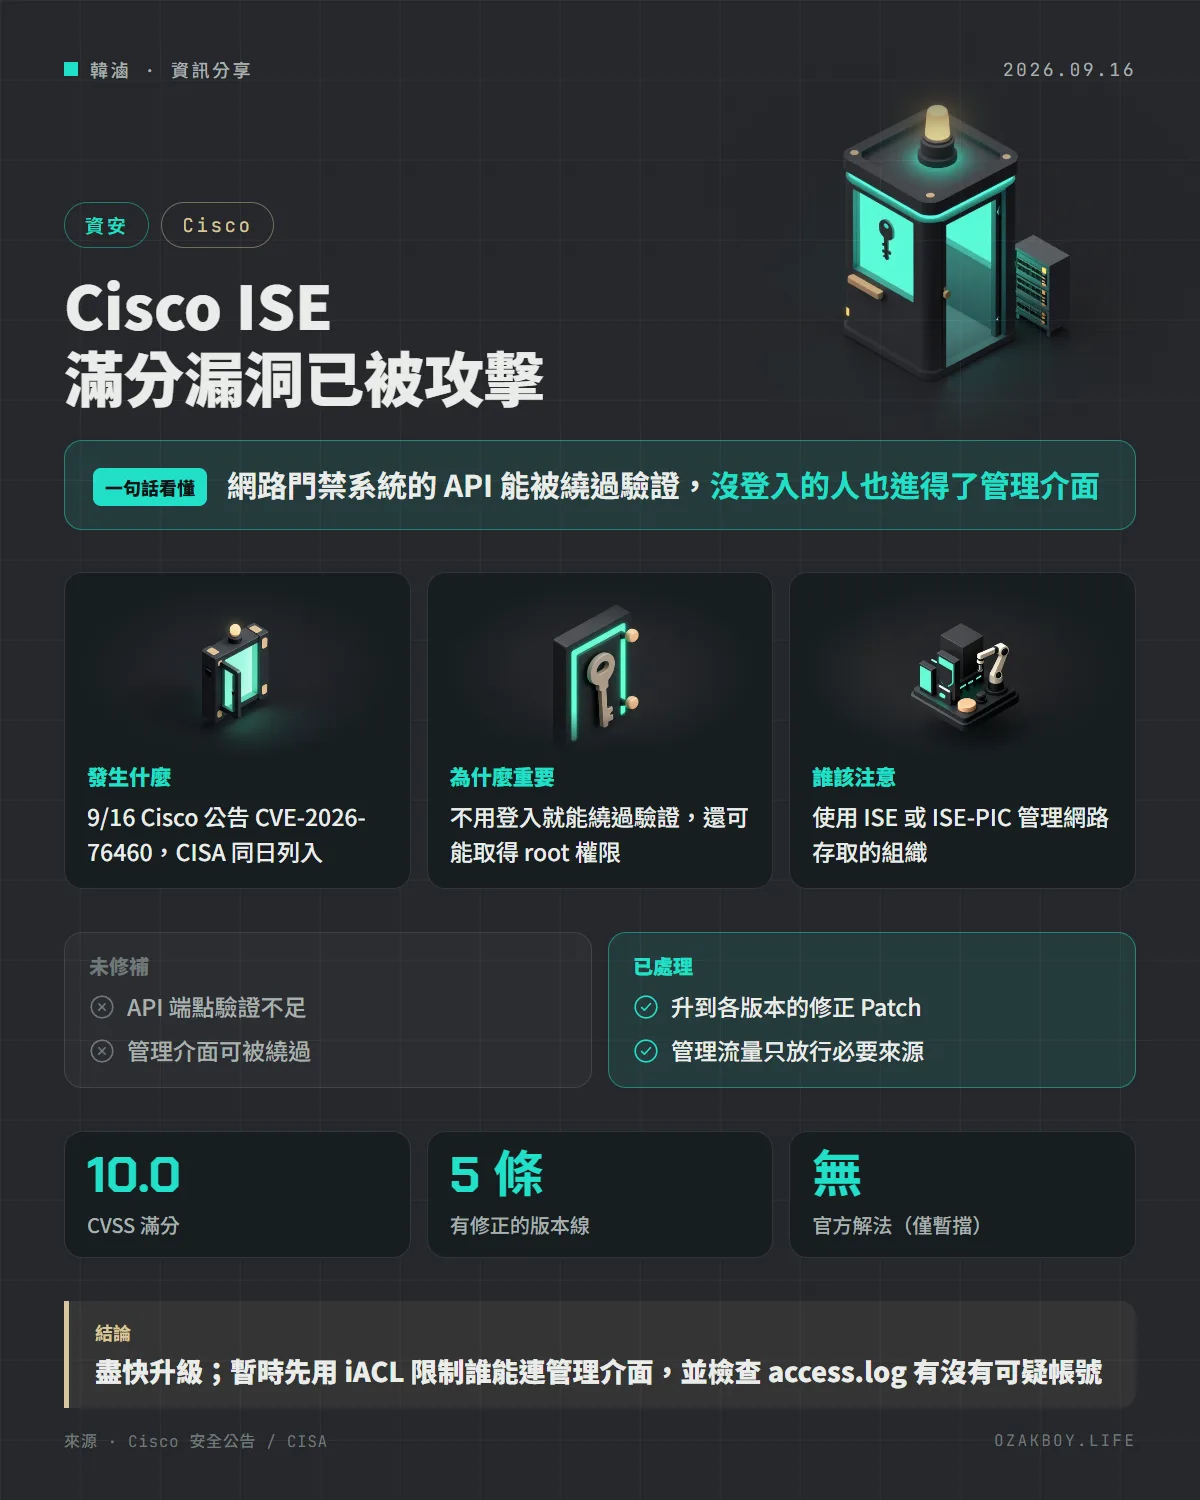
Cisco 9 月 16 日公告 Identity Services Engine(ISE)的 CVE-2026-76460:某個 API 端點驗證不足,沒登入的人可以繞過管理介面的驗證。Cisco 已知有人在利用,CVSS 10.0;官方沒有解法,只能升級,並用存取控制清單限制管理流量。
- 發布
- 2026-09-16
- 篇幅
- 約 4 分鐘 · 1,883 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Cisco 的網路存取控管系統 ISE 有個 CVSS 滿分 10.0 的漏洞,沒登入的人可以繞過管理介面的驗證,已有人在利用;官方沒有解法,升級才是正解,暫時可以用存取控制清單先擋。
先用白話講:ISE 是什麼?驗證被繞過有多糟?
Cisco ISE(Identity Services Engine) 像企業網路的「大門警衛室」:誰的電腦、手機可以連進公司網路,由它決定,並記錄每個人的身分與權限。
這次的問題是:警衛室有一道只給管理員用的側門(管理介面),正常要刷卡驗證身分。但側門旁有個 API 端點(程式與程式溝通的窗口)沒有把驗證做好,攻擊者只要送出特製的請求,就能繞過刷卡,直接走進管理介面。管理介面一旦被拿下,等於整個警衛室的設定與名單都在對方手上。
發生什麼事
- 9 月 16 日:Cisco 發布安全公告(編號 cisco-sa-ISE-ABP-VNSW7Tn5),漏洞 CVE-2026-76460,CVSS 10.0;原因是某個 API 端點的驗證控制不足
- Cisco 表示:知道有人正在利用;漏洞是處理一件客戶支援案件時發現的
- 同一天:美國 CISA 把它列入 KEV(已知遭利用漏洞)清單;清單標示的聯邦機關處理期限是 9 月 19 日,從列入日算起 3 天(自行換算)
- 影響範圍:ISE 與 ISE-PIC(被動身分連接器),與設備設定無關
- 可能後果:成功利用後,攻擊者可能取得以 root 權限執行指令的能力
要升到哪一版?
| 版本線 | 最早的修正版 |
|---|---|
| 3.1 | 3.1 Patch 12 |
| 3.2 | 3.2 Patch 11 |
| 3.3 | 3.3 Patch 12 |
| 3.4 | 3.4 Patch 7 |
| 3.5 | 3.5 Patch 4 |
3.0 已經結束軟體維護,官方要求改遷移到有修正的支援版本。
給維運人員的技術細節
官方的暫時緩解:沒有可以取代升級的解法,但可以用基礎架構存取控制清單(iACL),只放行必要的管理與控制平面流量到設備,避免攻擊者從遠端直接碰到那個 API。
怎麼檢查有沒有被打過:
- 看
access.log,找可疑的使用者名稱;官方的非完整範例是在ise-kong/access.log搜尋dummyuser - 若要看更多 access.log,要收集包含除錯日誌的支援套件,用共享金鑰加密後再解開,路徑在
./ise/logs/apigateway/access.log - 分散式部署,每個節點都要查
- 有任何符合的紀錄,都可能代表惡意活動;懷疑被入侵時,官方強烈建議把受影響的節點重新安裝,必要時從設定備份還原
- 和另一個 Cisco 漏洞一樣:取得 root 的攻擊者可能清除痕跡,所以也要用設備外部的網路與防火牆日誌交叉比對,找異常的對外上傳或從惡意位址下載
我的看法
這是短短幾天內第二個 Cisco 的重大漏洞(前一個是 9 月 14 日的郵件閘道):同樣是邊界上的基礎設備,同樣已被利用、同樣沒有解法,只能升級。對管理這類設備的人,最實際的教訓是:管理介面絕對不要直接對外網開放,而是只允許少數管理網段或跳板機連入。這次官方給的暫時緩解,正好就是這個原則。
如果你是幫客戶維運網路的人,客戶若有用 ISE,我會先確認版本、再套用修正 Patch,並同步檢查 access.log。ISE 的升級通常需要排維護時段,所以在排定升級之前,先用 iACL 把管理來源縮到最小,是最快能做的事。
名詞小辭典
- ISE(Identity Services Engine):Cisco 的身分與網路存取控管平台,決定誰可以連進企業網路。
- 驗證繞過(Authentication Bypass):不用通過身分驗證,就能使用本來需要登入才能使用的功能。
- iACL(基礎架構存取控制清單):在網路設備上設定的白名單,只讓指定來源的流量能到達設備。
- KEV(已知遭利用漏洞清單):美國 CISA 維護的清單,列上去代表有實際被攻擊的證據。