觀點 · 資訊分享
Cisco 郵件閘道出現 9.8 分漏洞:寄一封惡意信就能取得 root,已被攻擊,且沒有暫時解法
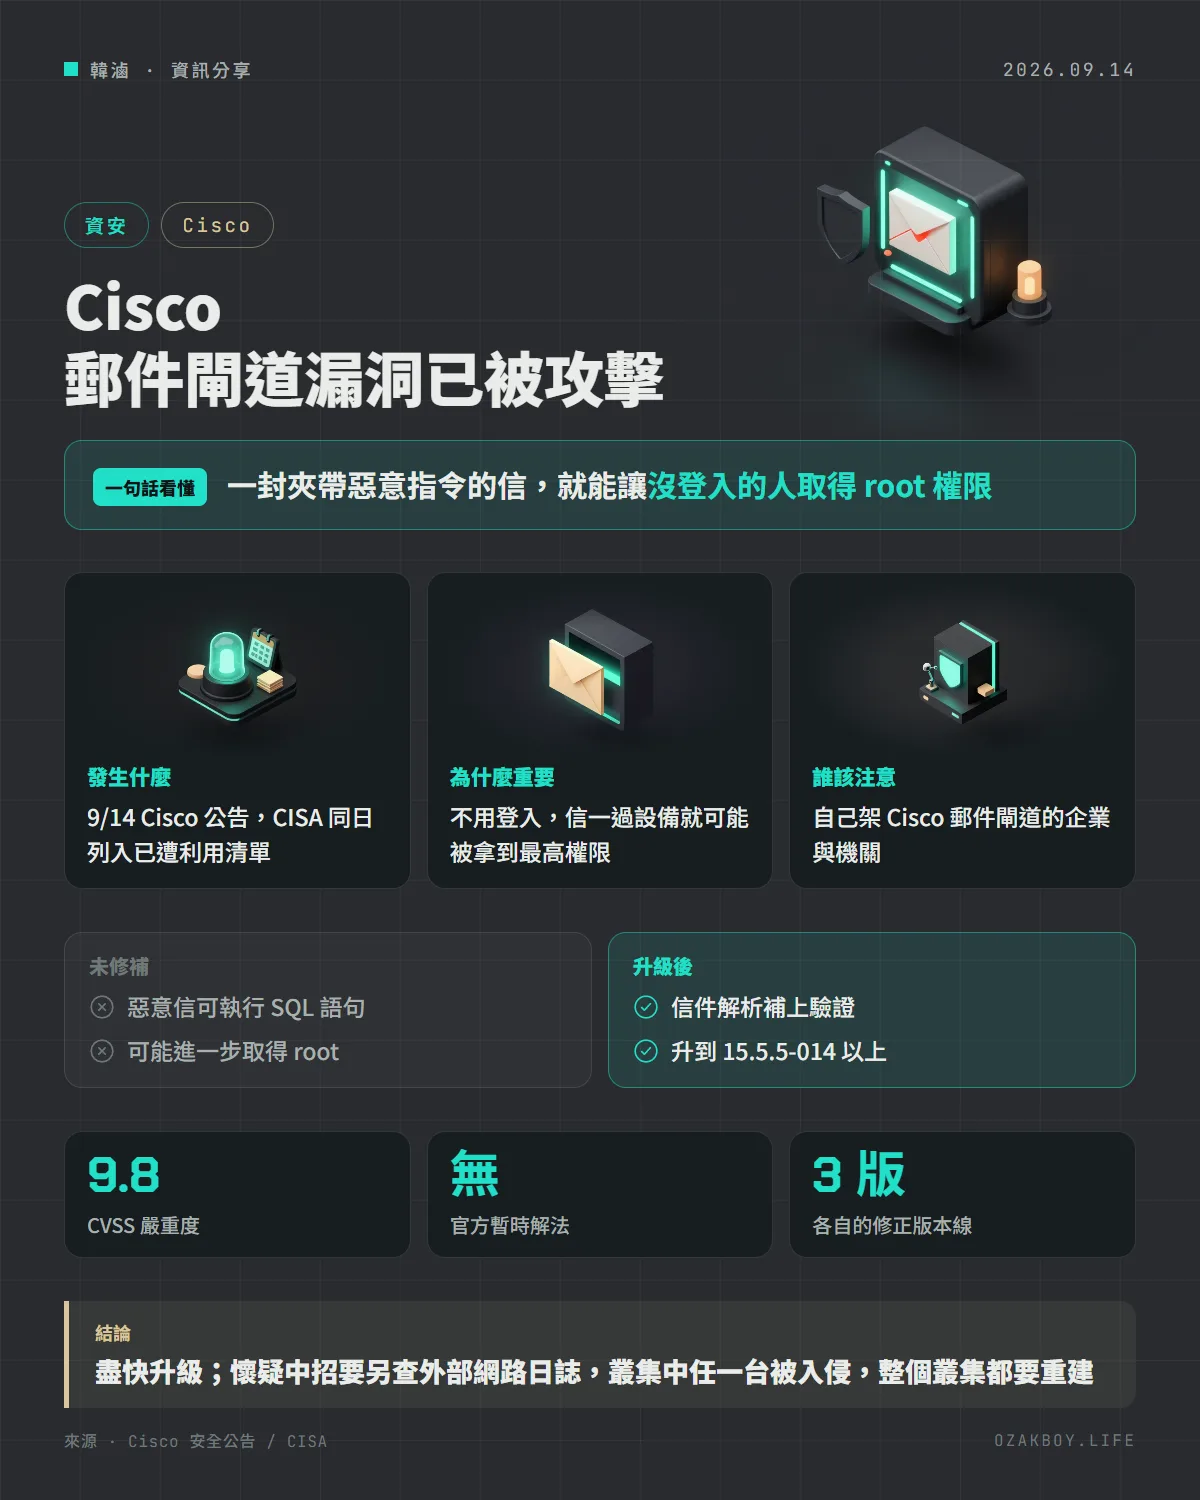
Cisco 9 月 14 日公告 Secure Email Gateway 的 CVE-2026-76461:沒登入的人只要讓一封夾帶惡意 SQL 的信通過設備,就可能取得 root 權限。Cisco 已知有人在利用,沒有暫時解法,只能升級;CISA 當天也將它列入已遭利用清單。
- 發布
- 2026-09-14
- 篇幅
- 約 4 分鐘 · 2,024 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Cisco 的 Secure Email Gateway 有個 CVSS 9.8 的漏洞,沒登入的人只要讓一封夾帶惡意資料庫指令的信通過設備,就可能取得最高權限,已有人在利用,而且沒有暫時解法,只能升級。
先用白話講:郵件閘道出事,為什麼嚴重?
郵件閘道像公司信箱前的「安檢站」:所有進出公司的信都先經過它,檢查有沒有垃圾信、病毒、釣魚連結。這次出問題的,就是這個安檢站本身。
它檢查信件內容(解析信件)時,驗證做得不夠嚴謹。攻擊者只要在信裡夾帶惡意的 SQL 語句(資料庫的指令),安檢站就可能把它當成真的指令去執行,最後甚至取得整台設備的最高權限(root)。換句話說:本來該擋壞人的守衛,被一封信騙去幫壞人開門。
發生什麼事
- 9 月 14 日:Cisco 公布安全公告(編號 cisco-sa-esa-inj-2bLVGmhX),漏洞編號 CVE-2026-76461,CVSS 評分 9.8(滿分 10)
- Cisco 表示:2026 年 9 月知道有人正在利用這個漏洞;發現的過程是處理一件客戶支援案件時查出來的
- 同一天:美國 CISA 把它列入 KEV(已知遭利用漏洞)清單,清單標示的聯邦機關處理期限是 9 月 17 日
- 影響範圍:實體與虛擬的 Secure Email Gateway,與設定無關;Secure Email and Web Manager、Secure Web Appliance 不受影響
- 雲端版:Secure Email Cloud 已經由 Cisco 全數升到 16.5.0-780,Cisco 也直接聯絡了發現可疑活動的客戶
- 暫時解法:沒有,只能升級
要升到哪一版?
| 目前版本 | 最早的修正版 |
|---|---|
| 15.5 及更早 | 15.5.5-014 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
Cisco 特別強烈建議:低於 16.5 的使用者,直接遷移到 16.5.0-780。
給維運人員的技術細節
升級方式(官方步驟):網頁介面走 System Administration → System Upgrade → Upgrade Options → Download and Install;或用命令列執行 upgrade,選 DOWNLOADINSTALL。升級完成後設備會重新開機。
怎麼檢查有沒有被打過:
- 到
mail_logs找可疑的 SQL 語句;官方給的非完整範例是搜尋COPY.*TO PROGRAM,有任何結果都可能代表惡意活動 - 設備如果在叢集裡,每一台都要查
- 取得 root 的攻擊者可能清除或藏起痕跡,所以也要用設備之外的網路日誌與防火牆日誌交叉比對,看有沒有不明的對外上傳,或從惡意位址下載
懷疑被入侵時(官方建議):
- 實體設備:聯絡 Cisco TAC,並保持遠端存取開啟以加速調查
- 虛擬設備:先保存鑑識資料,再用修正版重新部署一台虛擬機、重建設定、更換設備上的憑證與加密金鑰(直接部署新機會讓舊的設定與日誌消失,所以要先保存)
- 叢集特別注意:叢集成員之間用 SSH 金鑰互相驗證,設備被入侵時這些私密金鑰可能被取走,進而危及其他成員。所以只要叢集裡有一台被入侵,Cisco 建議把每一台都還原成安全狀態
後續(9 月 17 日):Cisco 更新公告到 1.1 版,補充的就是上述叢集設備的說明。
我的看法
這類「邊界設備」(郵件閘道、VPN、防火牆)是攻擊者最愛的目標:放在網路最外面、權限很高、又常常被當成「裝好就不用管」的黑盒子。這次最麻煩的地方有兩個:一是沒有暫時解法,不能靠改設定先擋;二是攻擊者拿到 root 後可能抹掉痕跡,光看設備自己的日誌不夠。
如果你是幫中小企業做系統的人,客戶有用 Cisco 郵件閘道,我會第一時間確認版本,並提醒他們升級之後還要查日誌,而不是升級完就算結束。另外,官方的加固建議也值得順便檢查:管理介面不要直接對網際網路開放、把郵件與管理功能分到不同網路介面、關掉用不到的 HTTP 與 FTP。
名詞小辭典
- SQL 注入:把資料庫指令偷偷塞進本來只是資料的地方,騙程式當成指令執行的攻擊手法。
- root:Linux 類系統裡的最高權限帳號,能做任何事。
- KEV(已知遭利用漏洞清單):美國 CISA 維護的清單,列上去代表有實際被攻擊的證據。
- TAC:Cisco 的技術支援中心。