觀點 · 資訊分享
N-central 驗證繞過漏洞被列入 CISA 已遭利用清單:前次修補不完整,N-able 緊急釋出 Hotfix
CISA 在 8 月 3 日把 N-able N-central 的 CVE-2026-18577 列入已知遭利用漏洞清單,這是先前 CVE-2026-18556 修補不完整留下的缺口。N-able 在 8 月 2 日釋出 Hotfix 2026.3.1.7,並列出檢查入侵的線索。
- 發布
- 2026-08-03
- 篇幅
- 約 5 分鐘 · 2,086 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
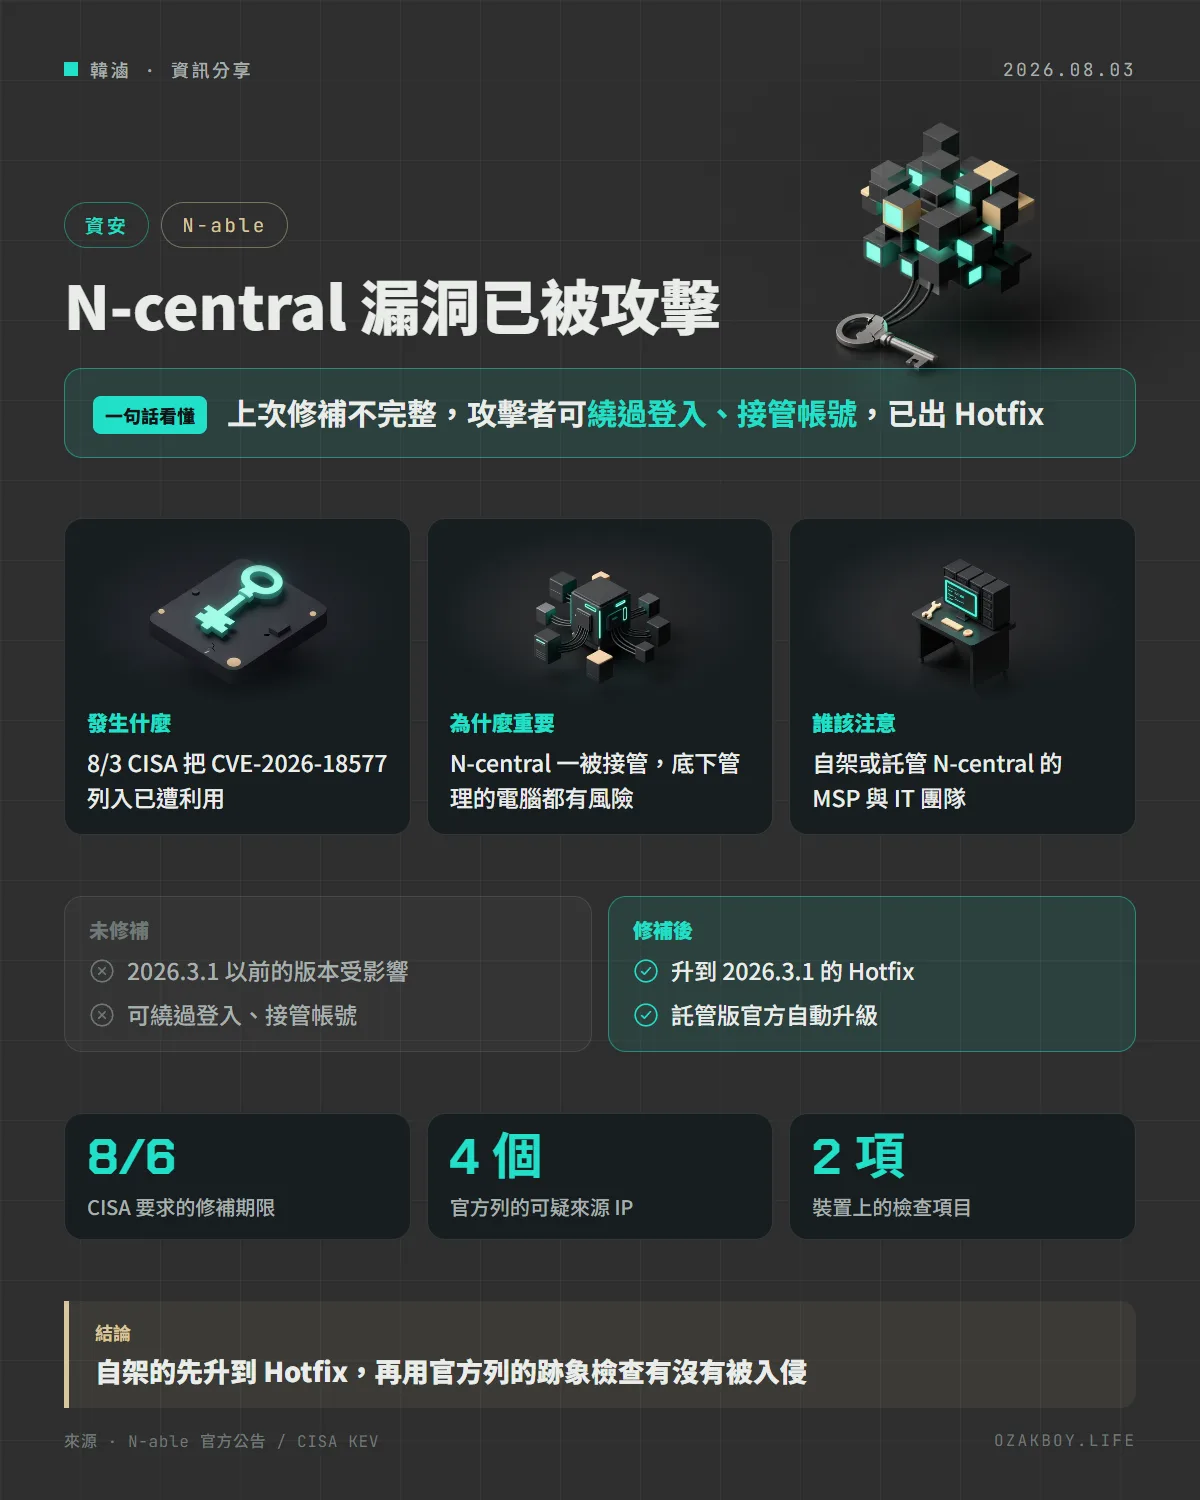
一句話看懂:CISA 在 8 月 3 日把 N-able N-central 的 CVE-2026-18577 列為「已遭利用」。這是前一個漏洞修補不完整留下的缺口,攻擊者可繞過登入、接管帳號;N-able 已在 8 月 2 日釋出緊急 Hotfix。
先用白話講:N-central 是什麼?
想像一間管理公司,替好幾十家小公司看管電腦。為了方便,管理員手上有一把「萬能鑰匙」,可以遠端打開、監控、維修所有客戶的電腦。
N-central 就是這把萬能鑰匙背後的管理平台,通常是替客戶做 IT 維運的服務商(MSP)在用。好處是一個地方管全部,壞處是:如果有人偷走這把鑰匙,他就等於拿到了所有客戶的入口。
發生什麼事
整件事的時間順序大致是:
| 日期 | 事件 |
|---|---|
| 7 月 30 日 | N-central 2026.3.0 釋出 |
| 8 月 2 日 | N-able 發布 Hotfix 1(Build 2026.3.1.7),緩解 CVE-2026-18577 |
| 8 月 3 日 | CISA 把 CVE-2026-18577 列入已知遭利用漏洞清單,修補期限 8 月 6 日 |
| 8 月 4 日(後續) | CVE-2026-18556 也被列入清單,修補期限 8 月 7 日 |
CISA 的描述是:N-central 存在「透過替代路徑或管道的驗證繞過」,可造成驗證繞過與帳號接管,而且這是 CVE-2026-18556 的修補不完整所造成。
N-able 官方說:所有沒有執行 2026.3.1 的 N-central 實例都受影響,強烈建議盡快升級。
該怎麼升級?
- 託管版(NCOD,由 N-able 代管):自動升級,N-able 會直接通知升級時程,目前不需要自己動手
- 自架版:自己下載 Hotfix 並升級
- 可以從 2025.4、2026.1、2026.2、2026.3 直接升到 2026.3.1;更舊的版本要先升到這幾個版本之一,再升 Hotfix
- 代理程式(Agent):官方說 Hotfix 本身不需要先升級代理程式就能擋住這個漏洞,但仍建議之後再升級。另外 Windows 代理程式的安裝檔從 90 MB 變成 180 MB,大量升級時要錯開,避免塞滿頻寬
怎麼檢查有沒有被入侵?
N-able 在公告中列了幾個線索:
- 裝置使用者的「文件」資料夾裡,有沒有一個叫
svchost.exe的檔案(真正的系統程式不會放在那裡) - 有沒有已註冊、名為
Cloudflared的 Windows 服務(Cloudflared 本身是 Cloudflare 的合法通道工具,所以要看是不是自己裝的) - 防火牆紀錄裡,有沒有來自這四個 IP 的連入:173[.]249[.]252[.]200、87[.]249[.]138[.]34、37[.]19[.]210[.]32、68[.]235[.]46[.]214(官方公告用 [.] 把點隔開,避免被誤點)
發現任何一項:立刻聯絡 N-able 支援,並找自己的資安團隊處理。
給開發者的技術細節
- 本文能確認的是官方公告與 CISA 的描述;漏洞的技術細節(怎麼繞過)官方沒有公開,這裡不推測
- 自架版要保留升級前的備份,並先在測試環境確認代理程式與整合都能正常運作
- 防火牆除了查舊紀錄,也建議把 N-central 的管理介面限制在公司網路或 VPN 後面;這是通用做法,不是官方公告的內容
我的看法
這件事提醒我兩件事。第一,「修補不完整」比「沒有修補」更危險:廠商發布修補、管理員放心了,攻擊者卻在別的路徑上持續嘗試。所以看到同一個產品短時間內連續出現修補,就要提高警覺,確認是不是已經補到最新的版本。
第二,如果你幫客戶做 IT 維運,客戶的信任是建立在「你有好好保護這把萬能鑰匙」上。遠端管理工具的後台,最好不要直接放在網際網路上,帳號要開雙重驗證,並定期檢查有沒有異常的服務與檔案。
名詞小辭典
- MSP(Managed Service Provider):替多家客戶代管 IT 的服務商。
- 驗證繞過(Authentication Bypass):不輸入正確的帳號密碼,也能取得登入後才有的權限。
- KEV(已知遭利用漏洞清單):美國 CISA 維護的清單,收錄已有實際攻擊案例的漏洞。
- Hotfix(熱修補):為了快速處理緊急問題,在正式版本之外提供的修補版。