觀點 · 資訊分享
N-central 兩天連出兩個緊急修補:最新漏洞免登入就能遠端執行程式,自架版請升到 HF4
IT 服務商常用的遠端管理平台 N-able N-central,9 月 5 日、6 日接連發布 HF3、HF4 修補。最新的 CVE-2026-86218 是免登入的遠端執行程式漏洞,自架版必須立刻升級。
- 發布
- 2026-09-06
- 篇幅
- 約 5 分鐘 · 2,238 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
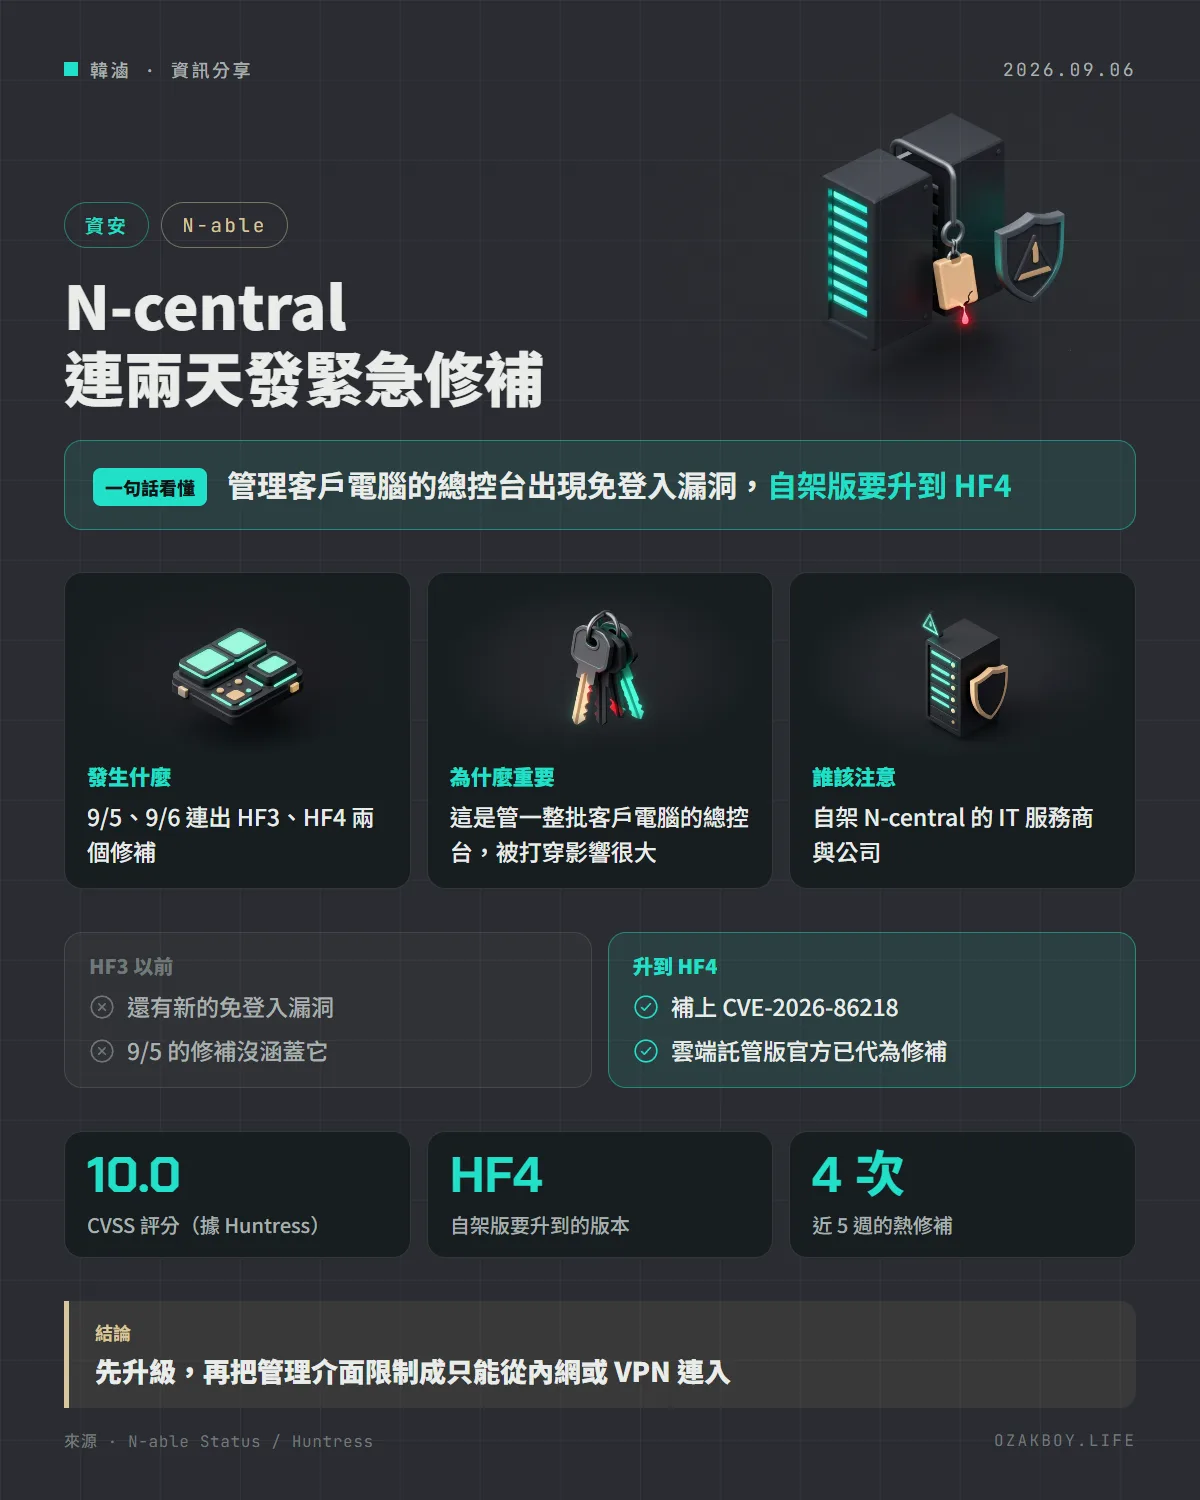
一句話看懂:IT 服務商常用的遠端管理平台 N-central,兩天內連出兩個緊急修補,最新的漏洞免登入就能遠端執行程式,自架版要立刻升到 HF4。
先用白話講:N-central 是什麼?
想像大樓管理室裡有一個總鑰匙櫃,每一層樓、每一間公司的鑰匙都掛在上面,管理員可以替任何一間開門、裝設備、查監視器。如果有人闖進管理室,等於拿到整棟大樓的鑰匙。
N-central 就是這種「總鑰匙櫃」:IT 服務商(MSP)用它集中管理客戶的電腦與伺服器,可以跑腳本、裝軟體、開遠端連線。它一旦被打穿,影響的是它底下管理的所有裝置。
發生什麼事
這已經是 N-central 近 5 週的第 4 次修補:
| 日期 | 修補 | 對應漏洞 |
|---|---|---|
| 8 月 2 日、6 日 | HF1、HF2 | CVE-2026-18556、CVE-2026-18577:驗證繞過(8 月已被 CISA 列管) |
| 9 月 5 日 | HF3(2026.3.1.13) | CVE-2026-86206、CVE-2026-86207:繞過驗證控制,可取得平台完整權限 |
| 9 月 6 日 | HF4(2026.3.1.14) | CVE-2026-86218:可能免登入遠端執行程式 |
N-able 的公告說明,這兩次漏洞都由第三方透過它的漏洞通報計畫負責任地通報。HF4 取代 HF3,所以已經升到 HF3 的人也要再升一次。
有沒有被利用?各說各話
- N-able 的更新說明寫:目前沒有確認這個漏洞在正式環境遭利用,但沒修補的系統仍有風險
- Huntress 的文章則說,N-able 人員在 MSPGeek 社群的貼文與官方事件頁上,提到已觀察到在野利用;Huntress 也說這個漏洞的 CVSS 評分是 10.0(滿分)
- Huntress 說它在 9 月 4 日調查過一家客戶的環境,N-central 已是完整修補的狀態仍被入侵,但日誌被覆蓋,無法確定用的是哪個漏洞
- 後續:9 月 8 日,美國 CISA 把 CVE-2026-86218 列入「已知遭利用漏洞」清單,要求聯邦機關在 9 月 11 日前處理
現在該做什麼?
- 自架版:升到 2026.3 HF4(build 2026.3.1.14)。可以從 2025.4、2026.1、2026.2、2026.3 與 HF1、HF2 直接升上來
- 託管版(NCOD):官方已代為修補,不需要動作
- 代理程式:官方說,為了這個漏洞並不需要先升級 agent,不過一般仍建議保持最新版
- 縮小暴露面:Huntress 建議把管理介面限制成只有固定 IP 或 VPN 能連
- 檢查有沒有異常:看看有沒有新增、來歷不明的帳號,Huntress 提到常見特徵是 email 後面被加上
.invalid
給開發者的技術細節
Huntress 在 9 月 5 日那批漏洞(HF3 修補的那組)建議查看的日誌與特徵:
- 日誌檔:
envoy_proxy_HTTPS.log與syslog ncentraldms - 尋找對內部 API 路徑、使用 URL 編碼值(例如
%2F)且成功的請求 - 探測行為:對
/remoteControlAction.do?method=getPierDetails的請求
Huntress 說明這些是針對 HF3 那組漏洞觀察到的手法,並非 HF4 這個新漏洞的細節,所以仍請以 N-able 官方公告為準。
我的看法
這類「管別人電腦的工具」是我覺得最需要警覺的一類。對接案的人來說,很容易把 RMM、遠端桌面、備份代理這些工具一次裝好就放著,因為它們平常很安靜。但它們的權限通常很大,管理介面如果還直接暴露在網際網路上,風險就是整批客戶一起承擔。
如果你是自架使用者,我會建議先升級,再確認管理介面是不是真的需要對外開放;能放在 VPN 後面,就不要用公開網址直接連。還有,這次事件裡「修補完又被入侵」的情況也提醒大家:升級之後,仍要回頭檢查帳號與日誌。
名詞小辭典
- RMM(遠端監控管理):IT 服務商用來集中管理客戶電腦的工具,可遠端跑腳本、裝軟體。
- MSP(Managed Service Provider):替企業代管 IT 的服務商。
- 熱修補(Hotfix):在正式版本之外、針對特定問題緊急發布的修補。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」清單,被列入代表已有人實際拿來攻擊。