觀點 · 資訊分享
Apache Ranger 一次公開 10 個漏洞:6 個評分 9.8、含 3 個遠端程式碼執行,建議升級到 2.9.0
NVD 在 8 月 10 日收錄 Apache 登記的 10 個 Apache Ranger 漏洞,影響 2.8.0 以前版本,包含 JDBC URL 注入、命令注入與 SQL 注入等,記錄建議升級到 2.9.0。
- 發布
- 2026-08-10
- 篇幅
- 約 4 分鐘 · 1,732 字
- 結構
- 6 節 + 3 題常見問題
- 標籤
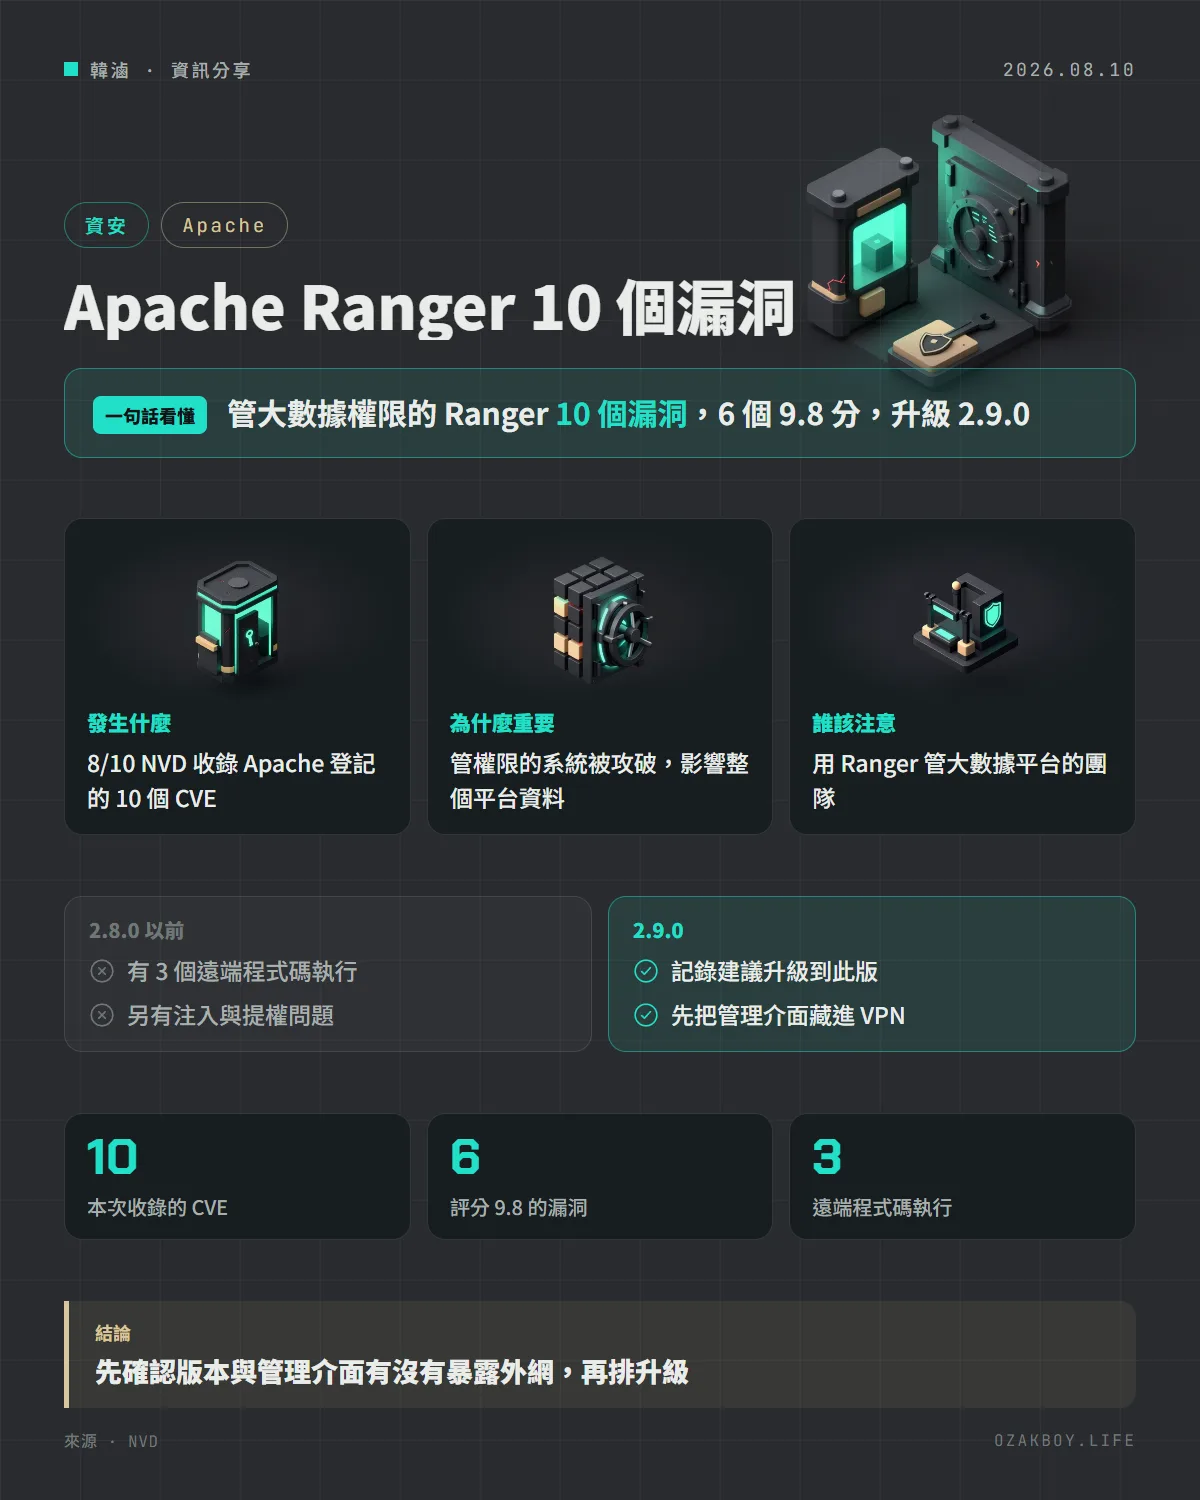
一句話看懂:管大數據平台存取權限的 Apache Ranger 一次公開 10 個漏洞,其中 6 個評分 9.8、含 3 個遠端程式碼執行,官方說升級到 2.9.0 就能修。
先用白話講:Apache Ranger 是什麼?
想像一棟大樓裡有幾十間資料室,每個人能進哪間、能看哪份文件,都由一位「門禁總管」決定。Apache Ranger 就是大數據世界的門禁總管:在大數據平台(特別是 Hadoop 生態系)上,誰可以讀哪些資料、改哪些資料,可以統一由 Ranger 設定規則並記錄。
所以一旦門禁總管本身被攻破,影響的不只是一台機器,而是整個平台的資料權限。這也是這次漏洞值得注意的原因。
發生什麼事
8 月 10 日,美國 NVD(漏洞資料庫)收錄了 Apache 資安團隊登記的 10 個 Apache Ranger 漏洞,影響 2.8.0 及更早版本(其中一個的範圍是 0.6 到 2.8)。其中 9 個的記錄明確寫著「建議升級到 2.9.0」;另一個命令注入(CVE-2026-28672)的記錄沒有寫修補版本,建議一起升級到 2.9.0 並向官方確認。
| 類型 | 項目 | NVD 的 CVSS 評分 |
|---|---|---|
| 遠端程式碼執行 | JDBC URL 注入(CVE-2026-42537) | 9.8 |
| 遠端程式碼執行 | GraalScriptEngineCreator(CVE-2026-55799) | 9.8 |
| 遠端程式碼執行 | plugin-schema-registry 元件任意類別實例化(CVE-2026-44416) | 9.8 |
| 命令注入 | unixusersync 套件(CVE-2026-28672) | 9.8 |
| SQL 注入 | CVE-2026-32227 | 9.8 |
| 透過網址參數提升權限 | CVE-2026-40920 | 9.8 |
| 下載 API 缺少驗證 | CVE-2026-55814 | 7.5 |
| 客戶端 TLS 主機名稱檢查問題 | CVE-2026-65942 | 7.5 |
| UnixAuth 缺少暴力破解防護 | CVE-2026-65948 | 7.3 |
| 記錄檔含可重放的 JWT 權杖 | CVE-2026-65945 | 6.5 |
給管理者的技術細節
- 版本:升級到 Apache Ranger 2.9.0(NVD 記錄寫的修補版本)
- UnixAuth:CVE-2026-65948 的記錄特別註明 UnixAuth「不建議用在正式環境」,如果你的 Ranger 還在用,建議改用其他驗證方式
- JWT 權杖:CVE-2026-65945 提到記錄檔裡有可被重放的權杖。升級之後,建議檢查舊記錄檔的存取權限,必要時讓舊權杖失效。這是我的建議,不是官方的要求
- 曝光面:Ranger 的管理介面與 API 不應該暴露在網際網路;先確認它只開放在內網或 VPN 內
- 後續(8 月 12 日):CVE-2026-28672 的 NVD 補充評估(SSVC)把「是否已被利用」標為「無(none)」,也就是當時沒有已知被利用的紀錄;其他幾個我沒有逐一核對
我的看法
Ranger 這類工具,一般中小企業不太會碰,但只要幫客戶接過大數據、資料湖或企業級資料平台的案子,就有機會遇到。最麻煩的是這類「基礎設施型」軟體:平常沒人想動、升級要停機、版本又往往落後好幾版,風險也就一直擺著。
這次一次 10 個,加上 6 個是 9.8 分,我會把它排進「優先處理」。有在用的人先確認版本與有沒有暴露在外網,再排升級;暫時沒辦法升級的,至少先把管理介面藏在 VPN 後面。
名詞小辭典
- Apache Ranger:Apache 基金會的開源專案,集中管理 Hadoop 等大數據平台的資料存取權限與稽核。
- 遠端程式碼執行(RCE):攻擊者能在別人的伺服器上執行自己的程式碼,屬最嚴重的一類。
- JWT:一種常見的登入憑證格式,被別人拿到就可能冒用身分。
- CVSS:衡量漏洞嚴重度的 0 到 10 分制,9.0 以上算嚴重。