觀點 · 資訊分享
Windows 8 月更新補上被北韓 Lazarus 利用的 0-day:靠 AFD.sys 升到 SYSTEM,還能讓 EDR 看不見
微軟在 8 月 11 日修補 CVE-2026-68820,這是 Windows AFD.sys 的本機提權漏洞。Check Point 指出 Lazarus 至少從 7 月初就當 0-day 使用,CISA 同日把它列入已遭利用清單。
- 發布
- 2026-08-11
- 篇幅
- 約 5 分鐘 · 2,150 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
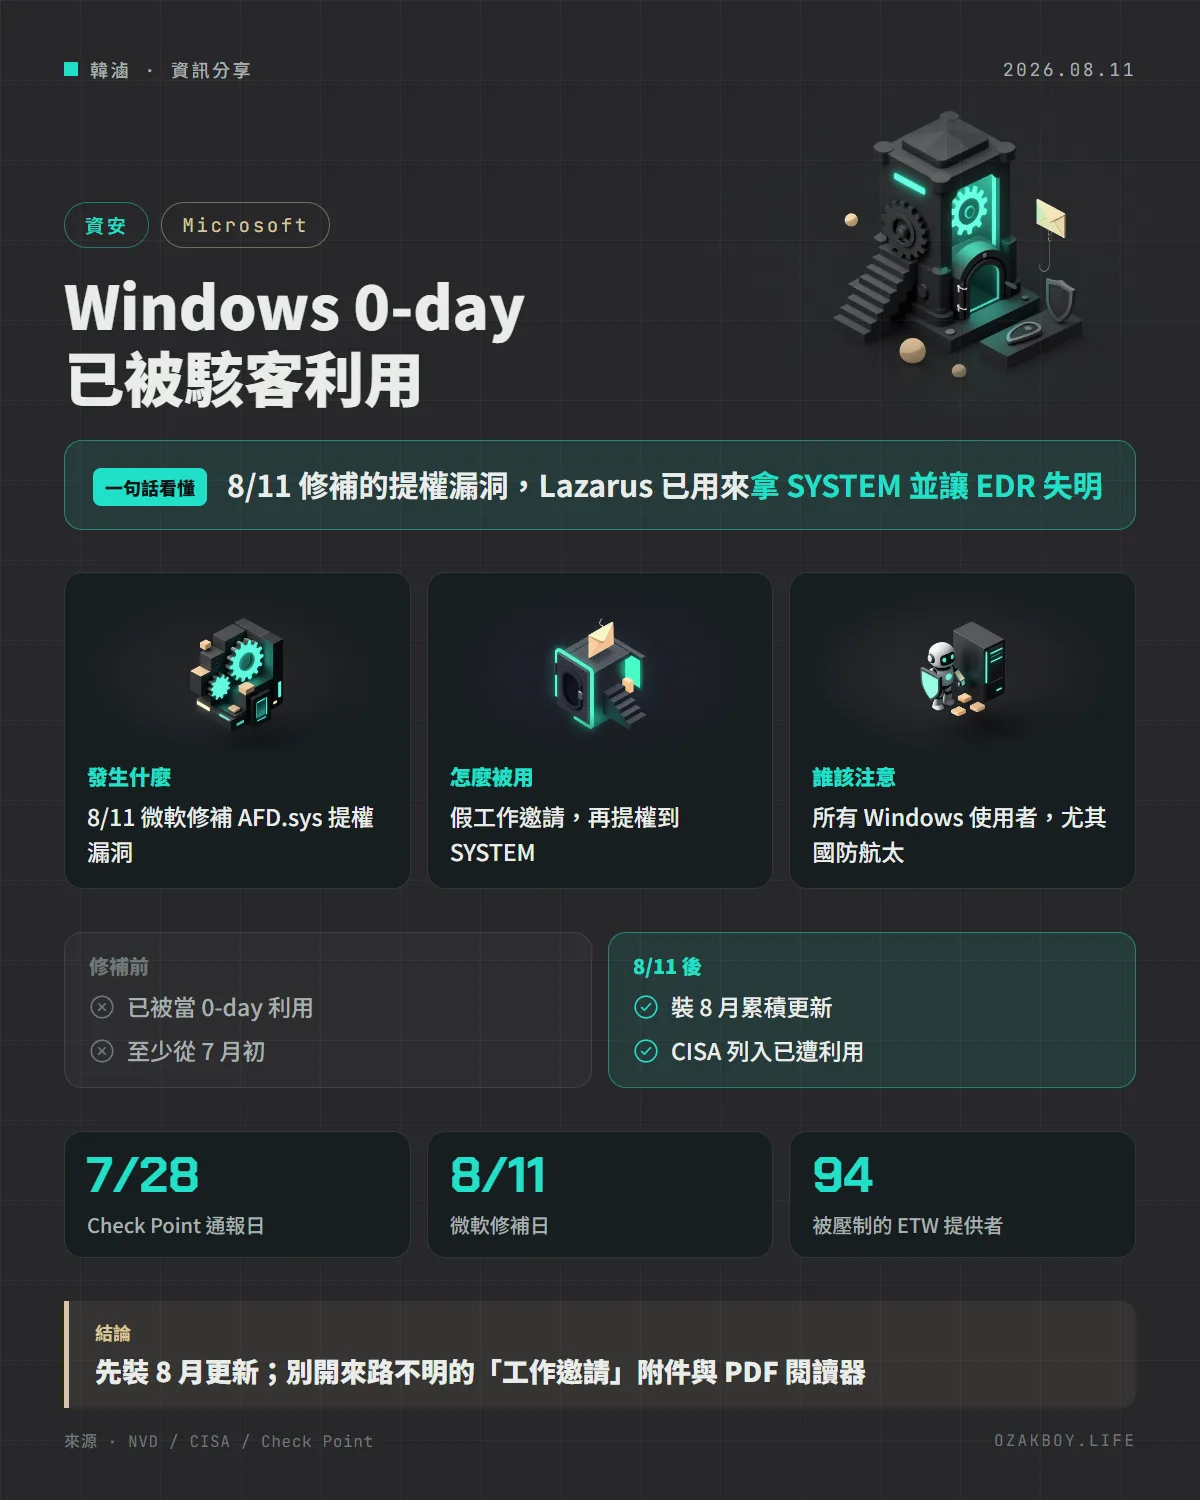
一句話看懂:Windows 8 月更新補上了一個已被北韓 Lazarus 組織利用的 0-day:駭客只要先在電腦上取得一般權限,就能靠它升到最高的 SYSTEM 權限,還能讓 EDR(企業級防護軟體)看不見後續動作;CISA 同一天列入已遭利用清單。
先用白話講:「提權漏洞」是什麼?
想像你進了一棟大樓,只拿到「訪客證」,只能去大廳。但如果你發現某道牆有個暗門,能直接走到保全室,把監視器全關掉,你就從訪客變成「管理員」了。
本機提權(Local Privilege Escalation) 漏洞就是這道暗門:攻擊者要先進到電腦裡(例如騙你打開惡意檔案),再利用漏洞把自己升級成系統最高權限(SYSTEM)。這次的暗門在 Windows 的 AFD.sys(Ancillary Function Driver,負責處理網路連線的核心驅動程式)裡。
發生什麼事
- 微軟在 8 月 11 日的例行更新(Patch Tuesday)修補了 CVE-2026-68820,類型是 AFD.sys 的 use-after-free(釋放後使用)。NVD 上的 CVSS 3.1 評分是 7.0,描述是「已取得授權的攻擊者可在本機提升權限」
- 美國 CISA 在 8 月 11 日把它加進「已知遭利用漏洞」(KEV)目錄,要求聯邦機關在 8 月 25 日前處理
- 資安公司 Check Point Research 同日發表報告,指出北韓關聯的 Lazarus 組織在「Operation Dream Job」行動中把它當 0-day 使用,至少從 2026 年 7 月初就在用,目標主要是歐洲與印度的國防、航太產業
攻擊是怎麼發生的?
依 Check Point 的報告,攻擊鏈大致是:
- 受害者收到假的工作邀請(7 月觀察到的案例是冒用一家隱私技術公司),被引導下載加密壓縮檔,裡面有一個被改造過的 PDF 閱讀器
- 開啟惡意 PDF 後,會執行新的後門程式
- 接著利用 CVE-2026-68820 提權到 SYSTEM,部署新版的 FudModule(Lazarus 的核心層 rootkit)
- FudModule 會壓制 EDR(端點偵測與回應軟體)的可見度,讓防毒看不見後續動作
Check Point 還列出新版 FudModule 的新功能:能竄改 Smart App Control(Windows 的應用程式信任防護),並壓制一份寫死的 ETW(事件追蹤)提供者清單,共 94 個。
時間軸
| 日期 | 事件 |
|---|---|
| 2026 年 7 月 28 日 | Check Point 向微軟通報 |
| 7 月 31 日 | 微軟確認問題 |
| 8 月 5 日 | 微軟指派 CVE-2026-68820 |
| 8 月 11 日 | 修補程式隨 Patch Tuesday 釋出 |
給管理者的細節
- 先裝 8 月累積更新,這是最直接的處理
- Check Point 說他們分析的樣本會檢查 Windows 11 build 26100(24H2)與 26200(25H2);這是這個攻擊樣本的條件,受影響產品與版本的完整清單請以微軟的安全更新指南為準,我沒能開啟該頁面核對
- 這是「先進來再提權」的漏洞,所以第一道防線仍是別讓人進來:不要開來路不明的「工作邀請」附件與下載的 PDF 閱讀器
- 如果你的環境曾有人下載過不明的 PDF 閱讀器,除了更新,建議請資安人員檢查是否有異常(官方報告有列出入侵指標,請看原文)
我的看法
提權漏洞很容易被低估:「需要先進入電腦」聽起來沒那麼嚴重,但實際上攻擊者很擅長用假工作邀請、假軟體這類方式騙人安裝第一個立足點,再用提權拿下整台機器。這次最令人在意的是它同時讓防毒「看不見」,等於連你的警報都被拔掉。
對一般接案者與小公司,我的建議很簡單:Windows 自動更新不要拖,裝了新軟體前先確認來源,工作上收到的應徵或合作邀請附件,先在隔離環境開。這些習慣比任何單一產品都有效。
名詞小辭典
- 0-day(零時差):廠商還沒修補、已有人在用的漏洞。
- Use-after-free:程式在記憶體被釋放後還繼續使用,可能被攻擊者操控。
- Rootkit:藏在系統核心層的惡意程式,專門隱藏自己與其他惡意活動。
- EDR:端點偵測與回應,企業常用的進階防毒與監控軟體。