觀點 · 資訊分享
微軟 9 月例行更新修近千筆漏洞:2 個已遭利用的 Windows 提權漏洞,CISA 限期 9/22
微軟 9 月 8 日的例行更新一次修補近千筆漏洞,其中 2 個 Windows 提權漏洞(更新元件與 ALPC)已遭攻擊。兩者都列入 CISA 已知遭利用清單,Windows 使用者與管理員要盡快更新。
- 發布
- 2026-09-09
- 篇幅
- 約 4 分鐘 · 1,789 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
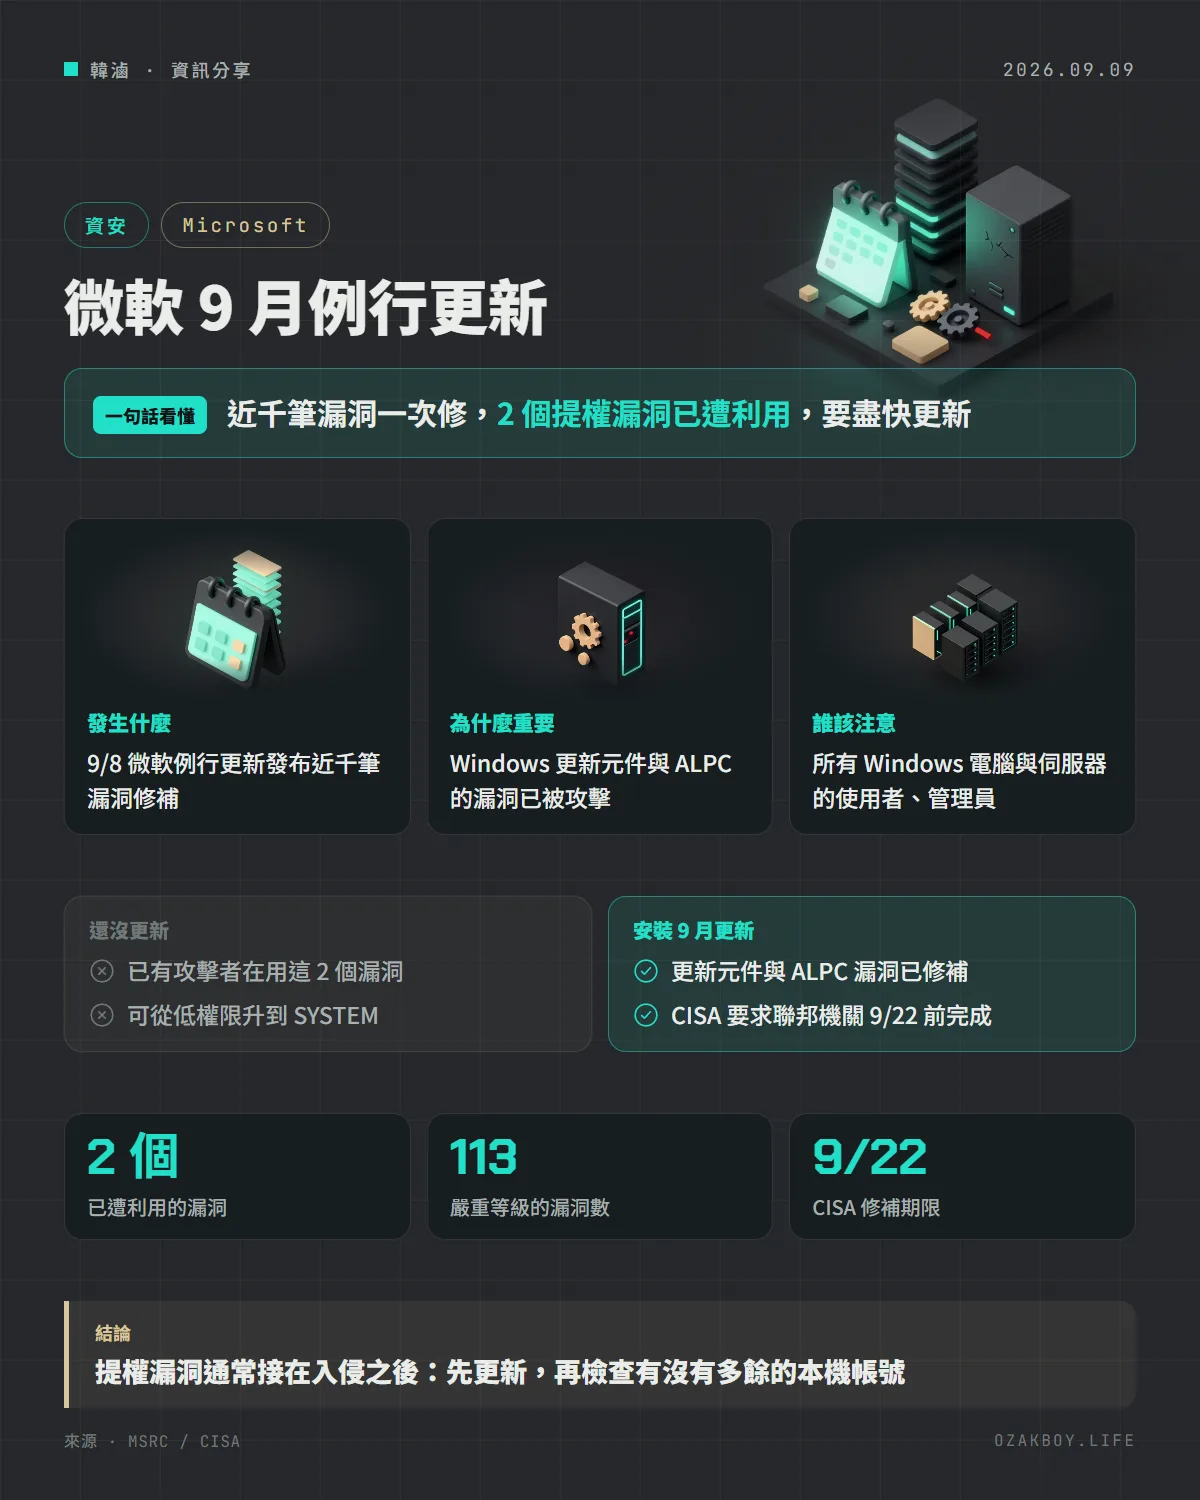
一句話看懂:微軟 9 月 8 日的例行更新一次修補近千筆漏洞,其中 2 個 Windows 提權漏洞已遭攻擊,CISA 要求聯邦機關 9 月 22 日前處理,一般使用者與管理員也要盡快更新。
先用白話講:Patch Tuesday 是什麼?
想像住的社區每個月固定有一天「大掃除」:管理員統一檢查水電、門鎖、消防設備,把壞掉的一併修好。微軟的 Patch Tuesday(例行更新日)就是這件事:每個月第二個星期二,集中發布安全更新,讓企業可以排好時間一起更新。
這個月(9 月 8 日)的大掃除特別大,近千筆漏洞,而且其中 2 個已經有壞人在用了。
發生什麼事
微軟 9 月例行更新的重點:
- 規模:各家統計約 966 到 974 筆;我讀到的微軟官方資料庫,以 9 月 8 日首次發布篩選出 1,005 筆(含雲端服務類)。其中嚴重(Critical)113 筆、重要(Important)860 筆
- 已遭利用:2 個,下面詳述
- 漏洞類型:提權、遠端執行程式、資訊洩漏最多
- 雲端服務類 CVE:例如 Azure AD B2C 的 CVE-2026-83711(CVSS 10.0),微軟已全面緩解,使用者不需要動作,公布只是為了透明
2 個已遭利用的漏洞
| CVE | 元件 | 說明 |
|---|---|---|
| CVE-2026-81963 | Windows 更新元件(Update Stack) | 檔案連結解析不當,已授權的本機攻擊者可提權,可能取得 SYSTEM 權限,CVSS 7.8 |
| CVE-2026-85880 | Windows ALPC | 堆積區緩衝區溢位,在低權限 AppContainer 沙盒中執行程式的人可逃出沙盒並提權,CVSS 7.8 |
兩者都被標記為已偵測到遭利用,且不需要使用者互動。9 月 8 日,美國 CISA 把它們列入「已知遭利用漏洞」清單,要求聯邦機關在 9 月 22 日前處理。
其他值得注意的嚴重漏洞
官方資料庫中 CVSS 9.8 的漏洞包含 SQL Server 遠端執行程式(CVE-2026-67631、CVE-2026-67643)、遠端桌面服務(CVE-2026-69525)、Telnet 用戶端(CVE-2026-69431)、NTFS、壓縮資料夾與 Windows 事件記錄服務等。實際是否能被遠端利用,要看各漏洞的攻擊條件,建議管理員逐項對照。
給開發者的技術細節
- 兩個已遭利用漏洞的修補,依 Windows 版本對應不同 KB;這兩個漏洞的修補清單裡出現 KB5122871、KB5122876、KB5122882、KB5124008 等
- 查看電腦最近安裝了哪些更新:
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 5
- SQL Server 的 CVSS 9.8 漏洞,要依自己跑的版本到 MSRC 更新指南查對應的更新,伺服器更新建議先在測試環境驗證再上正式機
我的看法
我自己有 Windows 電腦,也常常幫客戶處理 Windows 主機。這種「提權漏洞已被利用」的更新,我的原則是:排在當週、不要拖到下個月。它們需要攻擊者先進得來,所以不會單獨造成入侵;但實務上,入侵的前半段(釣魚、弱密碼、其他漏洞)本來就很常見,後半段的提權就靠這類漏洞。
另一個想提醒的是:看到「近千筆」的數字不必太緊張,重點是看有沒有「已遭利用」或自己用到的元件(SQL Server、遠端桌面)。先處理這兩類,其他的照排程更新。
名詞小辭典
- 提權(Elevation of Privilege):把低權限的身分,變成管理員或系統最高權限。
- 零時差漏洞(Zero-day):修補發布前就已經被拿來攻擊的漏洞。
- ALPC:Windows 內部讓程式之間互相溝通的機制。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」清單,被列入代表已有人實際拿來攻擊。