觀點 · 資訊分享
Zimbra 郵件伺服器漏洞已遭利用:CISA 列入必修清單,裝了 SNMP 套件的要升到 10.1.20
CISA 在 8 月 21 日把 Zimbra 的命令注入漏洞 CVE-2026-73570 列入已遭利用清單。只有安裝 SNMP 套件且啟用通知的伺服器會受影響,修補版其實 7 月 20 日就出了。
- 發布
- 2026-08-22
- 篇幅
- 約 4 分鐘 · 1,826 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
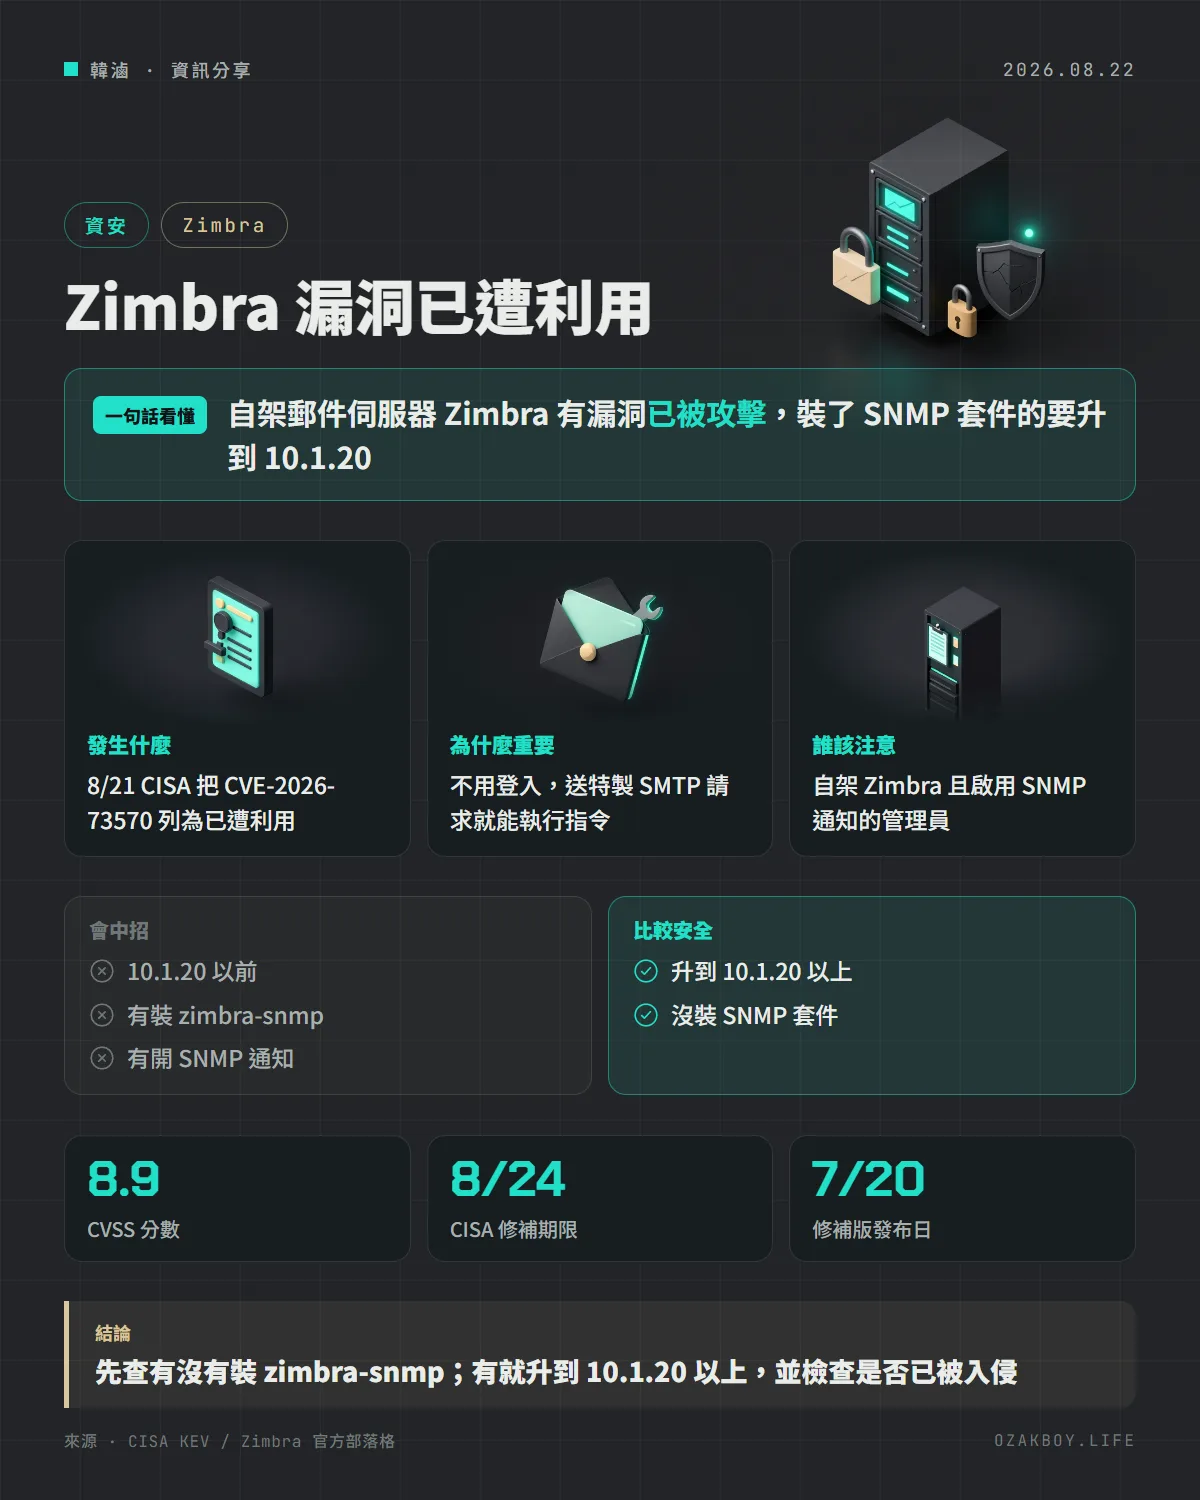
一句話看懂:Zimbra 郵件伺服器有個漏洞已經有人在實際攻擊,CISA 在 8 月 21 日把它列入必修清單;只要你有裝 SNMP 套件又開了通知,就要升級到 10.1.20 以上。
先用白話講:這是什麼漏洞?
Zimbra 是不少公司、學校自架的郵件系統,功能像 Gmail,但跑在自己的伺服器上。它有個選配的小零件,叫 SNMP 監控,負責在伺服器出狀況時發通知。
這次的問題出在這個零件處理通知的方式。就像櫃台人員收到訪客遞來的紙條,不檢查內容就照著上面寫的去做:有心人把「指令」偷偷寫在紙條上,伺服器就會乖乖執行。這類漏洞叫 OS 命令注入,嚴重的是對方不需要先登入。
發生什麼事
- 8 月 21 日:美國 CISA(網路安全暨基礎設施安全局)把 CVE-2026-73570 加進「已知遭利用漏洞清單」(KEV),理由是有實際遭攻擊的證據。
- 修補期限 8 月 24 日:依 CISA 的規定,美國聯邦機關要在這天前處理完;清單同時標註需要做「鑑識檢查」,確認修補前有沒有被入侵。
- 有沒有被勒索軟體利用:清單欄位寫的是「未知」。
這個漏洞本身並不是新的:CVE 紀錄在 8 月 13 日就公開了,Zimbra 自己早在 6 月 26 日就發過安全公告,並在 7 月 20 日釋出 10.1.20 版做「永久修復」。也就是說,有修補版可用已經一個多月,現在才被列入已遭利用清單。
哪些伺服器會中招?
CVE 紀錄寫的條件是三個都要成立:
| 條件 | 中招 | 比較安全 |
|---|---|---|
| Zimbra 版本 | 10.1.20 以前 | 10.1.20 以上 |
zimbra-snmp 套件 |
有安裝 | 沒安裝 |
| SNMP 通知 | 有啟用 | 沒啟用 |
攻擊方式是送出特製的 SMTP 請求,成功的話可以用 zimbra 這個帳號的身分執行任意系統指令。CVE 紀錄給的 CVSS 分數是 8.9(高)。
給開發者的技術細節
先確認有沒有裝那個選配套件。不同安裝方式的指令略有差異,這裡以官方提到的套件名稱為準:
# 查看是否安裝了 zimbra-snmp 套件(Ubuntu / Debian 範例)
dpkg -l | grep zimbra-snmp
- 修補版是 ZCS 10.1.20(2026-07-20 發布);Zimbra 的公告同時提到這版還修了多個 XSS、郵件轉寄限制繞過、EWS 擴充的存取控制等問題,細節官方刻意不公開
- 官方對這版的描述是「Security Severity: High」,並強烈建議升級
- CISA 要求的重點不只是升級,還有「檢查修補前是否已被入侵」;具體怎麼查官方清單沒寫,我自己的建議是看 Web 目錄有沒有陌生檔案、
zimbra帳號有沒有異常程序與排程 - 我沒打開成功 Zimbra 的安全公告維基頁(當時回應 502),所以公告細節以 CISA 清單與官方部落格為準
我的看法
最讓我在意的是時間差:修補版 7 月 20 日就出了,一個月後才被列入「已遭利用」。這正是自架服務最常見的狀況:不是沒有修補,而是沒人去更新。
如果你幫客戶或公司管 Zimbra,我會先做兩件事:第一,查這台有沒有裝 SNMP 套件,沒有的話風險小很多,但還是該排時間升級;第二,有裝而且遲遲沒更新的,除了升級,也要假設可能已經被進去過,檢查一下。
另外,郵件伺服器通常直接對外、又存著全公司的信,是最容易被盯上的目標之一。能不對外開的管理功能就別開。
名詞小辭典
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」名單,列進去表示真的有人在用它攻擊,優先度很高。
- SMTP:寄送電子郵件用的通訊協定,郵件伺服器會對外接收這類請求。
- CVSS:漏洞嚴重程度的評分,10 分是最高,8.9 屬於高風險。
- OS 命令注入:攻擊者把系統指令偷偷塞進程式的輸入,讓伺服器誤以為是正常內容而執行。