觀點 · 資訊分享
SAP 9 月資安修補日:19 則新通告、4 個嚴重漏洞,最高 CVSS 10.0 出在 ABAP 核心元件
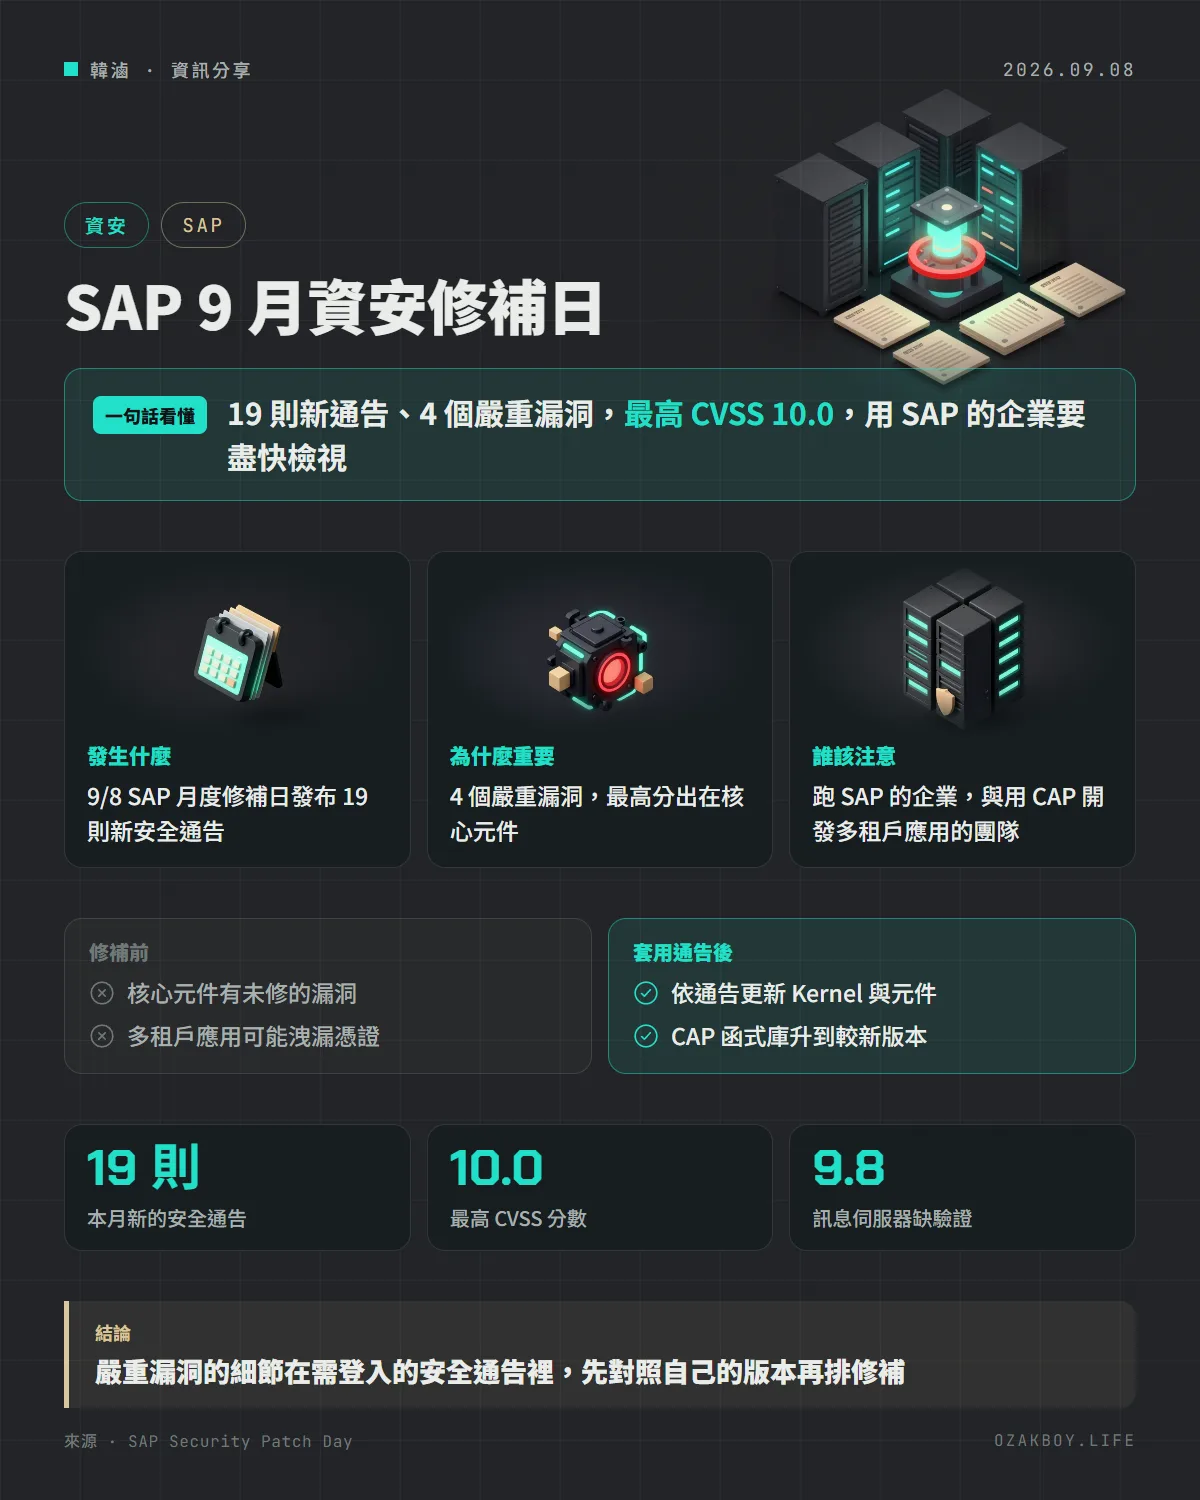
SAP 在 9 月 8 日的月度修補日發布 19 則新的安全通告,其中 4 個列為嚴重(Critical),最高 CVSS 10.0。用 SAP 的企業與用 CAP 函式庫開發多租戶應用的團隊要盡快檢視。
- 發布
- 2026-09-08
- 篇幅
- 約 3 分鐘 · 1,501 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:SAP 在 9 月 8 日的月度修補日發布 19 則新的安全通告,其中 4 個嚴重漏洞,最高 CVSS 10.0,用 SAP 的企業要盡快對照自己的版本。
先用白話講:SAP 修補日是什麼?
SAP 是很多大公司用來管理財務、庫存、生產與人事的企業系統,可以想成公司的「帳房兼倉庫兼人事部」。這套系統一旦出事,影響的往往是整個公司的營運。
SAP 每個月固定一天集中公布安全通告,叫做資安修補日,讓企業的 IT 部門可以提前排時間更新,就像手機每月的安全更新。這個月的修補日是 9 月 8 日。
發生什麼事
SAP 在 9 月 8 日發布 19 則新的安全通告,另外更新了 1 則先前的通告。其中有 4 個被列為嚴重(Critical):
| CVSS | 漏洞 | 影響 |
|---|---|---|
| 10.0 | CVE-2026-44756:Extended Passport(EPP)處理的記憶體損毀 | ABAP 平台使用的 Kernel 7.22 到 9.20 等多個版本 |
| 9.8 | CVE-2026-58240:NetWeaver 訊息伺服器缺少驗證檢查 | Kernel 9.16、9.18、9.19、9.20 |
| 9.4 | CVE-2026-76969:使用 CAP 函式庫的多租戶應用可能洩漏憑證 | sap/cds-mtxs 1.18.3 以下、2.7.6 以下、3.9.6 以下、4.0.2 以下 |
| 9.0 | CVE-2026-66768:SAP GUI for Java 存取控制不當 | BC-FES-JAV 8.10 |
SAP 官方頁面沒有進一步說明攻擊條件。這些細節,要登入 SAP 支援入口網站看各通告。
其他值得注意的高風險漏洞
- 8.8:ABAP 開發工具的權限提升(更新 8 月的通告)
- 8.5:Integration Suite 的 XML 外部實體(XXE)漏洞
- 7.8:NetWeaver Business Client 的不安全反序列化
- 7.7:ABAP 平台的記憶體損毀
- 7.4:Commerce Cloud 搜尋與導覽因使用 Jetty 元件造成的 CRLF 注入
給開發者的技術細節
- CAP 函式庫:官方列出的受影響版本是 sap/cds-mtxs 的 1.18.3 以下、2.7.6 以下、3.9.6 以下、4.0.2 以下。可以在專案裡檢查目前安裝的版本:
npm ls @sap/cds-mtxs
- Kernel:SAP 的 Kernel 版本很多條線,請對照通告列出的版本,確認自己落在哪一條
- 修補日之後:SAP 說另有 1 則新通告發布,也有 2 則舊通告被更新,建議排修補時一併確認
我的看法
我不是 SAP 的使用者,這則新聞對我自己的接案專案直接影響不大。但是 SAP 這類企業系統有幾個共通的特點:版本很多條線、更新牽動整個營運流程,所以企業常常拖很久才修補。對攻擊者來說,最高分漏洞公開後,到有人開始掃描目標的時間往往很短。
如果你是幫企業客戶做整合的人(例如串 SAP 的 API 或用 CAP 開發),我的建議是:每月修補日當天就排一次「對照版本」的動作,哪怕實際更新要晚一點,至少要知道自己有沒有落在受影響範圍內。
名詞小辭典
- CVSS:漏洞嚴重度的評分,滿分 10.0,分數越高越危險。
- Kernel(核心):SAP ABAP 平台底層的執行元件,許多功能都建立在它上面。
- 多租戶(Multitenancy):一套應用同時服務多個客戶,彼此的資料要隔離。
- XXE:處理 XML 時被誘導去讀不該讀的外部資源的一類漏洞。
資料來源
常見問題
SAP 修補日是什麼?
SAP 每月固定的一天(通常是每月第二個星期二)集中發布安全通告,讓企業能預先排定修補時程,類似微軟的 Patch Tuesday。這次是 2026 年 9 月 8 日。
最嚴重的漏洞是哪一個?
SAP 列出的最高分是 CVSS 10.0,編號 CVE-2026-44756,是 SAP Extended Passport(EPP)處理的記憶體損毀漏洞。官方摘要沒有寫攻擊條件,細節在需登入的安全通告 3747649 裡。
沒有用 SAP 的人需要擔心嗎?
多數個人與小型網站不會直接受影響。但如果你的專案用到 SAP Cloud Application Programming Model(CAP)的 cds-mtxs 函式庫做多租戶應用,要檢查版本是否落在公告列出的受影響範圍內。
要去哪裡看修補細節?
每則通告都有編號(例如 3747649)。SAP 官方頁面只列出摘要,完整內容要登入 SAP 支援入口網站(Support Portal)查看。
接著讀
全部觀點 →Cloudflare WAF 開始檢查「伺服器回了什麼」:攻擊有沒有得逞看得出來,免費方案也能用Cloudflare 推出 WAF 完整交易偵測與回應規則,把請求和伺服器的回應放在一起判斷,在回應送出前就能攔下。所有方案(含免費)都能用,第一批受管規則針對 php2shell 漏洞。閱讀 →OpenAI API 推出 12 小時提示快取:同一段話重複問 AI,用越多次越便宜OpenAI 讓 API 可以把重複使用的提示詞「記住」12 小時(原本只有 30 分鐘)。第一次要多付一點,但同一段內容用到第 3 次就開始省錢,用 12 次大約省下 7 成。閱讀 →PHP 兩個 CVSS 9.2 遠端執行程式碼漏洞緊急修補:所有處理網頁請求的 PHP 都受影響PHP 官方修補 CVE-2026-109618 與 CVE-2026-109619,兩者 CVSS 4.0 都是 9.2,PHP-FPM、mod_php、FrankenPHP 等處理網頁請求的環境都受影響。官方說沒有完整的緩解方式,請升到 8.5.12、8.4.27、8.3.36 或 8.2.35。閱讀 →