觀點 · 資訊分享
GitLab 出現滿分 10.0 漏洞:不用登入就能讀走伺服器檔案,已被攻擊,美國要求聯邦機關 3 天內修補
GitLab 9 月 10 日緊急修補 CVE-2026-85706:repository commits API 沒擋好路徑,未登入的人在特定條件下就能讀伺服器上的任意檔案。隔天美國 CISA 把它列入「已遭利用」清單,自己架 GitLab 的團隊要盡快升級。
- 發布
- 2026-09-12
- 篇幅
- 約 4 分鐘 · 2,006 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
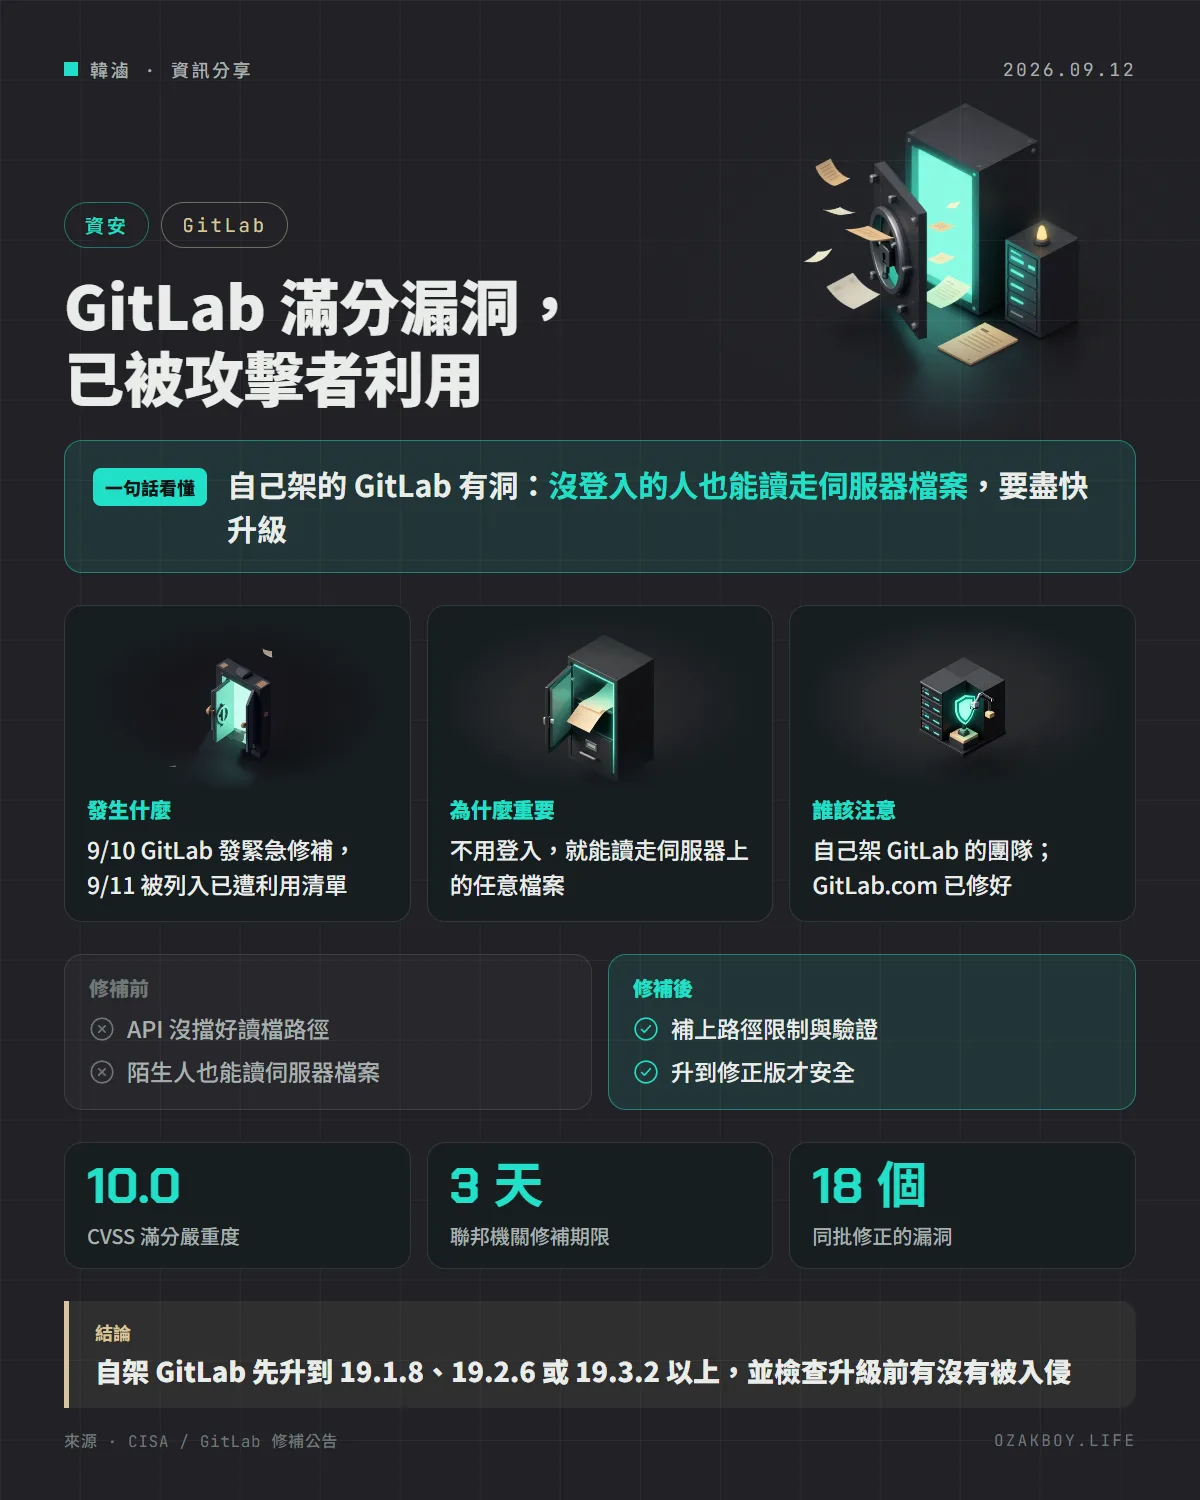
一句話看懂:GitLab 的 repository commits API 有個 CVSS 滿分 10.0 的漏洞,沒登入的人在特定條件下也能讀走伺服器上的任意檔案,而且已經有人在利用,自己架 GitLab 的團隊要立刻升級。
先用白話講:「路徑穿越」是什麼?
想像你去圖書館櫃台借書,櫃台人員只該從「借閱區」的書架拿書給你。但這位人員有兩個疏忽:一是沒檢查你有沒有借書證,二是你只要在單子上寫「往上一層、再往上一層,然後拿館長室的鑰匙」,他就真的去拿了。
這就是 路徑穿越(Path Traversal):程式沒有把可以讀取的範圍框好,讓人用特殊的路徑寫法跳出範圍,讀到不該讀的檔案。這次的漏洞還多了「不用登入」這一條,所以風險特別高。
發生什麼事
- 9 月 10 日:GitLab 釋出 19.3.2、19.2.6、19.1.8,包含 CE(社群版)與 EE(企業版),並呼籲自己架設的使用者立刻升級
- 漏洞編號 CVE-2026-85706:官方描述是 repository commits API(取得專案提交紀錄的介面)路徑限制不當,加上沒有確實要求驗證,未登入的人在特定條件下可以讀伺服器上的任意檔案;CVSS 評分 10.0,也就是滿分
- 9 月 11 日:美國 CISA 把它列入 KEV(已知遭利用漏洞)清單,表示有實際被攻擊的證據;清單上標的聯邦機關處理期限是 9 月 14 日,從列入日算起 3 天(自行換算)
- GitLab.com 與 GitLab Dedicated 已經是修補後的版本,不需要使用者處理
同一批更新總共修了 18 個問題:2 個 Critical、6 個 High、9 個 Medium、1 個 Low。另一個 Critical 是 CVE-2026-87719(CVSS 9.9),只影響 EE,需要登入且有 Duo Chat 權限的使用者才能觸發,可能取得 Advanced Search 的設定與敏感憑證。
誰受影響?要升到哪裡?
| 你的狀況 | 要做什麼 |
|---|---|
| 使用 GitLab.com | 不用動作,已修補 |
| GitLab Dedicated | 不用動作 |
| 自己架設的 CE / EE(19.1、19.2、19.3 系列) | 升級到 19.1.8、19.2.6 或 19.3.2 以上 |
| 自己架設、版本更舊 | 後續(9 月 23 日):GitLab 又把這兩個重大漏洞的修正補進 19.0.9 與 18.11.12,可先升到這兩版 |
官方公告列出的受影響範圍,是 18.7 版以後各條版本線在修正版之前的版本。
給開發者的技術細節
- 先確認自己的版本,對照上面的表格決定要升到哪一版
- 升級之後,建議回頭檢查升級前的存取紀錄:CISA 在這個條目標示了需要做「鑑識確認」,意思是除了打補丁,也要查查之前有沒有被入侵過
- GitLab 另外提供三條偵測規則,標題是「GitLab LFI attempt reading gitlab.yml」「GitLab LFI via metadata.path parameter」「GitLab LFI file path attempt」,可以用來找出嘗試利用的跡象
- 官方公告的建議只有一條:升級到修正版;我讀到的公告沒有提供其他緩解辦法,所以無法升級時,至少要先評估把 GitLab 從公開網路收回內網
我的看法
接案和小團隊常見的做法,是把 GitLab 或 Gitea 之類的程式碼平台架在自己的主機或 NAS 上,因為方便、又不用付月費。但「自己架」的代價,就是升級與盯安全公告都要自己來,而滿分漏洞一旦公開,可能很快就有人開始掃描。
如果你有自架 GitLab,我會先做三件事:第一,確認版本;第二,升級;第三,看看升級前 GitLab 有沒有暴露在公網、存取紀錄有沒有奇怪的路徑。最後這件事很多人會跳過,但這個漏洞已經被利用,只升級不查,不能保證之前沒被讀走東西,像是設定檔裡的金鑰,這類內容一旦外洩就該輪替。
名詞小辭典
- CVE:公開漏洞的編號,像漏洞的身分證字號,方便各家廠商與資安單位用同一個名字討論。
- CVSS:評估漏洞嚴重程度的分數,最高 10.0。
- KEV(已知遭利用漏洞清單):美國 CISA 維護的清單,列上去代表有實際被攻擊的證據。
- API:程式與程式溝通的窗口,這次出問題的是取得專案提交紀錄的那個。