觀點 · 資訊分享
Anthropic 紅隊報告:未公開的 Claude 模型自己找漏洞、串出 5 條攻擊鏈,Chrome 修了 62 個 CVE
Anthropic 的 Frontier Red Team 用一個未公開的內部研究模型,在 Chrome、Safari、Android、Windows、Linux 找出漏洞並串成 5 條完整攻擊鏈。光 Chrome 就修補 62 個 CVE,官方給防守方的結論只有一句:掃自己的程式碼比以前更重要。
- 發布
- 2026-10-28
- 篇幅
- 約 5 分鐘 · 2,126 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
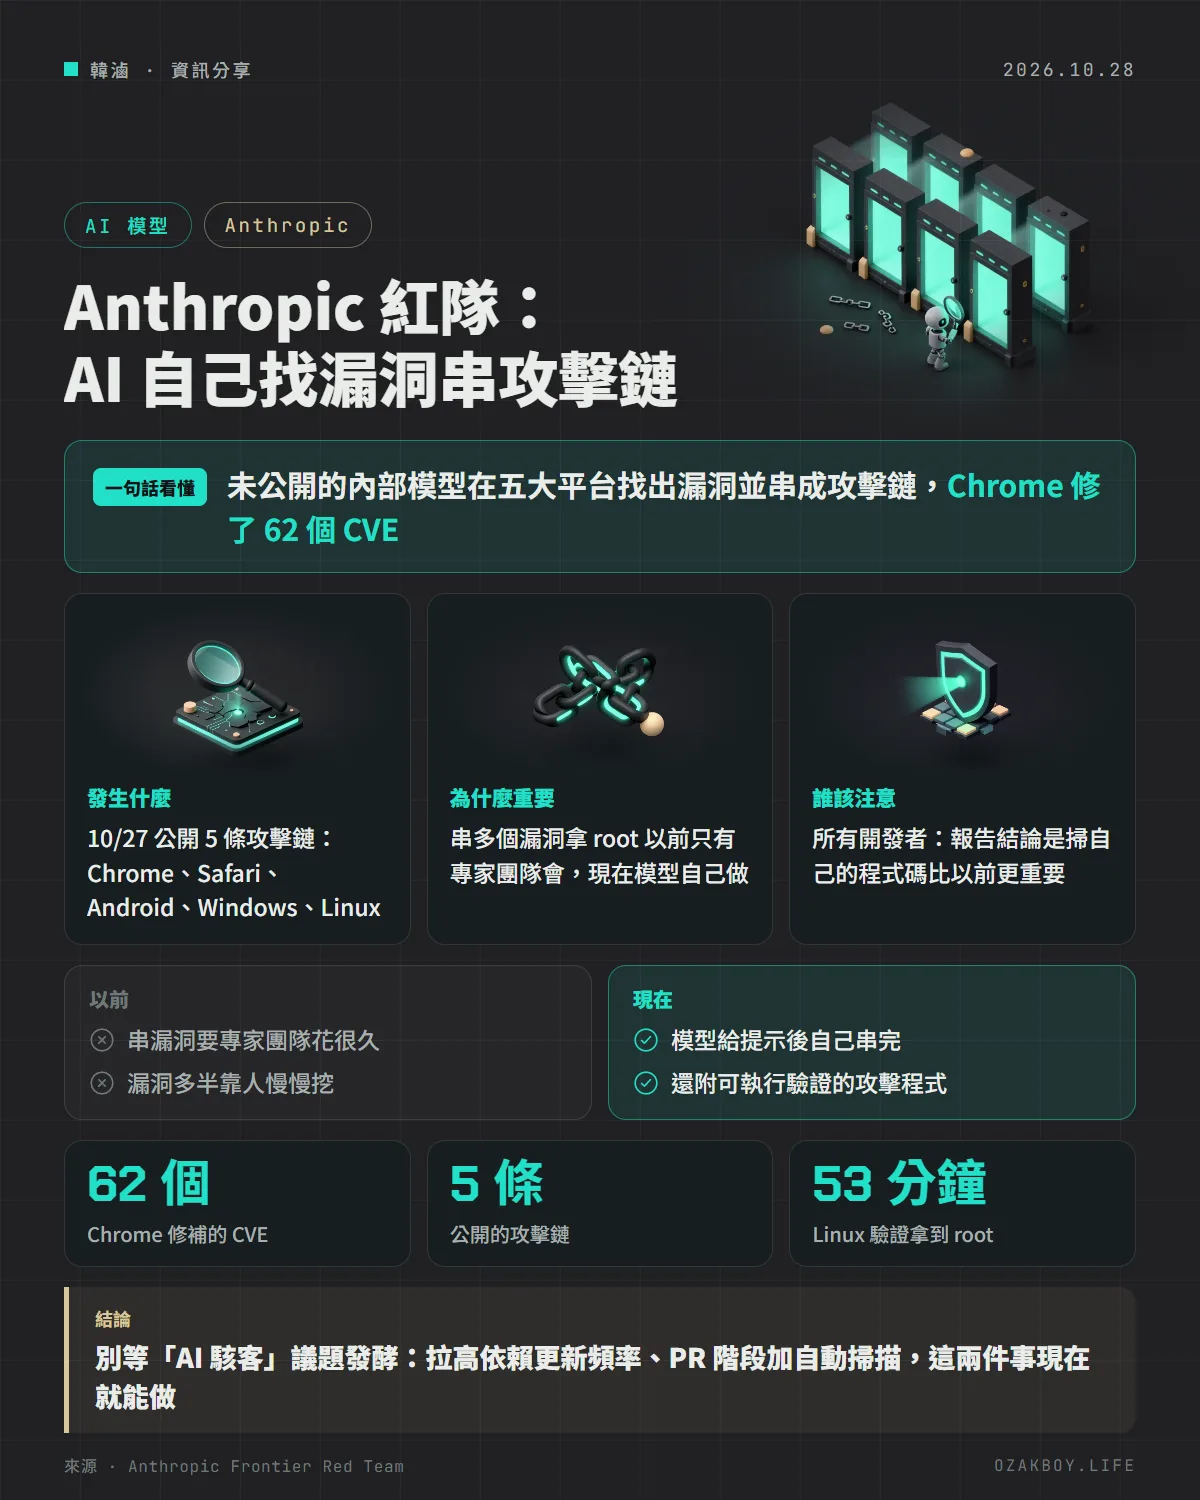
一句話看懂:Anthropic 紅隊用一個未公開的內部研究模型,自動找出 Chrome、Safari、Android、Windows、Linux 的漏洞並串成 5 條完整攻擊鏈,光 Chrome 就修了 62 個 CVE,官方給防守方的結論是「掃自己的程式碼比以前更重要」。
先用白話講:攻擊鏈是什麼?
一棟大樓通常有好幾道門禁:大門、電梯卡、樓層門、辦公室鎖。單獨撬開一道門沒什麼用,要一路過關才能進到金庫。軟體也一樣,現代瀏覽器和作業系統有好幾層防護(沙箱、記憶體位址隨機化、權限檢查),一個漏洞通常只能打穿一層。
攻擊鏈(exploit chain)就是把好幾個漏洞接起來,一層一層往裡走,最後拿到能執行任意程式的權限。以前這種工作要專業的漏洞研究團隊花很長時間,這次 Anthropic 說,他們的模型在人給了初始提示之後,就能自己把整條鏈做完。
發生什麼事
Anthropic 的 Frontier Red Team 在 10 月 27 日發表報告,過去幾個月用一個未公開的內部研究模型找漏洞,公開了 5 條攻擊鏈:
| 目標 | 結果 | 修補狀態 |
|---|---|---|
| Chrome | 一鍵遠端執行程式碼,串了 4 個漏洞逃出沙箱 | 到 Chrome 156 為止已指派並修補 62 個 CVE,全為高或嚴重等級,含 13 個沙箱逃逸 |
| Safari | 一鍵繞過同源政策,能讀瀏覽紀錄與 cookie,冒用登入狀態對其他網站發請求 | Apple 當天確認、已釋出修補 |
| Android | 不解鎖就從失竊的 Pixel 9 讀出照片等個資,串了 3 個漏洞 | Google 已處理 |
| Windows | 遠端讓有開 HTTP/3 的 Windows 主機當機重開(CVE-2026-33096) | Microsoft 已修補 |
| Linux | 對開 Multipath TCP 監聽的伺服器零點擊拿到 root(CVE-2026-98432) | 上游已修、回移到所有維護中的穩定分支 |
幾個值得注意的細節:
- Windows 那個漏洞是靠反組譯找到的:給模型 Windows 執行檔與 Ghidra 這類工具,要它先重寫出一份加註解的 C 程式、比對行為一致後再找問題。Anthropic 估計網路上可能有數百萬台這類伺服器
- Linux 那條鏈在他們的概念驗證裡,花 48 分鐘洩漏核心指標、再 5 分鐘拿到 shell,合計約 53 分鐘(自行加總);關鍵是競態條件失敗只會讓握手失敗、不會讓系統當機,所以攻擊者可以一直重試
- 所有漏洞都走協調揭露:廠商有 90 天修補,再過 45 天 Anthropic 才會討論公開公告以外的細節
他們學到什麼
- 多開掃描器、多給算力,找到的漏洞就多:他們建了一個平台同時跑大量掃描代理,用「這個掃描器多找出幾個別人沒找到的漏洞」來評分,並追蹤覆蓋率確保整個程式碼庫都掃過;每個確認的漏洞再自動做變體分析,找同類型的其他問題
- 修舊漏洞只解決一半:另一半是減少新漏洞進來,所以建議在 PR 階段就掃。他們把這套做法做成 Claude Code 外掛公開釋出
給開發者的技術細節
- 報告說這些能力「以前只有少數專家團隊有」,現在模型在很少人工介入下就能做到,而且會產出任何人都能執行驗證的攻擊程式
- Anthropic 同步擴大 Cyber Verification Program:通過審核的資安專業人員可以使用進階網路安全能力、較少的封鎖分類器,以及 Claude Opus 5.5、Sonnet 5.5、Mythos 5.1 等模型
- 給防守方的建議只有一句:掃自己的程式碼比以前更重要
我的看法
這篇報告對接案工程師最實際的意義不是「AI 會駭客」,而是門檻的變化:以前能串四個瀏覽器漏洞的人全世界沒幾個,現在模型能做,攻守雙方的成本都會往下掉。你寫的那個小後台不會是紅隊的目標,但同樣的掃描方法攻擊者也拿得到。
我自己會做兩件事:第一,把依賴套件的更新頻率拉高,Chrome 一次修 62 個 CVE 這種規模,代表「等一陣子再更新」的風險比以前高;第二,PR 階段加一道自動掃描,不管用哪家的工具。報告裡有一點我持保留態度:這些成果綁在「未公開的內部模型」上,一般開發者拿到的 Claude 能做到幾成,官方沒有說明,先別把它當成現成的工具。
名詞小辭典
- 沙箱(Sandbox):把網頁程式關在隔離環境裡執行,就算被攻破也碰不到系統其他部分。
- 沙箱逃逸(Sandbox Escape):從隔離環境裡突破出來、影響到外面系統的漏洞。
- 同源政策(Same-Origin Policy):瀏覽器的基本規則,A 網站的程式不能讀 B 網站的資料。
- 零點擊(Zero-click):受害者不用點任何東西,攻擊者只要送封包過來就能得手。
- 協調揭露:發現漏洞先私下通知廠商,給時間修補後才公開細節。