觀點 · 資訊分享
Linux 核心漏洞 Fragnesia 列入 CISA 利用清單:5 月已修,現與 PHP2Shell 串成 root 攻擊鏈
CISA 在 10 月 28 日把 Linux 核心漏洞 CVE-2026-46300(Fragnesia)列入已遭利用清單,聯邦機關限 10 月 31 日前修補。這個 5 月就公開修補的本機提權漏洞,現在被接在 PHP2Shell 兩個遠端漏洞後面:先用 PHP 洞進門,再用它改寫唯讀檔案的快取拿到 root。
- 發布
- 2026-10-28
- 篇幅
- 約 6 分鐘 · 2,479 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
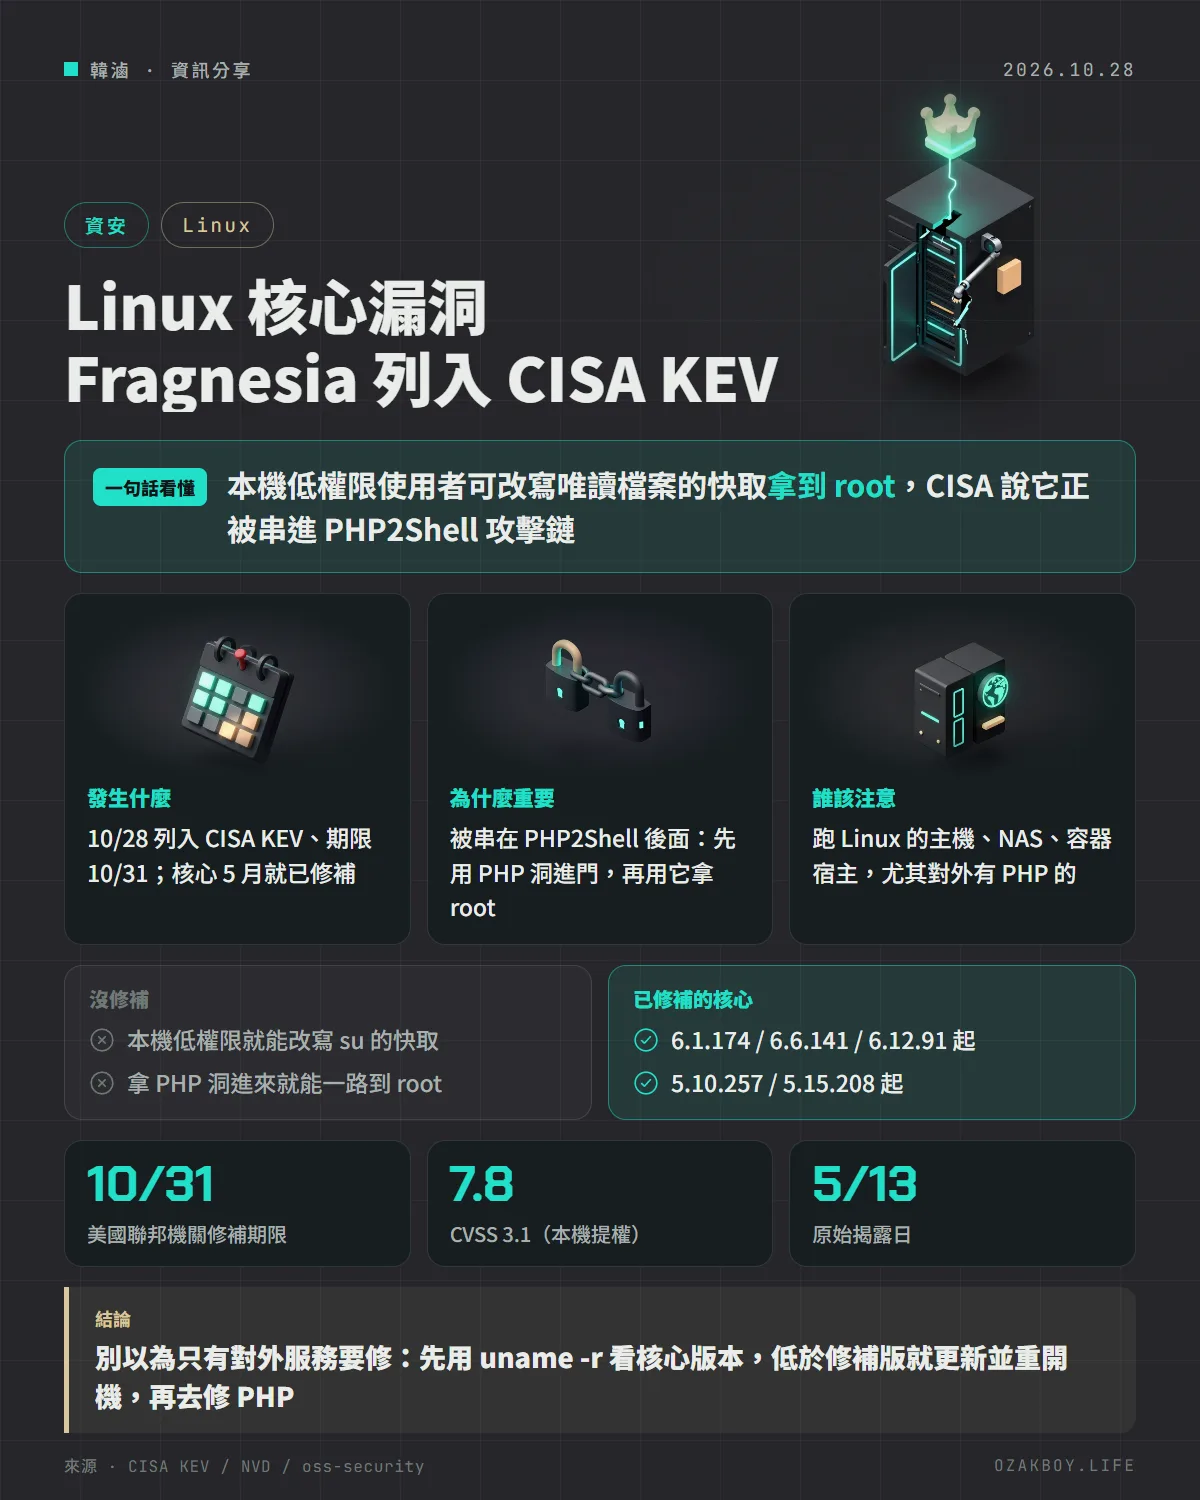
一句話看懂:CISA 在 10 月 28 日把 Linux 核心漏洞 CVE-2026-46300(外號 Fragnesia)列入已遭利用清單,限美國聯邦機關 3 天內修完;這個 5 月就公開修補的本機提權漏洞,現在被接在 PHP2Shell 兩個遠端漏洞後面:先用 PHP 洞進門,再用它改寫唯讀檔案的快取拿到 root。
先用白話講:什麼是「提權」?什麼是「攻擊鏈」?
想像一棟大樓。遠端漏洞像大門的鎖壞了,陌生人可以走進大廳,但只能在一樓晃。提權漏洞則像電梯的管理員鑰匙孔有瑕疵,一樓的人可以自己把電梯切到頂樓機房。兩個洞各自看都有限,串在一起就是陌生人從大門直達機房,這就是攻擊鏈。
這次的新聞:PHP2Shell 是大門的洞,Fragnesia 是電梯的洞。
發生什麼事
- 10 月 28 日,CISA 把兩個漏洞加進已遭利用漏洞清單 KEV:CVE-2026-46300(Linux 核心)與 CVE-2026-41709(VMware ESX 記錄不足)
- CVE-2026-46300 的聯邦機關修補期限是 10 月 31 日,只給 3 天;KEV 條目寫明它可與 CVE-2026-109618、CVE-2026-109619 串成攻擊鏈,用來植入 PHP webshell 並以 root 執行指令
- 那兩個 PHP 漏洞就是我 10 月 21 日寫過的 PHP2Shell,CISA 已在 10 月 26 日先把它們列入 KEV,期限 10 月 29 日
Fragnesia 是什麼洞
這不是新漏洞。依 oss-security 郵件清單 5 月 13 日的討論:
- 由 V12 團隊的 William Bowling 發現,命名 Fragnesia,屬於 Dirty Frag 這一類的頁面快取寫入漏洞,與更早的 Dirty Pipe 同一個家族
- 問題出在核心的 XFRM ESP-in-TCP 子系統:當 TCP socket 切到 espintcp 模式時,已經從檔案 splice 進接收佇列的頁面會被當成 ESP 密文處理,AES-GCM 的金鑰串流位元組被直接 XOR 進快取的檔案頁面;挑選 nonce 就能把檔案任一位元組改成想要的值,一次一個位元組,而且不需要競爭條件
- 公開的 PoC 把一段 192 位元組的小程式寫進
/usr/bin/su在頁面快取裡的開頭,再執行 su 拿到 root shell;磁碟上的 su 檔案完全沒變,所以單純比對檔案雜湊看不出來 - Greg Kroah-Hartman 在同一串討論中說明已指派 CVE-2026-46300
NVD 給的 CVSS 3.1 是 7.8(本機、低權限、不需使用者互動),Red Hat 評為 Important 而非 Critical,理由就是需要本機存取。但接在 PHP2Shell 後面,「本機存取」這個門檻等於沒了。
給開發者的技術細節
- 修補版本(NVD 列出的上游穩定版):5.10.257、5.15.208、6.1.174、6.6.141、6.12.91、6.18.33、7.0.10,以及 7.1 以上
- 檢查方式:
uname -r看核心版本;用發行版套件的人要對照發行版自己的公告,Red Hat 的安全通報是 RHSB-2026-003,RHEL 8、9、10 都有對應的更新 - 核心更新要重開機才會生效,很多機器「有更新、沒重開」等於沒修
- 容器不是隔離:Docker、Podman 的容器共用宿主核心,容器裡的程序觸發這個漏洞,提權的是宿主
- 兩邊都要修:PHP 升到修補 CVE-2026-109618 / 109619 的版本,核心也要升;只修一邊,攻擊鏈只是少一節
我的看法
我家裡的 NAS 跑 Docker、上面有幾個 PHP 服務,這則新聞就是在講我這種環境。以前我的習慣是「對外的服務要勤更新,核心等廠商」,這條攻擊鏈正好打臉這個想法:PHP 的洞讓人進來,核心的洞讓人變 root,哪一邊沒修都不行。
接案的專案也一樣。客戶的主機常常是幾年前架好就沒人碰,PHP 版本舊、核心更舊。這週值得做的事很具體:所有跑 Linux 的機器執行一次 uname -r,低於修補版本就排時間更新並重開機;NAS 廠商如果還沒出修補,先把對外的 PHP 服務關到內網。CISA 給聯邦機關 3 天,對我們是一個很好的提醒:這不是可以排到下季的事。
名詞小辭典
- KEV(已遭利用漏洞清單):CISA 維護的清單,列入的漏洞代表有證據正被實際攻擊,美國聯邦機關必須限期修補。
- 本機提權(LPE):已經能在機器上執行程式的低權限使用者,把自己升成 root 的漏洞。
- 頁面快取(page cache):核心把磁碟檔案內容暫存在記憶體的區域;改了快取、程式讀到的就是改過的內容,但磁碟檔案不變。
- webshell:攻擊者放在網站伺服器上的小程式,之後可以透過網頁遠端下指令。