觀點 · 資訊分享
Azure Front Door WAF 的 HTTP DDoS 規則集 GA:先學 7 天流量基準,再自動擋第 7 層洪水攻擊
微軟 10 月 29 日讓 Azure Front Door Premium 的 WAF 正式提供 HTTP DDoS 規則集:它會自己觀察正常流量、學出門檻,流量暴衝時把超標的客戶端關進懲罰箱,不用再靠人手猜速率上限。預設只記錄不阻擋。
- 發布
- 2026-10-29
- 篇幅
- 約 5 分鐘 · 2,156 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
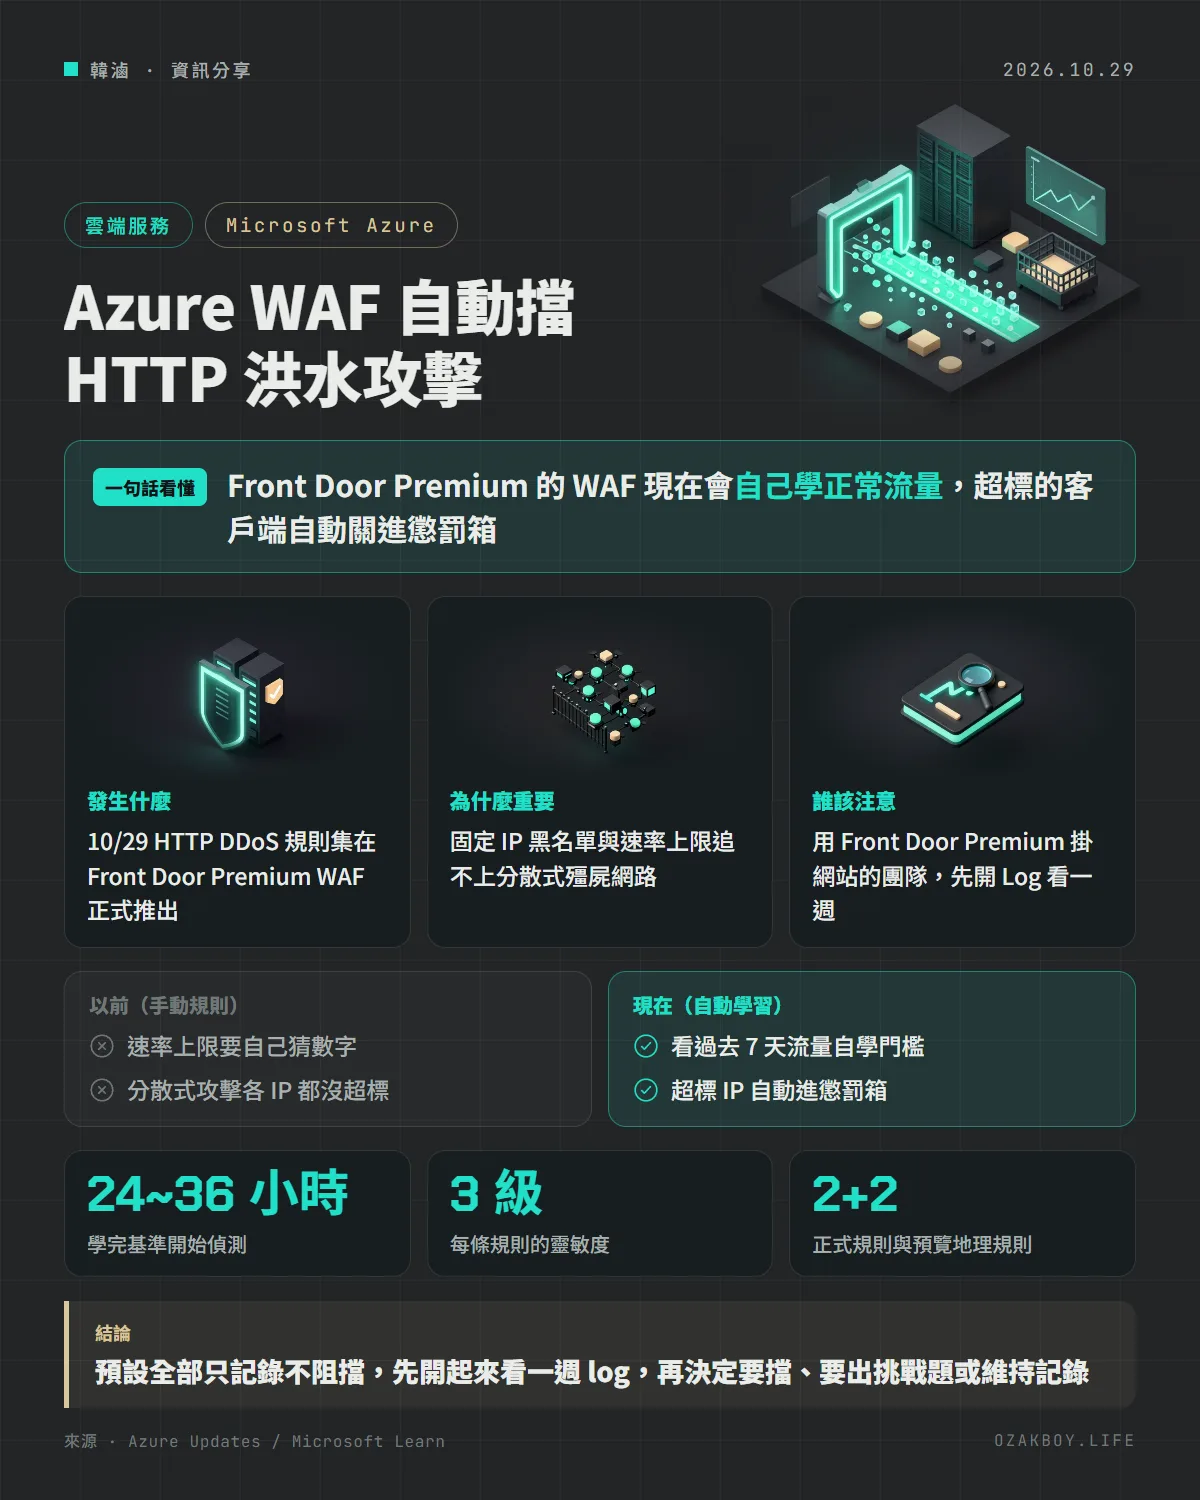
一句話看懂:Azure Front Door Premium 的 WAF 多了一組會自己學流量的 HTTP DDoS 規則集,10 月 29 日正式推出,超標的客戶端會自動被關進懲罰箱,不用再靠人手猜速率上限。
先用白話講:HTTP DDoS 規則集是什麼?
想像你開一家小店,平常每小時大概進來 50 個客人。某天突然湧進 5,000 個人,每個都在門口狂按門鈴但什麼都不買,真正的客人反而擠不進來。這就是 HTTP 洪水攻擊(第 7 層 DDoS):攻擊者用大量看起來正常的網頁請求,把你的網站塞到癱瘓。
以前的防法像是在門口貼一張「每人每分鐘最多按 10 次門鈴」的規則,數字要自己猜,猜太鬆擋不住、猜太緊連正常客人都被趕走。
HTTP DDoS 規則集換了一個做法:先站在門口看幾天,記住「平常」長什麼樣子,等流量突然暴衝、而且某些客人明顯比平常瘋狂,才把那些人請出去。
發生什麼事
微軟在 10 月 29 日的 Azure Updates 宣布,Azure Web Application Firewall(WAF)的 HTTP DDoS 規則集在 Azure Front Door Premium 正式推出(GA)。正式版包含:
- 自動基準:同時在整個 Front Door 設定檔與每個客戶端 IP 兩個層級學習正常流量,每條規則有 3 級靈敏度可調
- 兩條正式規則:一條抓請求速率異常偏高的客戶端,一條抓 Microsoft Threat Intelligence 判定為機器人的來源
- 支援 WAF 例外:健康檢查、壓力測試這類信任流量可以排除在規則集之外
另外兩條地理規則仍在預覽:它們會替你流量最多的幾個國家各學一個門檻,其他國家合併成一個門檻,用來對付把流量攤得很薄的分散式攻擊。
所有規則預設都是 Log(只記錄),不會一開啟就擋人。
跟自己寫速率限制差在哪?
| 自訂速率限制 | HTTP DDoS 規則集 | |
|---|---|---|
| 門檻怎麼來 | 自己猜一個數字 | 看過去 7 天流量自動學 |
| 流量成長後 | 要記得回頭改 | 滾動視窗持續更新 |
| 分散式攻擊 | 每個 IP 都沒超標,擋不到 | 地理規則補第二層(預覽) |
| 誤擋風險 | 設太緊就擋到真人 | 兩階段設計,總流量沒暴衝就不動個別 IP |
給開發者的技術細節
- 學習時間:設定檔在過去 7 天裡至少 50% 的時間有流量,規則集會在 24 到 36 小時內建立基準、開始偵測;流量太少的新站就不會動作
- 兩階段設計:先學整個設定檔的總門檻,再學各 IP 的窄門檻;總流量沒超標之前,個別 IP 的門檻不會被執行
- 懲罰箱:總門檻被突破後,超過自身門檻的 IP 會被關進懲罰箱,期間內套用該規則設定的動作,期滿後重新評估,再犯就再關
- 規則編號:規則集名稱
Microsoft_HTTPDDoSRuleSet_1.0,500100 抓高速率客戶端、500110 抓可疑機器人(高風險機器人在總門檻突破時直接阻擋),500310 與 500320 是預覽中的地理規則 - 評估順序:它是 WAF 第一個評估的規則集,排在自訂規則之前;自訂規則的 Allow 動作不會讓流量跳過它,要放行信任流量一律用 WAF 例外,而且範圍越窄越好
- 監控:
HTTPDDoSRuleset Is Active指標變成 1 表示學習完成;規則命中會寫 log 並累加 Match 指標,可用 Request count 指標依規則名稱篩選
我的看法
接案做的網站多半是中小企業官網或預約系統,平常流量不大,真被洗流量的時候,第一反應通常是衝去改 rate limit 的數字,而且改了也不確定對不對。這種「自己學基準」的規則集,對沒有專職資安人員的小團隊最有價值:門檻不用猜,分散式攻擊也有第二層。
不過要注意兩件事。第一,官方文件只標示 Front Door Premium 適用,Standard 方案不在裡面,這筆費用對小站不一定划算。第二,官方自己也強調預設是只記錄,請真的先開一週看 log 再決定動作;地理規則一旦改成 Block,擋的是整個國家的使用者,不是單一 IP,寧可用 JavaScript challenge 也別直接封。
名詞小辭典
- WAF(Web Application Firewall):擋在網站前面的防火牆,專門檢查 HTTP 請求內容,而不只看 IP 與連接埠。
- 第 7 層 DDoS:用大量正常格式的網頁請求塞爆網站的攻擊,因為每個請求看起來都合法,傳統防火牆不容易分辨。
- 流量基準(baseline):系統觀察一段時間後記下的「正常流量長什麼樣」,之後用來判斷現在是不是異常。
- 懲罰箱(penalty box):違規的 IP 被暫時隔離的狀態,期間內它的請求會被套用規則設定的動作。