觀點 · 資訊分享
OpenAI 用 AI 一次找出 948 個 Linux 提權漏洞:每個約 1,279 美元,還附上修補程式
OpenAI 公開一套自動找漏洞、寫攻擊驗證、產生修補程式的 AI 流程,10 月中對 Linux 核心跑一輪,找出 948 個能讓一般帳號變成 root 的獨立漏洞,總花費約 121 萬美元 API 費用。Linux 維護者已在陸續修補。
- 發布
- 2026-11-04
- 篇幅
- 約 4 分鐘 · 1,627 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
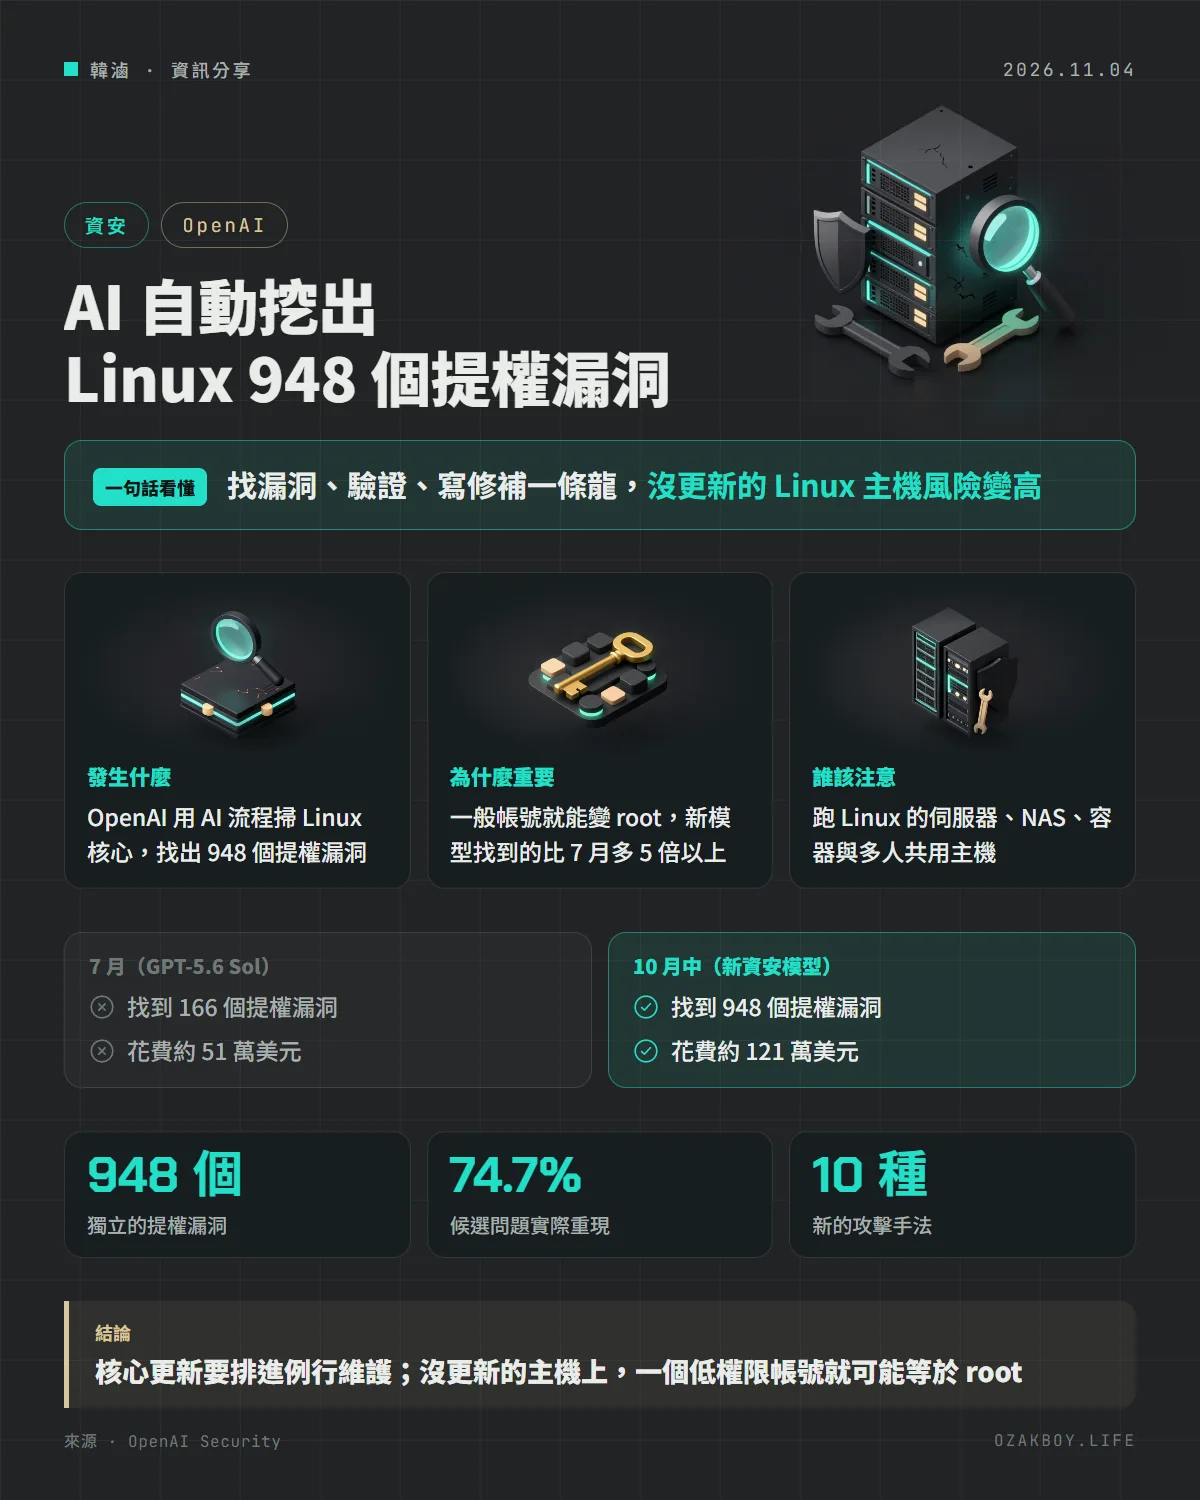
一句話看懂:OpenAI 用 AI 自動化流程掃描 Linux 核心,一輪找出 948 個能讓一般帳號變成 root 的漏洞,平均每個成本約 1,279 美元,並把修補程式交給維護者。
先用白話講:「提權漏洞」是什麼?
想像一棟公司大樓,訪客證只能進大廳,主管證才能進機房。本機提權漏洞(LPE)就像門禁系統的破綻:拿著訪客證的人,找到方法把自己的卡變成主管卡,整棟樓就任他走。
在 Linux 上,「訪客證」是一般使用者帳號,「主管卡」就是最高權限的 root。拿到 root,就能讀所有檔案、裝後門、關掉防護。
發生什麼事
OpenAI 在 11 月 4 日發表研究文章,公開一套由 AI 代理組成的漏洞研究流程,分五個階段:找漏洞、動態重現、評估能不能被利用、產生修補、最後由人類資安研究員審核。
10 月中,他們用一個尚未推出的資安專用模型對最新的 Linux 核心跑了一輪:
- 先挑出 5,034 個值得檢查的目標,約 280 萬行程式碼(整個核心約 7%)
- 產生 2,308 個候選問題,其中 1,724 個在隔離環境中實際重現(約 74.7%)
- 最後得出 948 個獨立的本機提權漏洞,測試環境是一般桌面發行版,有開啟標準防護
- 整輪 API 費用 1,213,430 美元,平均每個提權漏洞約 1,279 美元
AI 找漏洞的能力進步有多快?
| 時間 | 使用模型 | 找到的提權漏洞 | API 花費 |
|---|---|---|---|
| 2026 年 7 月底 | GPT-5.6 Sol | 166 個 | 513,690 美元 |
| 2026 年 10 月中 | 新的資安模型 | 948 個 | 1,213,430 美元 |
兩次都是掃當時最新的核心主線版本。OpenAI 也說,AI 代理在抽樣的攻擊程式中用了 10 種外部專家也沒見過的新手法,細節基於安全考量沒有公開。
會影響誰、該怎麼因應
- 維護者動作很快:掃描進行的 10 天內,已有 61 個提權漏洞在上游修好、43 個有待合併的修補、299 個在公開通報與討論
- 更新核心是第一要務:OpenAI 直說,近期在沒更新的系統上,擁有低權限帳號應視為「功能上等同 root」
- 縱深防禦:用沙箱與隔離技術(OpenAI 舉 Firecracker、gVisor 為例)限制單一漏洞被利用後的影響範圍
更多細節
- 人類審核仍必要:早期一輪回報 200 個成功攻擊,人工檢查後發現其中 20 個其實是用了「別的」零時差漏洞拿到 root,之後才加上獨立檢查
- 修補品質要迭代:直接請模型寫修補,有時會改太多、偏離程式風格或漏掉同類問題,加上規範與多輪修正後才比較穩
- 測試環境本身也會出事:在另一輪實驗中,AI 還找到並利用了 QEMU 模擬器的漏洞,提醒做這類研究前要先檢查自己的基礎設施
我的看法
這篇對自架服務的人是很實際的提醒。家裡的 NAS、接案常用的雲端主機幾乎都跑 Linux,很多人會覺得「沒有對外開 SSH、沒有多餘帳號就還好」。但當 AI 找出並驗證一個提權漏洞的成本只要一千多美元,攻擊者只要先從網站外掛、弱密碼或容器拿到一個低權限的立足點,接下來就很可能直接升到 root。
我會做的事很樸素:把核心更新和重開機排進固定的維護時段,別讓主機一跑就是一整年;網站程式用低權限帳號執行,能放容器或沙箱的就隔開。漏洞會越來越多,但「更新」這件事的價值也跟著越來越高。
名詞小辭典
- Linux 核心(Kernel):作業系統最底層的程式,負責管理硬體、記憶體與權限,Android 手機和大部分雲端伺服器都用它。
- root:Linux 的最高權限帳號,什麼都能改。
- 本機提權(LPE):已經在機器上的一般帳號,利用漏洞把自己升級成 root。
- 沙箱(Sandbox):把程式關在一個隔離的小空間裡執行,就算被攻破,也不容易波及整台機器。