觀點 · 資訊分享
Kubernetes 政策引擎 Kyverno 一次拿到 21 個 CVE:7 個嚴重級,命名空間租戶能越權改別人的資源
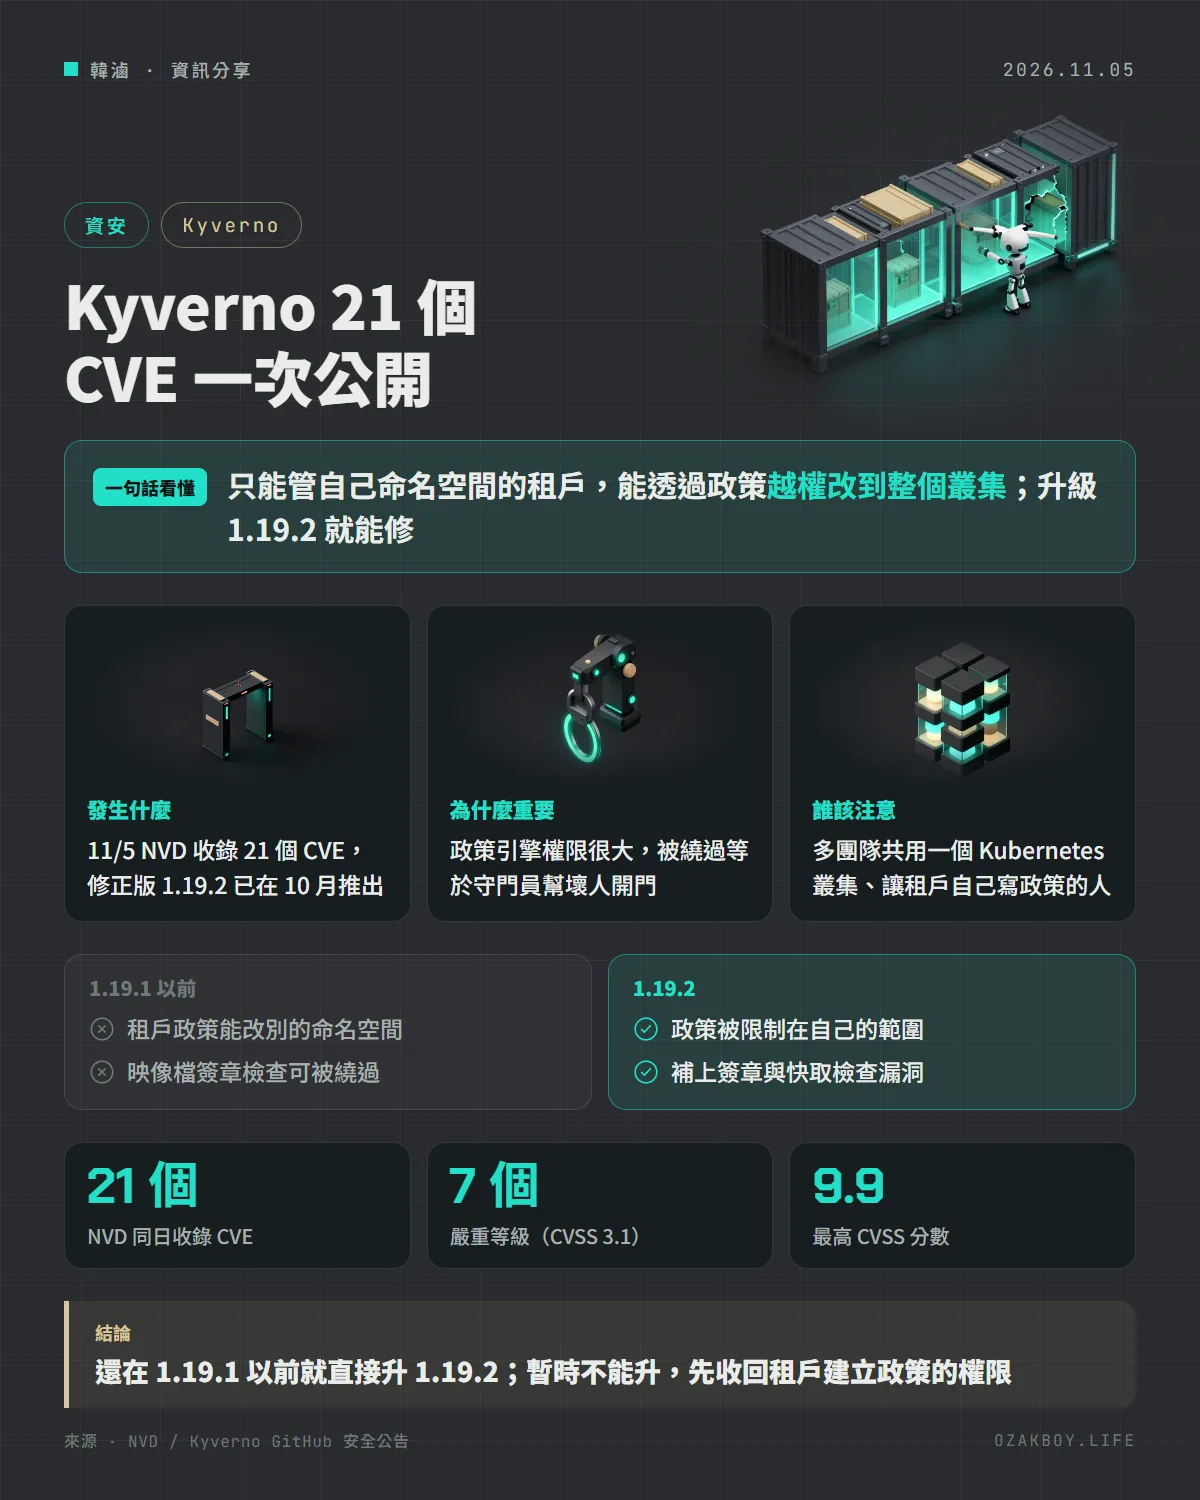
NVD 在 11 月 5 日一次收錄 Kyverno 的 21 個 CVE,其中 7 個是嚴重等級。這些漏洞專案早在 10 月 21 日就公告並在 1.19.2 修好,還沒升級的叢集要盡快處理。
- 發布
- 2026-11-05
- 篇幅
- 約 4 分鐘 · 1,746 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Kubernetes 的政策引擎 Kyverno 一次被收錄 21 個 CVE,最嚴重的會讓「只能管自己房間」的租戶改到整棟大樓;修正版 1.19.2 早已推出,還沒升級的要盡快處理。
先用白話講:Kyverno 是什麼?
想像一棟分租給很多公司的辦公大樓。每家公司只能進自己的樓層,大門口有一位警衛負責檢查每個人的證件、確認大家遵守大樓規定。
在 Kubernetes(管理大量容器的平台)裡,Kyverno 就是這位警衛:每次有人要建立或修改資源,它會先檢查設定合不合規定,必要時自動修改或直接擋下。
問題是,警衛手上有整棟大樓的萬能鑰匙。如果有人能騙警衛「幫我開隔壁的門」,後果就很嚴重。
發生什麼事
- 11 月 5 日:NVD 一次收錄 Kyverno 的 21 個 CVE(由 VulnCheck 編號)
- 依 NVD 列出的 CVSS 3.1 分數:7 個嚴重、13 個高風險、1 個中風險,最高 9.9 分
- 這不是當天才揭露:專案早在 10 月 21 日就發布了這批 GitHub 安全公告,修正版 1.19.2 在 10 月 20 日(UTC)推出
- 受影響範圍依漏洞不同,從 1.11.0、1.16.0、1.17.0 起都有,全部在 1.19.2 修正
漏洞分成哪幾類?
| 類型 | 白話說明 | 代表 CVE |
|---|---|---|
| 跨命名空間越權 | 只能在自己命名空間寫政策的人,讓引擎去改別人的資源,甚至整個叢集 | CVE-2026-122303、122311、122313(9.9) |
| 修補被繞過 | 1.19.1 才修的 apiCall 路徑檢查,用特殊字元又能繞過 | CVE-2026-122310(9.9) |
| 映像檔簽章驗證失效 | 驗證結果用標籤當快取鍵,沒綁定實際內容 | CVE-2026-122321(9.1) |
| 阻斷服務 | 特製資料讓引擎當機或耗盡記憶體 | CVE-2026-122315、122322 等 |
給開發者的技術細節
- 先查版本:看 Kyverno 控制器的映像檔標籤,低於 1.19.2 就在受影響範圍
- 直接升級到 1.19.2;1.20.0 目前還在候選版(rc.1,11 月 2 日),正式環境不建議跟
- 暫時不能升級時:收回租戶建立
NamespacedMutatingPolicy、命名空間層級Policy、CleanupPolicy的權限;不需要的功能(例如 mutate-existing)先別開 - 檢查有沒有被動過:比對近期是否有不明的政策被建立,或其他命名空間的 Deployment、Secret 被意外修改
- 公告中的最嚴重案例,是租戶政策透過背景控制器的高權限服務帳號,覆寫其他命名空間的既有資源
我的看法
自架服務或幫客戶建小型 Kubernetes 環境時,大多是「一個團隊用一個叢集」,最嚴重的越權漏洞前提比較難成立。但要注意,這批裡也有能讓政策引擎當機的漏洞,而政策引擎掛掉時,叢集可能變成擋下所有部署,或反過來完全不檢查,兩種都很麻煩。
另一個提醒是:修正版 10 月就出了,CVE 卻 11 月才有編號。很多人靠漏洞掃描工具提醒升級,這段空窗期掃描器不會叫。用到這類基礎元件,最好直接追專案的 GitHub 安全公告,不要只等 CVE。
名詞小辭典
- Kubernetes:自動部署、管理大量容器的平台,常簡寫成 K8s。
- 命名空間(Namespace):Kubernetes 裡用來分隔不同團隊或專案的「房間」,彼此的資源預設互不干擾。
- 政策引擎(Policy Engine):在資源建立前自動檢查、修改或擋下設定的程式,像大樓警衛。
- CVSS:漏洞嚴重程度的評分,0 到 10 分,9 分以上屬於嚴重等級。
資料來源
常見問題
Kyverno 是什麼?我沒用 Kubernetes 需要在意嗎?
Kyverno 是 Kubernetes 的政策引擎,負責在資源建立時檢查、修改或擋下不合規定的設定。沒有使用 Kubernetes,或叢集沒有裝 Kyverno,就不受影響。
為什麼漏洞 10 月就修了,11 月才有 CVE?
專案在 10 月 21 日先用 GitHub 安全公告公開並發布修正版,CVE 編號由 VulnCheck 之後補發,NVD 在 11 月 5 日收錄。這種「公告在前、編號在後」的情況很常見,所以掃描工具可能這時才開始對你的叢集報警。
只有一個團隊用的叢集也危險嗎?
風險比較低。多數嚴重漏洞的前提是攻擊者能在某個命名空間建立政策,常見於多團隊共用叢集、把政策權限下放給租戶的環境。不過其中也有不需登入就能讓政策引擎當機的漏洞,所以單一團隊仍建議升級。
接著讀
全部觀點 →CloudNativePG 監控匯出器漏洞:低權限資料庫帳號可升成超級使用者,請升到 1.28.3 或 1.29.1Kubernetes 上常用的 PostgreSQL 營運工具 CloudNativePG 公布嚴重漏洞(CVSS 9.9):指標匯出器用超級使用者連線後只做降權,攻擊者可恢復權限並在資料庫 Pod 內執行系統指令。預設監控設定就受影響,官方在 1.28.3 與 1.29.1 修補。閱讀 →OpenAI 用 AI 一次找出 948 個 Linux 提權漏洞:每個約 1,279 美元,還附上修補程式OpenAI 公開一套自動找漏洞、寫攻擊驗證、產生修補程式的 AI 流程,10 月中對 Linux 核心跑一輪,找出 948 個能讓一般帳號變成 root 的獨立漏洞,總花費約 121 萬美元 API 費用。Linux 維護者已在陸續修補。閱讀 →Azure 容器閘道支援 MCP 路由:多台 MCP 伺服器合成一個入口,一條路由最多掛 64 個後端Azure 的 Application Gateway for Containers 推出 MCP 閘道預覽:多台 MCP 伺服器的工具可以合併成一份清單、從同一個網址對外,登入驗證、WAF 和 TLS 都統一在閘道處理。閱讀 →