觀點 · 資訊分享
AWS 推出 AI 滲透測試員:每小時 50 美元,一次完整測試平均約 1,200 美元
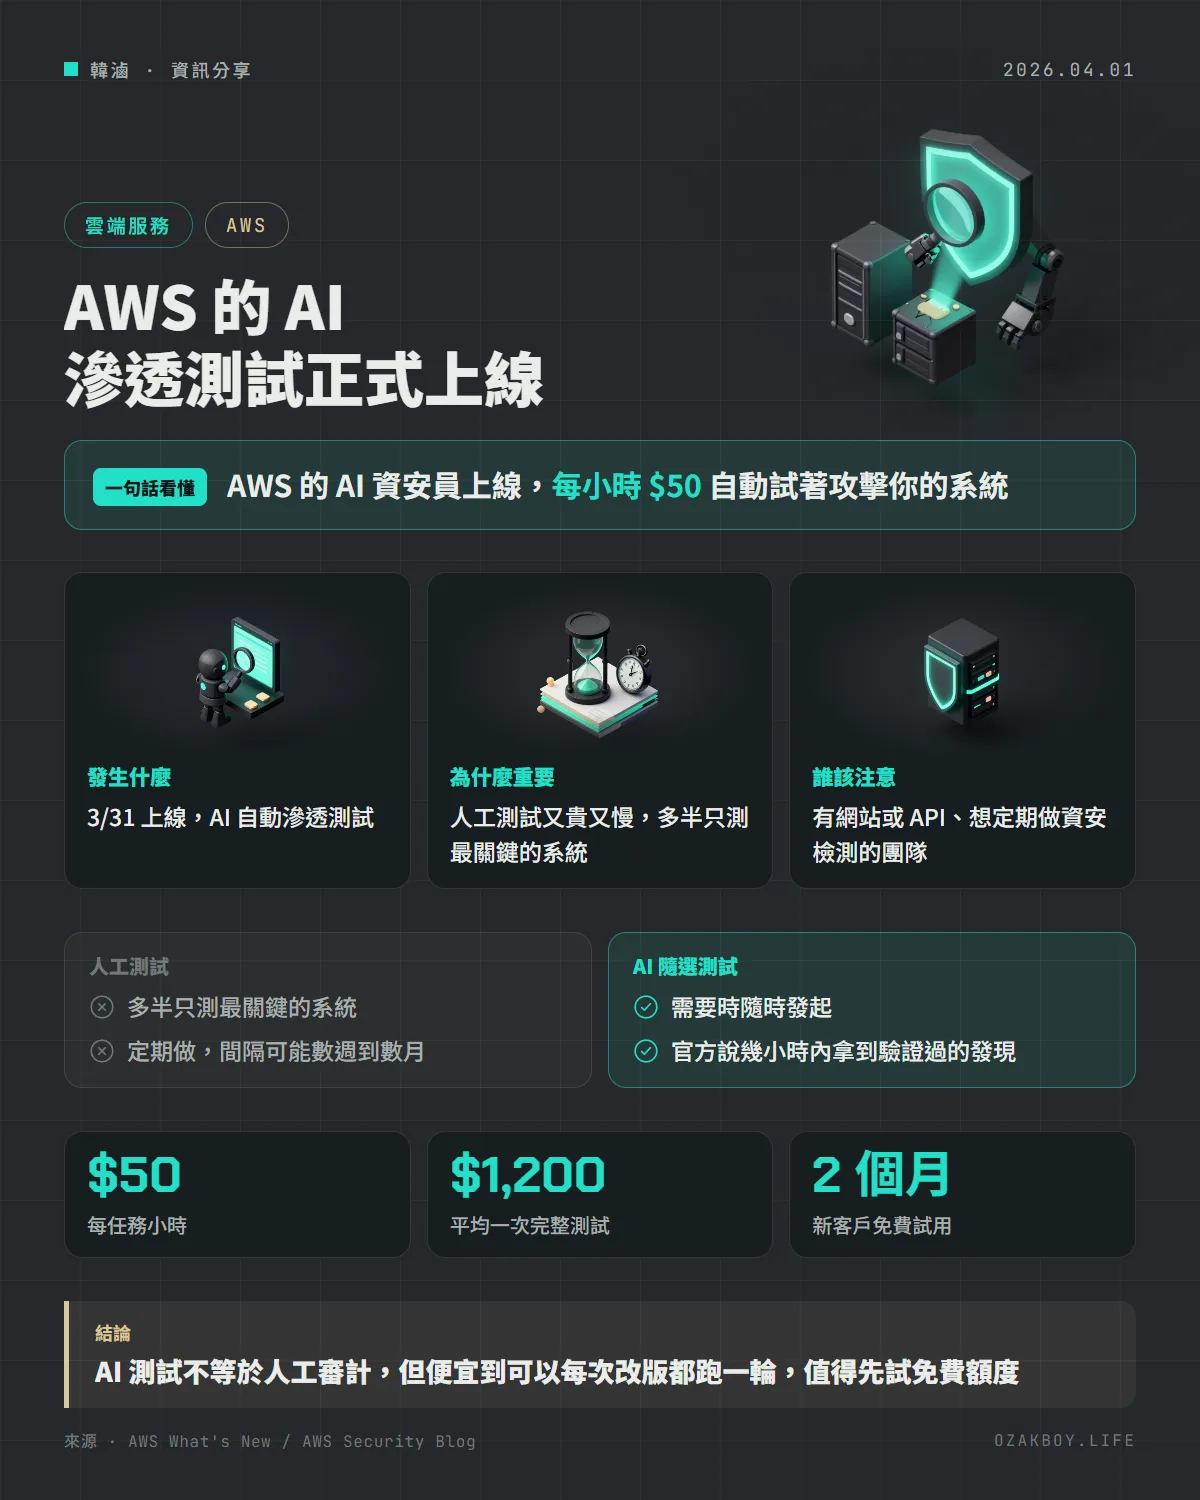
AWS Security Agent 的隨選滲透測試 3/31 正式上線,AI 會自己嘗試攻擊你的網站與 API 並附上重現步驟。官方抓的平均花費約 1,200 美元,新客戶有 2 個月免費試用。
- 發布
- 2026-04-01
- 篇幅
- 約 4 分鐘 · 1,888 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:AWS 讓 AI 扮演「滲透測試員」,隨時幫你的網站與 API 找漏洞,每任務小時 50 美元,新客戶先送 2 個月試用。
先用白話講:滲透測試是什麼?
想像你家裝了新門鎖,想知道安不安全,最直接的辦法是請一位鎖匠「真的試著把門打開」。如果他打不開,你才比較放心;如果他三分鐘就打開了,你就知道要換鎖。
滲透測試(Penetration Testing) 就是把這件事搬到網路世界:請人站在攻擊者的角度,真的去試著攻破你的網站、API 與伺服器,在壞人動手之前先找到洞。
問題是,請專業人員做這件事又貴又花時間,所以多數公司只會替最關鍵的幾個系統做,而且是定期才做一次。
發生什麼事
AWS 在 3 月 31 日宣布,AWS Security Agent 的隨選滲透測試正式上線(GA)。這個產品在 2025 年的 re:Invent 就先發表過預覽版,現在才算正式開放。
- 開放區域:美東(維吉尼亞北部)、美西(奧勒岡)、愛爾蘭、法蘭克福、雪梨、東京,共 6 個
- 運作方式:AI 會規劃多步驟的攻擊情境,嘗試利用找到的弱點,確認是真的能被攻破,才把它列為發現
- 報告內容:每筆發現附 CVSS 風險分數、依你的應用程式調整過的嚴重程度、重現步驟和修補建議
- 測試範圍:不限於 AWS,官方說也能測 Azure、GCP、其他雲端與自家機房的系統
官方還強調,它會把推理過程攤開來:怎麼規劃攻擊、用了什麼攻擊內容、怎麼確認成功,你都看得到。
要花多少錢?
AWS 在部落格公布的價格很直接:每任務小時 50 美元,按秒計費。「任務小時」指的是 AI 實際投入測試的時間。
| 應用程式規模 | 任務小時 | 費用 |
|---|---|---|
| 小型網站 | 8 | 400 美元 |
| 中型電商平台 | 24 | 1,200 美元 |
官方說,依目前的數據,一個應用程式的測試平均約 24 任務小時,所以一次完整的滲透測試加修補驗證大約 1,200 美元。24 乘以 50 剛好是 1,200,這是官方自己的算法,不是我換算的。另外有些客戶回報,比傳統人工測試省了 70% 到 90%,這是官方轉述的客戶說法,實際會因系統而異。新客戶則有 2 個月的免費試用。
給開發者的技術細節
建立測試的流程是先開一個「agent space」(可以理解成一個專案資料夾),再把素材餵給它,讓它針對你的實作設計測試案例:
- 連結 GitHub 程式碼儲存庫
- 提供 OpenAPI 或 Swagger 格式的 API 規格
- 附上架構文件
- 要測內部系統時,可透過 VPC 建立私有端點,不必把服務暴露到網際網路
官方說這種做法能把測試時程從「數週」壓縮到「數天」,並指出:發現會經過驗證,目的是減少誤報(把正常行為當成漏洞),讓團隊不用花時間人工複查。
我的看法
接案時常遇到客戶問:「網站上線前有沒有做過資安檢測?」多數中小企業的答案是沒有,原因不外乎預算和時間。人工滲透測試動輒要排期,AI 版本每次只要幾百到一千多美元,門檻確實低很多。
不過我會把它定位成「便宜的第一道關卡」,而不是通過一切審查的保證。AI 能不能找出商業邏輯上的洞(例如金流金額被竄改)還要實測,官方也沒有承諾。如果專案有法規要求第三方出具的測試報告,還是得確認對方接不接受。
建議的用法:先用 2 個月免費試用跑一次自己維護的專案,看它找出什麼、誤報多不多,再決定要不要納入每次大改版的固定流程。
名詞小辭典
- 滲透測試(Penetration Testing):模擬駭客真的去攻擊系統,找出能被攻破的弱點。
- GA(Generally Available):產品從試用階段進入正式版,所有客戶都能用。
- CVSS:替漏洞打 0 到 10 分的國際通用評分,分數越高越嚴重。
- VPC:你在雲端裡劃出的一塊私人網路空間,外人預設進不來。