觀點 · 資訊分享
AWS Security Agent 滲透測試發現附上驗證腳本:不用再照文字說明一步步重現漏洞
AWS Security Agent 現在會為每個確認的滲透測試發現,自動產生可執行的驗證腳本,團隊下載後設定環境變數、對目標系統執行,就能自己重現並確認漏洞,加快分流與修補。
- 發布
- 2026-05-23
- 篇幅
- 約 3 分鐘 · 1,348 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
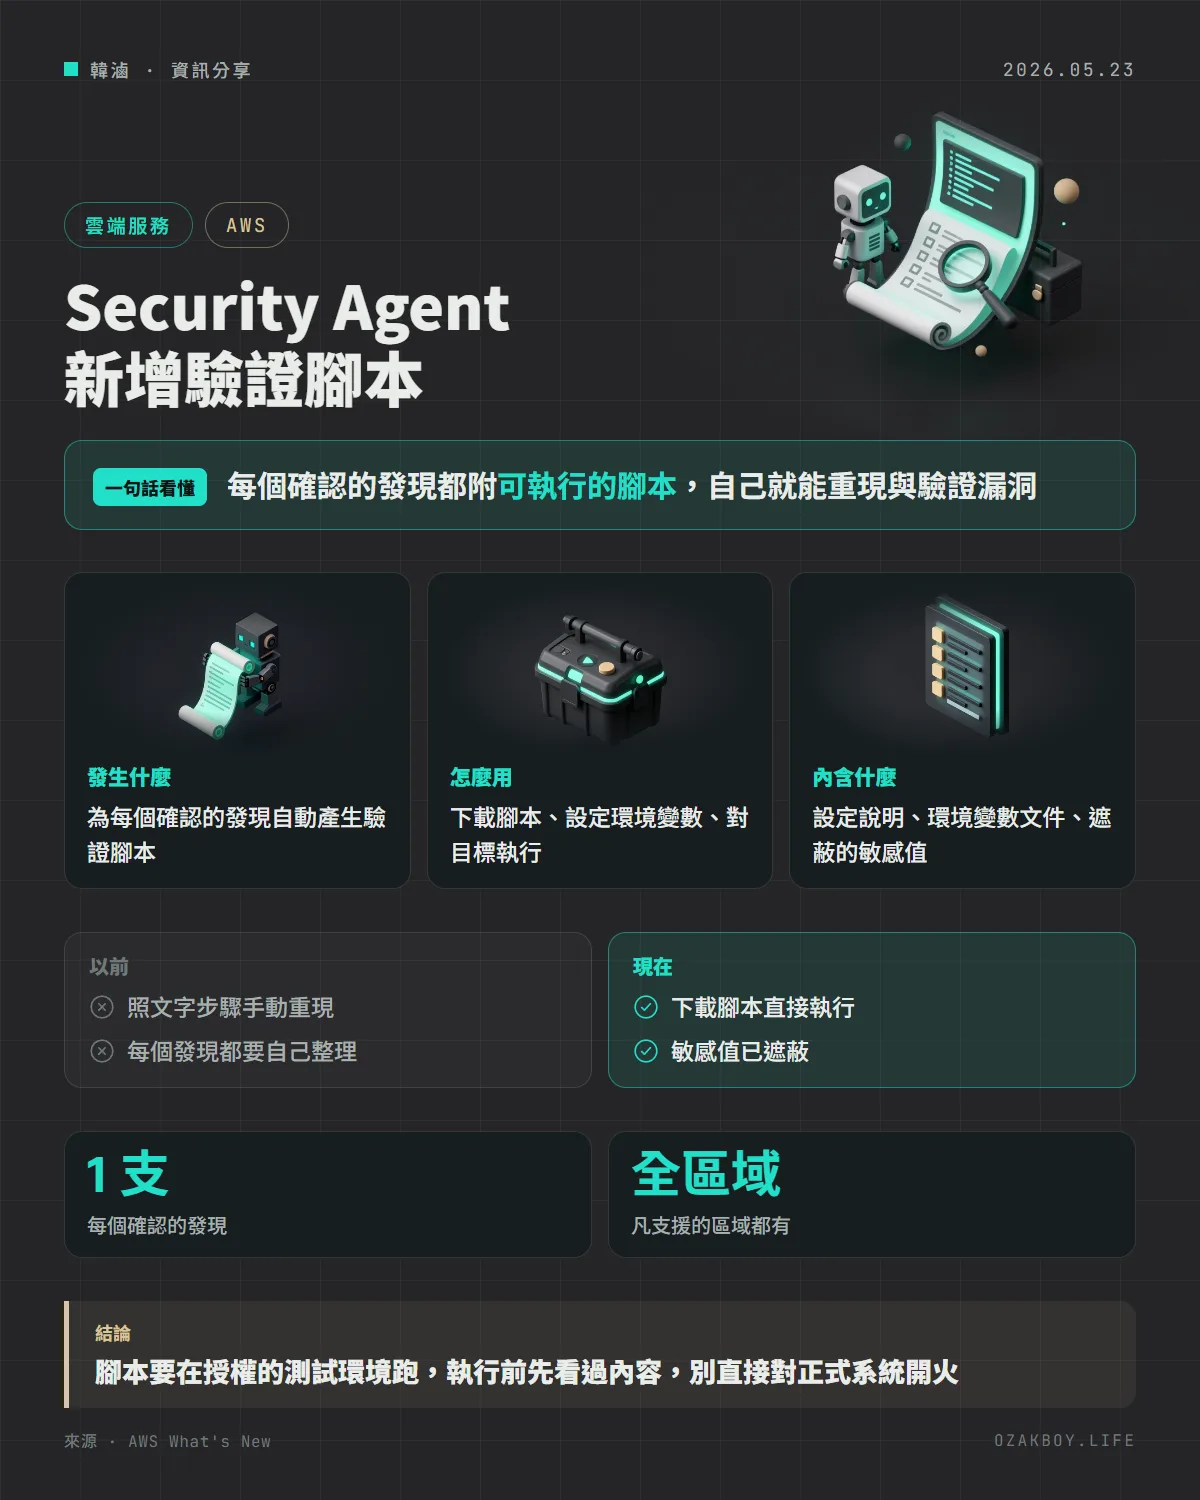
一句話看懂:AWS Security Agent 現在會為每個確認的滲透測試發現,附上一支可以直接執行的驗證腳本,讓團隊自己重現漏洞。
先用白話講:驗證腳本是什麼?
想像驗屋師告訴你「廚房水管有漏水」。以前他只寫一段文字:「打開左邊水龍頭,等三十秒,看櫃子底下」,你得自己照著做,才能確認他沒說錯。現在他直接遞給你一個「一鍵測試器」,按一下就能看到漏水。
滲透測試就是請人(或 AI)用攻擊者的角度,檢查系統有沒有可以被利用的弱點。驗證腳本就是把「怎麼重現這個弱點」寫成可以直接跑的程式。
發生什麼事
AWS 在 2026 年 5 月 22 日宣布,AWS Security Agent 現在會為滲透測試中每個確認的發現,自動產生驗證腳本。
- 以前:團隊要自己照發現細節裡的重現步驟,手動操作
- 現在:下載腳本、設定環境變數、對目標系統執行,就能驗證漏洞
官方的說法是,這能讓資安團隊獨立重現並確認發現,加快分流與修補。
腳本裡有什麼
- 設定說明
- 有文件說明的環境變數
- 已遮蔽的敏感值
怎麼用
| 步驟 | 動作 |
|---|---|
| 1 | 在 AWS Security Agent 跑一次滲透測試 |
| 2 | 進入測試結果的發現清單 |
| 3 | 展開 Verification Script 區塊,下載腳本 |
| 4 | 設定環境變數,對目標系統執行 |
所有支援 AWS Security Agent 的 AWS 區域都能使用。
給開發者的技術細節
公告沒有說明腳本是用什麼語言寫的、需要什麼執行環境,也沒有寫是否額外收費,這幾點我沒辦法替它補充,請看 AWS Security Agent 使用者指南的「Review findings from a penetration test」。
使用上有幾個一般性的提醒,這是我個人的建議,不是公告內容:
- 腳本執行前先看過內容,確認它只會對你授權的目標動作
- 在測試環境或預備環境執行,避免對正式系統造成影響
- 腳本裡雖然說敏感值已遮蔽,還是要把它當成機敏檔案保管,不要隨手貼進公開的議題單或聊天室
我的看法
接案做網站或系統時,客戶常拿到一份滲透測試報告,上面條列幾十個發現,但開發團隊看不懂哪些是真的、哪些是誤報,只能一個一個手動試。能直接附上一支腳本,開發者就能先確認「這個問題我這邊是不是真的存在」,也能在修完之後重跑一次,確認真的修好了。
這也讓「驗證」這件事變得比較客觀:不是我說有、你說沒有,而是大家跑同一支腳本看結果。
不過要提醒,這是 AWS 的服務,不是每個案子都會用 AWS。如果你的客戶沒有用,這則新聞比較像是觀察趨勢:滲透測試的產出,正在從「一份報告」變成「可以重跑的測試」。
名詞小辭典
- 滲透測試:模擬攻擊者的方式,主動找出系統的弱點。
- 驗證腳本:把重現漏洞的步驟寫成可以執行的程式。
- 分流(Triage):判斷每個問題的真偽與優先順序。
- 環境變數:執行程式時從外部傳進去的設定值。