觀點 · 資訊分享
Chrome 修補已被實際利用的漏洞 CVE-2026-5281:請確認瀏覽器更新到 146.0.7680.177 以上
Google 3/31 發布 Chrome 146 的安全更新,其中 Dawn 元件的 CVE-2026-5281 官方確認已有攻擊程式在外流傳。美國 CISA 隔天把它列入已知遭利用漏洞清單。
- 發布
- 2026-04-01
- 篇幅
- 約 4 分鐘 · 1,802 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
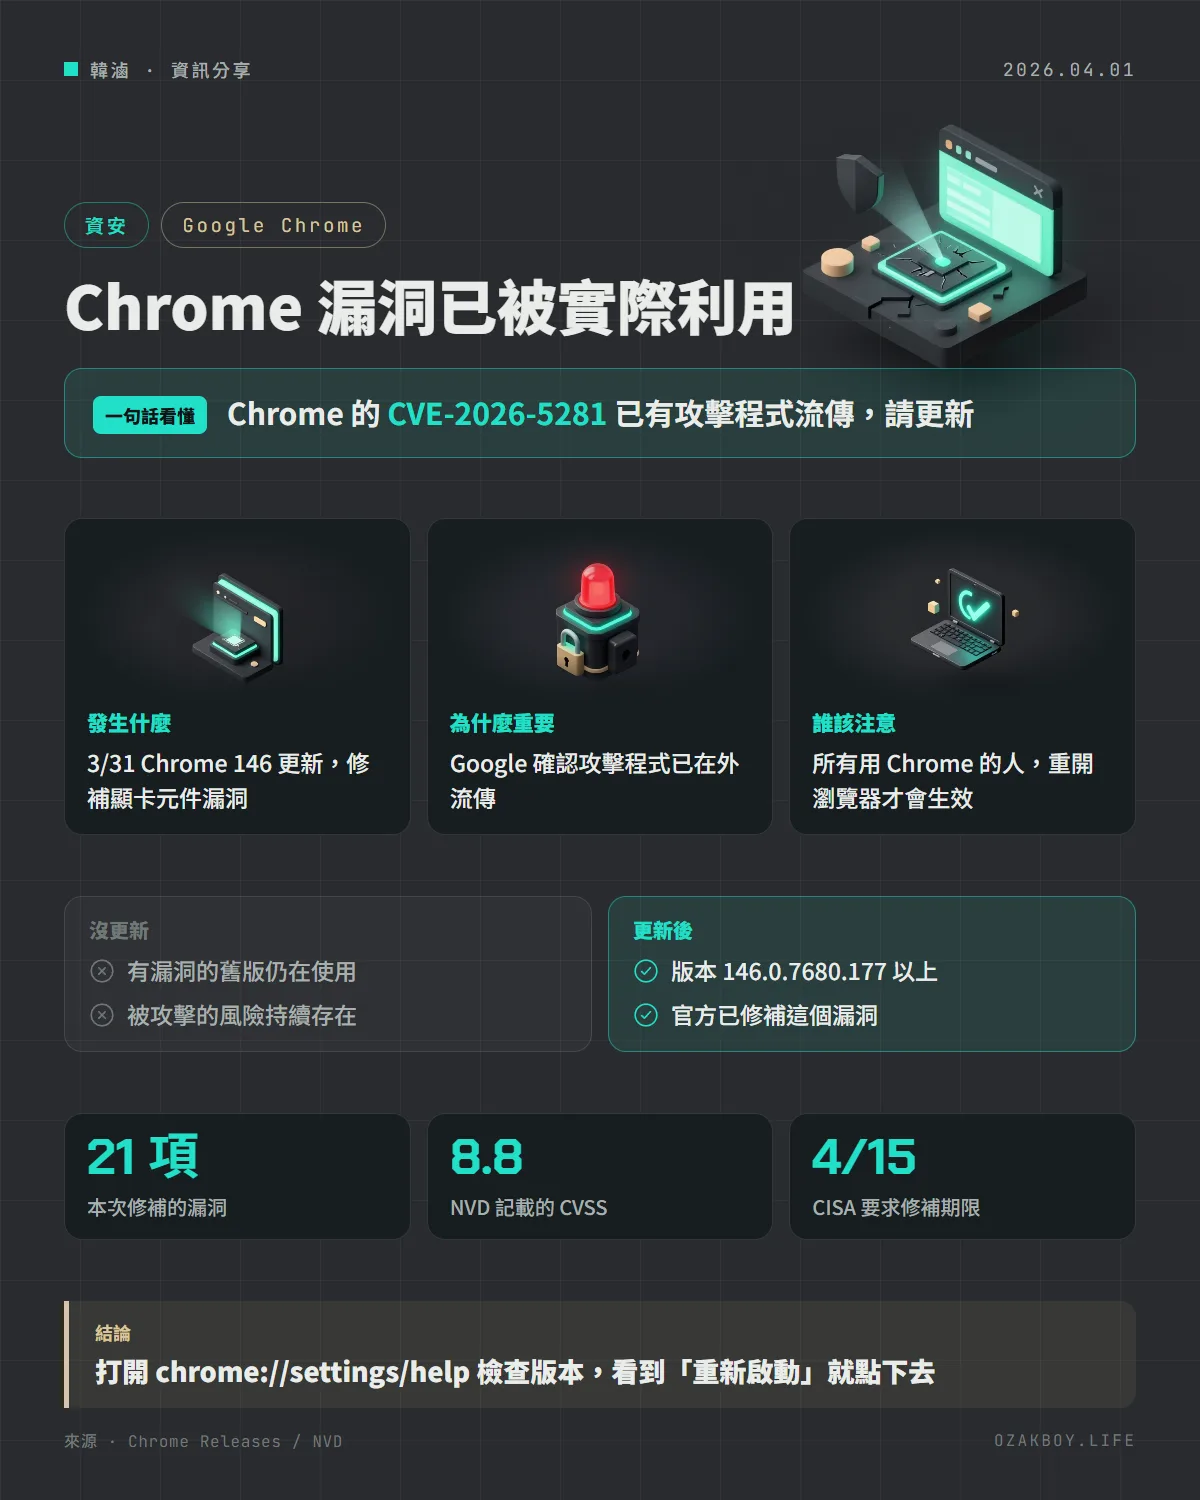
一句話看懂:Chrome 3 月 31 日的安全更新修補了 CVE-2026-5281,Google 說已知有攻擊程式在外流傳,請把瀏覽器更新到 146.0.7680.177 以上並重新啟動。
先用白話講:這是什麼等級的問題?
想像你家大門的鎖有個設計缺陷,小偷已經在外面流傳「怎麼開這種鎖」的教學,而鎖廠剛剛才發出替換零件。這時候你要做的只有一件事:趕快把零件換上去。
Chrome 這次就是類似狀況。Google 在公告裡寫到,已知 CVE-2026-5281 的攻擊程式在外流傳(exploit exists in the wild),這類在修補前就被拿來攻擊的漏洞,一般會被稱為「零時差漏洞」。
發生什麼事
- 3 月 31 日:Google 把 Chrome 穩定版更新到 146.0.7680.177/178(Windows、Mac)與 146.0.7680.177(Linux),官方說會在未來數天到數週內逐步推送。這次更新共有 21 個安全修補
- 漏洞類型:CVE-2026-5281 是 Dawn 元件的 use-after-free,Chromium 給的嚴重程度是 High。回報者在 3 月 10 日提報
- 4 月 1 日:美國 CISA 把它列入「已知遭利用漏洞(KEV)」清單,聯邦機關的修補期限是 4 月 15 日
Dawn 是什麼?危險在哪?
Dawn 是 WebGPU 標準的開源實作,簡單說,就是讓網頁能使用你電腦顯示卡運算能力的那一層。
use-after-free 的意思是:程式已經把一塊記憶體「還回去」了,卻還繼續用它。攻擊者可以趁機在那塊記憶體塞進自己的內容,把程式的行為帶偏。
NVD 記載的描述是:已經攻陷渲染程序(Chrome 用來顯示網頁的隔離程序)的攻擊者,可以透過特製的 HTML 網頁執行任意程式碼。也就是說,它通常是攻擊鏈裡的其中一環,不是單靠這個洞就能完成全部攻擊;NVD 收錄的 CVSS 3.1 分數是 8.8(High)。
給開發者的技術細節
- 確認版本:開啟
chrome://settings/help,版本號要達到 146.0.7680.177(Windows、Mac 為 .177 或 .178)以上 - 企業環境:若用群組原則或 MDM 管理 Chrome,請確認更新通道沒有被凍結(CISA 對聯邦機關的期限是 4 月 15 日,民間沒有強制,但可以當作參考)
- 自動化測試機:CI 裡固定版本的 Chrome/Chromium(例如跑 Puppeteer、Playwright 的映像檔)不會自動更新,記得重新建置映像
- Chromium 系瀏覽器:官方公告只談 Chrome,其他瀏覽器是否已跟進,請看各家的更新說明
Chromium 的問題單(491518608)目前仍限制存取,官方說明通常會等多數使用者更新後才公開細節。
我的看法
瀏覽器是每個人每天最常開的程式,也是接案時最容易被忽略的一環:客戶的電腦、同事的筆電,常常是「很久沒按重新啟動」的狀態,Chrome 更新下載好了卻一直掛著沒生效。
我自己的做法很簡單:看到這種「已被實際利用」的公告,就先把自己的 Chrome 手動更新一次,再順手提醒家人與合作的客戶。另外自架的自動化測試、截圖服務如果用固定版本的瀏覽器映像,這種時候就要重新打包,不然會一直跑在有洞的版本上。
名詞小辭典
- 零時差漏洞(Zero-day):在官方修補之前就已經被攻擊者利用的漏洞,使用者沒有時間先做防備。
- CVE:全球通用的漏洞編號,方便各方用同一個名字討論同一個問題。
- KEV(已知遭利用漏洞清單):美國 CISA 維護的清單,收錄已確認被實際攻擊的漏洞,並要求聯邦機關限期修補。
- WebGPU:讓網頁程式直接使用顯示卡運算(繪圖、AI 計算)的新標準。