觀點 · 資訊分享
Chrome V8 引擎漏洞被列入 CISA 已遭利用清單:看個惡意網頁就可能中招,快更新到 149.0.7827.103
CISA 在 6 月 9 日把 Chrome V8 的越界讀寫漏洞 CVE-2026-11645 加入 KEV 清單,處理期限為 6 月 23 日。Chrome 149.0.7827.103 之前的版本受影響。
- 發布
- 2026-06-09
- 篇幅
- 約 3 分鐘 · 1,276 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
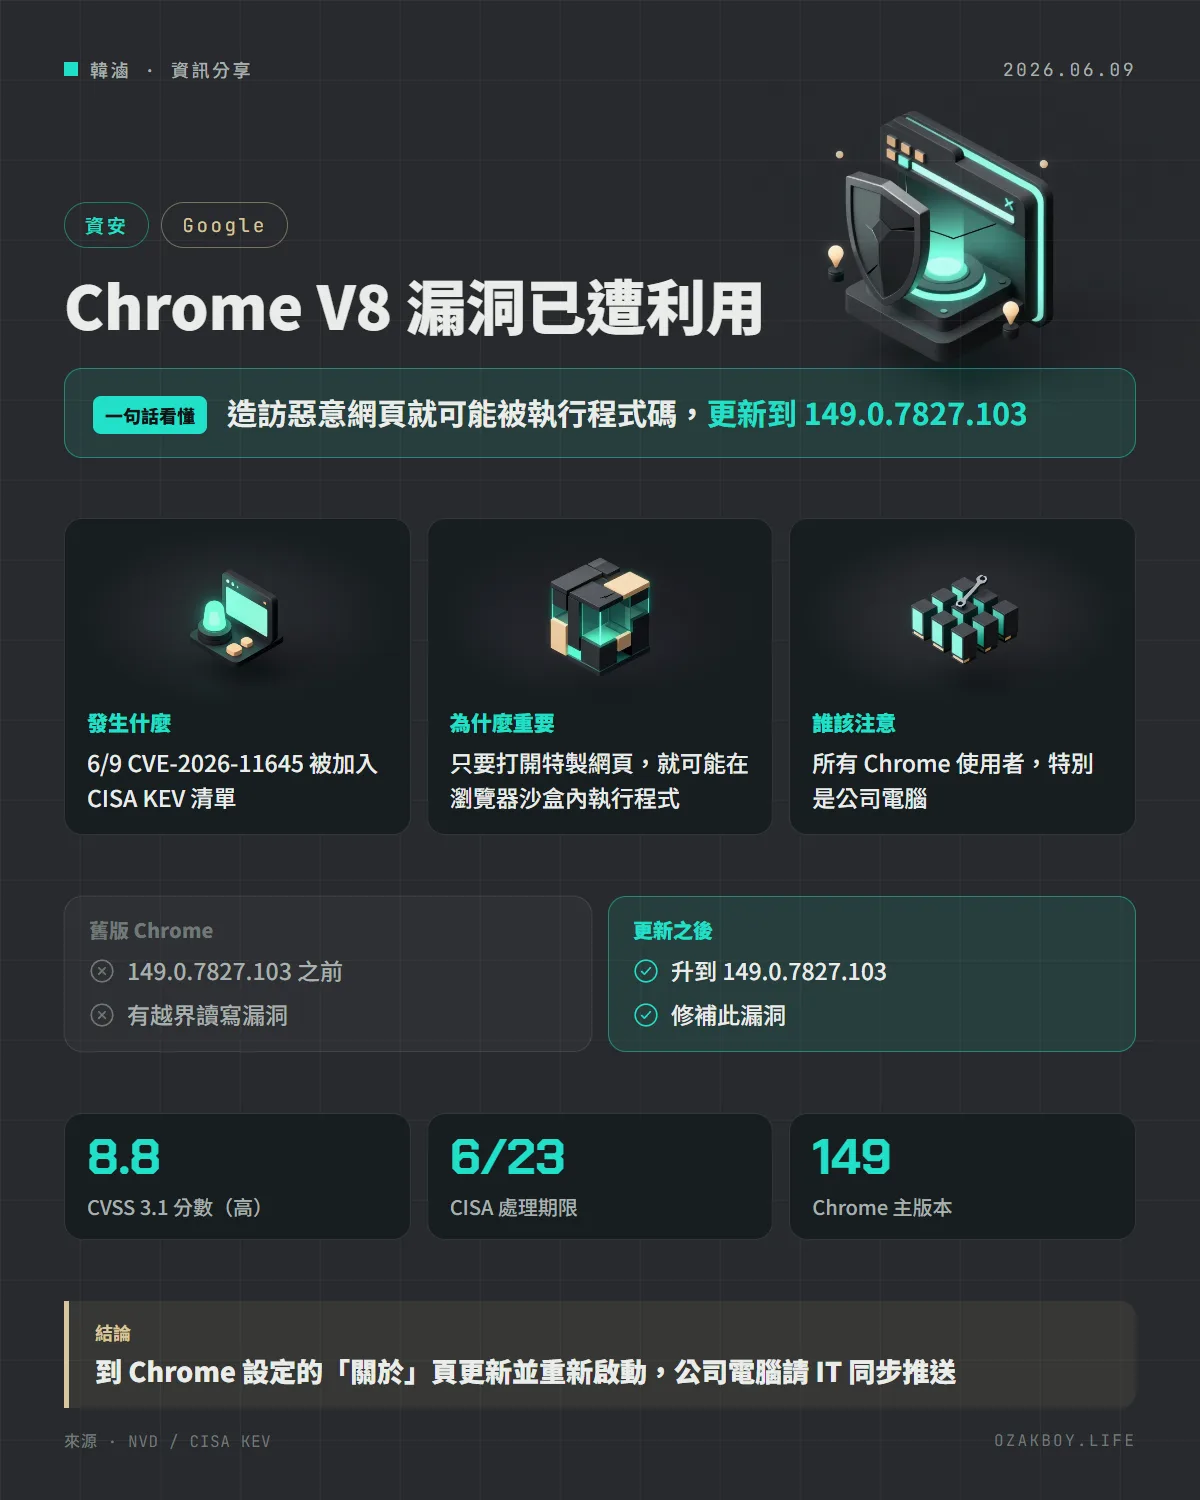
一句話看懂:Chrome 的 V8 引擎有個漏洞,攻擊者只要讓你打開特製網頁就可能在瀏覽器裡執行程式碼;CISA 已列入遭利用清單,請更新到 149.0.7827.103 以上。
先用白話講:V8 與沙盒是什麼?
把瀏覽器想成一間餐廳廚房,V8 是裡面負責照食譜(網頁裡的 JavaScript)做菜的大廚。沙盒則是廚房四周的玻璃隔間,就算做菜時出了狀況,也不該影響到餐廳其他地方。
這次的漏洞是大廚在處理食材時,讀寫到了「不該碰的櫃子」(越界讀寫),攻擊者可以利用這點,讓大廚照他寫的食譜做事,也就是在沙盒內執行他想要的程式碼。
發生什麼事
- 漏洞編號:CVE-2026-11645,NVD 在 6 月 9 日公開
- 問題:Chrome 的 V8 引擎有越界讀取與寫入的問題,遠端攻擊者可透過特製的 HTML 網頁在沙盒內執行任意程式碼
- 受影響版本:Chrome 149.0.7827.103 之前
- 嚴重度:Chromium 的安全嚴重度標為「高」;CVSS 3.1 分數 8.8(高),攻擊方式為網路、不需權限、但需要使用者開啟網頁
- CISA 動作:6 月 9 日加入已知遭利用漏洞(KEV)清單,處理期限為 6 月 23 日
怎麼保護自己?
- 打開 Chrome,網址列輸入
chrome://settings/help檢查更新 - 更新完成後重新啟動瀏覽器,修補才會生效
- 確認版本號是 149.0.7827.103 或更新
- 公司電腦請 IT 以管理工具統一推送更新
給開發者與管理者的技術細節
- 版本比對:把 Chrome 的版本號與 149.0.7827.103 比較,低於這個版本就要更新
- 如果你的產品內嵌 Chromium(例如 Electron、WebView 類型的應用),需要確認它採用的 Chromium 版本是否包含修補,這不會隨使用者的 Chrome 一起更新
- 以 Chromium 為基礎的其他瀏覽器,更新時程各自不同,請留意各廠商的公告
- 官方資料沒有說明攻擊者實際如何利用、是否與其他漏洞串連,也沒有說明受害規模
我的看法
瀏覽器漏洞的特點是「人人都用、人人都可能中」,而且攻擊方式很單純:騙你點開一個網頁。我會建議讓瀏覽器自動更新,並且定期重新啟動,因為很多人的 Chrome 開了好幾週不關,更新其實已經下載好了,只是沒重啟所以沒生效。
如果你幫客戶管電腦,這種已列入 CISA 遭利用清單的瀏覽器漏洞,優先順序應該排在一般更新之前。至於做 Electron 或內嵌瀏覽器的產品,也別忘了回頭檢查自己用的 Chromium 版本。
名詞小辭典
- V8:Chrome 內執行 JavaScript 的引擎。
- 沙盒(Sandbox):把網頁與系統隔離的保護機制。
- 越界讀寫:程式讀寫到不該存取的記憶體位置。
- CISA KEV:美國 CISA 公布的已知遭利用漏洞清單。
資料來源
常見問題
V8 是什麼?
Chrome 內負責執行網頁 JavaScript 的引擎。它是瀏覽器裡最常被攻擊的部分之一,因為每個網頁都會用到它。
「沙盒內執行程式碼」嚴重嗎?
沙盒是瀏覽器用來把網頁隔離起來的防護。漏洞讓攻擊者能在沙盒內執行程式,雖然還沒直接碰到系統,但常會與其他漏洞串連、進一步突破沙盒,所以仍然要盡快更新。這是一般性的說明,官方這則資料沒有提到實際的攻擊鏈。
怎麼更新?
在 Chrome 網址列輸入 chrome://settings/help 檢查更新,下載完成後重新啟動。其他以 Chromium 為基礎的瀏覽器(例如 Edge、Brave)要看各自何時採用修補,請留意它們的更新公告。
接著讀
全部觀點 →Chrome 153 一次修 230 個漏洞:其中 V8 漏洞已遭攻擊,Edge 等 Chromium 瀏覽器也要更新Google 推出 Chrome 153 穩定版,一次修補 230 個安全問題,並證實 V8 引擎的 CVE-2026-87491 已有攻擊程式在外流傳。美國 CISA 隔天把它列入已遭利用漏洞清單,Chrome、Edge 這類 Chromium 瀏覽器都該盡快更新。閱讀 →Chrome 修補已被實際利用的漏洞 CVE-2026-5281:請確認瀏覽器更新到 146.0.7680.177 以上Google 3/31 發布 Chrome 146 的安全更新,其中 Dawn 元件的 CVE-2026-5281 官方確認已有攻擊程式在外流傳。美國 CISA 隔天把它列入已知遭利用漏洞清單。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →