觀點 · 資訊分享
FortiClient EMS 的 CVE-2026-35616 已被實際利用:免登入即可執行指令,CISA 要求 4/9 前處理
Fortinet 4/4 公告 FortiClient EMS 7.4.5 與 7.4.6 的重大漏洞並確認已被實際利用,CISA 4/6 將它列入已知遭利用漏洞清單,期限 4/9。官方提供臨時修補程式,7.4.7 也會包含修正。
- 發布
- 2026-04-06
- 篇幅
- 約 4 分鐘 · 1,642 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
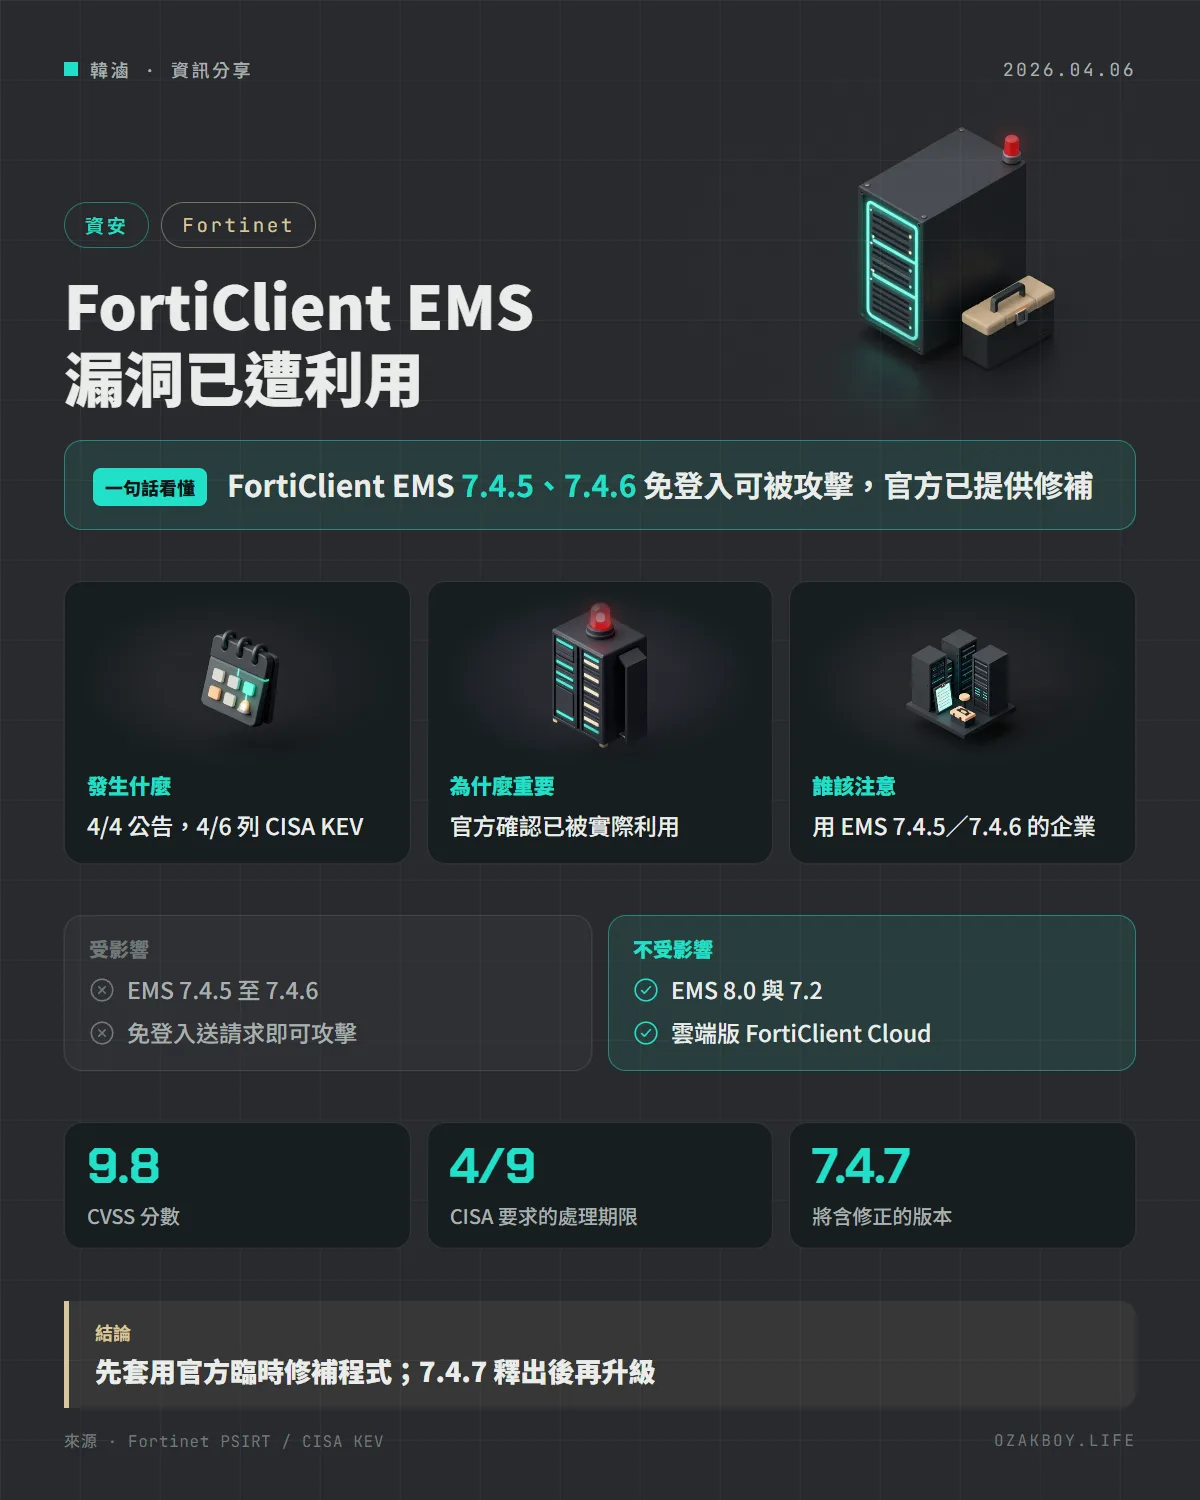
一句話看懂:Fortinet 確認 FortiClient EMS 7.4.5 與 7.4.6 有個免登入就能攻擊的重大漏洞,而且已被實際利用;CISA 在 4 月 6 日把它列入已知遭利用漏洞清單,要求 4 月 9 日前處理。
先用白話講:發生了什麼事?
想像公司有一位「管理所有員工門禁卡的總管」,他的辦公室櫃檯有個服務窗口,本來應該先查證件才能辦事。結果窗口的檢查有漏洞:陌生人用特定的說法遞紙條進來,窗口就照著辦,連證件都沒查。
FortiClient EMS 是 Fortinet 用來集中管理員工電腦上 FortiClient 的伺服器,一旦它被控制,攻擊者就有機會影響底下被管理的裝置。這次的漏洞,就是它的 API 元件存取控制有問題。
發生什麼事
先把時間線講清楚:
- 4 月 4 日:Fortinet 發布公告 FG-IR-26-099,NVD 同日收錄 CVE-2026-35616
- 4 月 6 日:CISA 把它列入已知遭利用漏洞清單(KEV),處理期限是 4 月 9 日
公告內容:
- 類型:存取控制不當(CWE-284),未經驗證的攻擊者可透過特製請求執行未授權的程式碼或指令
- 嚴重度:Fortinet 標示 Critical,CVSS 9.8
- 利用情形:Fortinet 表示已觀察到實際利用,並敦促受影響客戶套用臨時修補程式
哪些版本受影響?
| 版本 | 狀態 | 官方建議 |
|---|---|---|
| FortiClientEMS 7.4.5 至 7.4.6 | 受影響 | 套用臨時修補程式,升級到 7.4.7 或更新版本 |
| FortiClientEMS 8.0 | 不受影響 | 不需處理 |
| FortiClientEMS 7.2 | 不受影響 | 不需處理 |
| FortiClient Cloud、FortiSASE | 已由 Fortinet 修補 | 客戶不需動作 |
給開發者與管理者的技術細節
- 7.4.5 與 7.4.6 各有對應的臨時修補程式,步驟在 Fortinet 公告提供的版本說明連結裡;官方說在 7.4.7 釋出之前,這個修補程式已足以完全防止此漏洞
- 官方沒有公布 IOC(入侵指標)或攻擊細節。建議管理者自行檢查管理伺服器的存取紀錄與近期異常行為,這是我的建議,不是公告內容
- 如果 EMS 的管理介面直接暴露在網際網路上,建議評估改成只能從內部網路或 VPN 連入(同樣是我的建議)
- 本文不提供攻擊方式,需要細節請看官方公告
我的看法
資安產品自己出事,是最讓人頭痛的類型:因為它本來就是用來保護別人的,通常權限很高、又常被放在網路邊界。接案時遇到使用 Fortinet 產品的客戶,我會先問他們有沒有在用 EMS、版本是多少,而不是等客戶自己發現。
這則漏洞最重要的行動項很簡單:確認版本,是 7.4.5 或 7.4.6 就先套用臨時修補程式。另外,管理類的伺服器盡量不要直接開在網際網路上,多加一道 VPN 或存取限制,可以大幅降低這類「免登入就能打」的漏洞造成的風險。
名詞小辭典
- KEV(已知遭利用漏洞清單):美國 CISA 維護的清單,收錄已確認被實際攻擊的漏洞,並要求聯邦機關限期修補。
- hotfix(臨時修補程式):在正式版本更新前,先提供的小型修正,用來盡快擋住問題。
- 存取控制(Access Control):決定誰能做什麼事的機制,檢查不完整就會出現越權。
- CVSS:替漏洞打 0 到 10 分的評分制度,分數越高越嚴重。
資料來源
常見問題
FortiClient EMS 是什麼?
它是 Fortinet 用來集中管理企業內員工電腦上 FortiClient 的管理伺服器。管理伺服器一旦被攻破,影響的往往不只一台電腦。
我該升到哪個版本?
7.4.5 與 7.4.6 的使用者,官方目前提供的是臨時修補程式(hotfix),詳細步驟看 Fortinet 公告裡的連結;7.4.7 釋出後會包含修正,官方建議升級到 7.4.7 或更新版本。
為什麼公告是 4/4,文章卻在 4/6?
Fortinet 的公告與 NVD 收錄都在 4/4;4/6 是美國 CISA 把它加進已知遭利用漏洞清單、並設下 4/9 處理期限的日子,這個動作讓此事進一步受到關注。
接著讀
全部觀點 →FortiMail 郵件閘道 9.8 分漏洞已遭利用:不用登入就能寫檔,CISA 當天列入清單Fortinet 公布 FortiMail 重大漏洞 CVE-2026-104286,攻擊者不必登入,就能透過特製的網路請求在設備上寫入任意檔案,官方確認已遭實際利用。用 FortiMail 的單位要立刻升級或先關掉 IBE 功能。閱讀 →Fortinet FortiClientEMS 的 9.8 分漏洞被 CISA 列入「已遭利用」名單:不用登入就能攻擊CISA 在 4 月 13 日把 Fortinet FortiClientEMS 的 SQL 注入漏洞 CVE-2026-21643 加入已知遭利用漏洞(KEV)名單。NVD 記載攻擊者不需登入,只要送出特製的 HTTP 請求,就可能執行未授權的程式碼或指令。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →