觀點 · 資訊分享
Cisco SD-WAN 認證繞過 CVE-2026-20182:CVSS 滿分 10、已有限度遭利用,CISA 要求 5 月 17 日前處理
Cisco 在 5 月 14 日公布 Catalyst SD-WAN 的認證繞過漏洞,未登入的遠端攻擊者可取得管理權限並改動整個 SD-WAN 的網路設定。Cisco 說已知有限度的利用,CISA 當天將它列入已知遭利用漏洞清單。
- 發布
- 2026-05-15
- 篇幅
- 約 4 分鐘 · 1,718 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
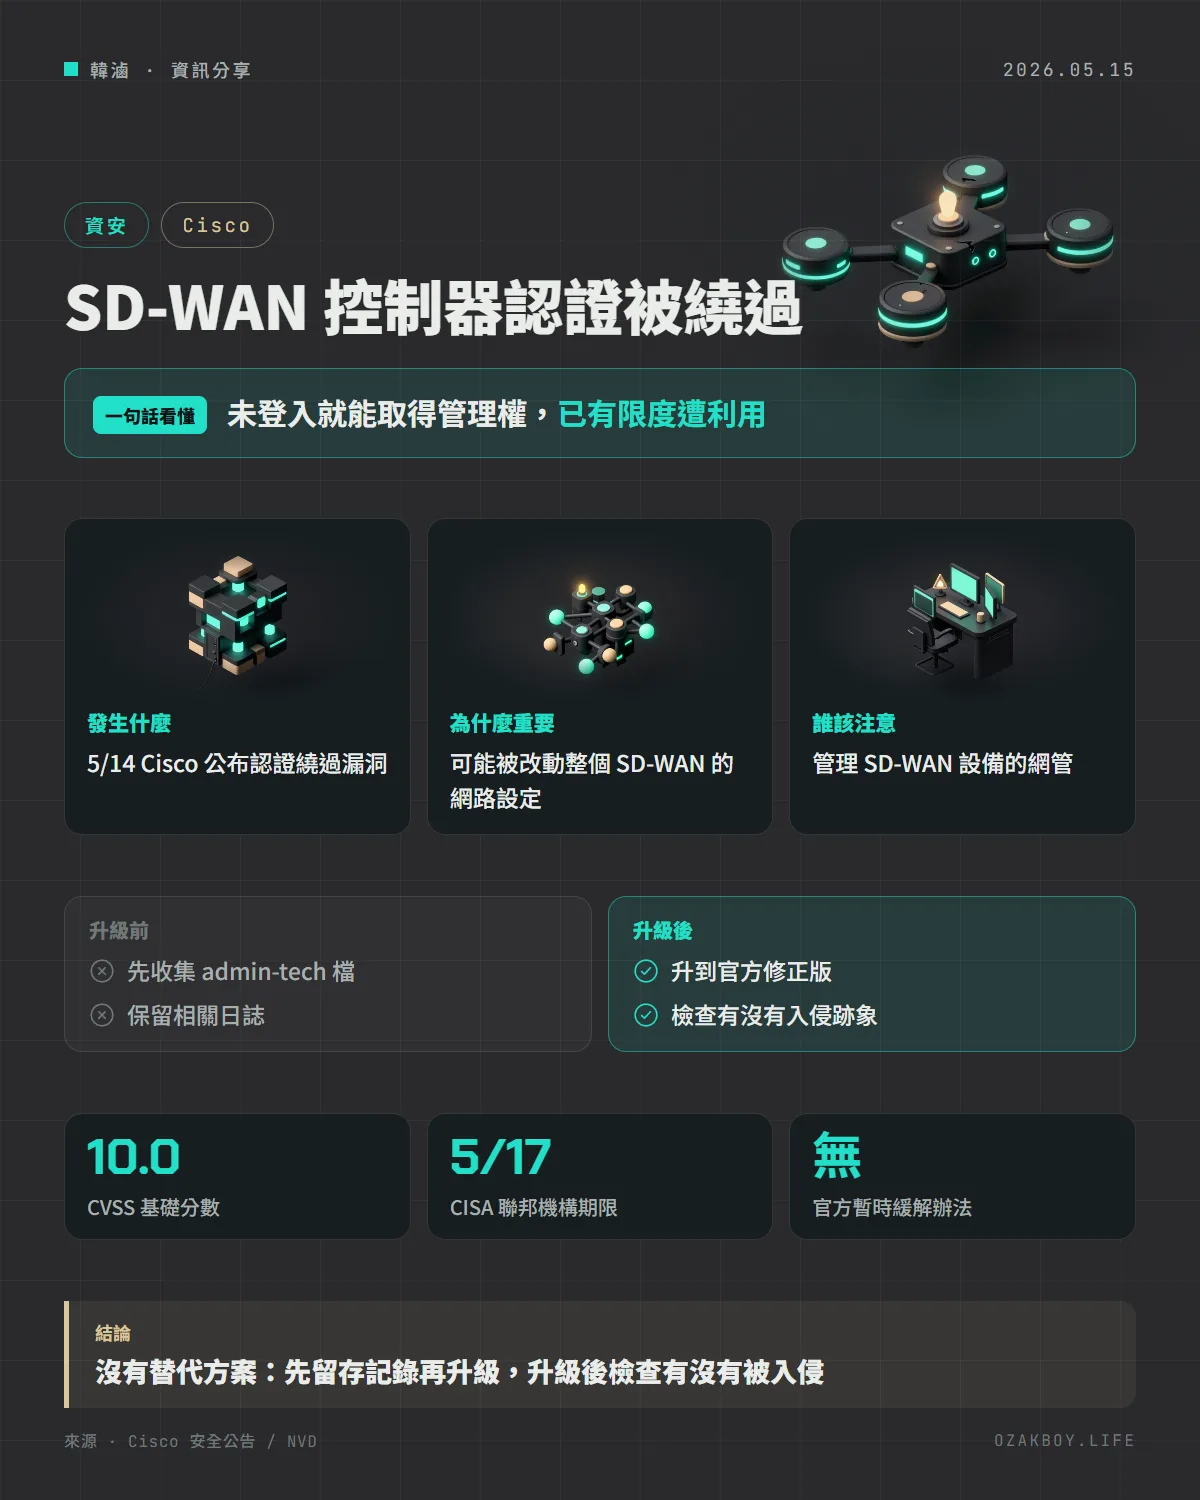
一句話看懂:Cisco SD-WAN 的控制元件有認證繞過漏洞,不需登入就能取得管理權限,已知有限度被利用,CISA 要求在 5 月 17 日前處理;官方沒有暫時緩解辦法,只能升級。
先用白話講:SD-WAN 與這個漏洞是什麼?
想像一家連鎖店,總公司有一間調度中心,負責告訴每家分店的設備該怎麼連線、走哪條路。這間調度中心就是 SD-WAN 控制器。
這次的問題出在調度中心「確認來電者身分」的環節:攻擊者只要送出特製的請求,就能繞過身分檢查,直接拿到管理等級的權限。這比「猜密碼」更糟,因為根本不用密碼。
發生什麼事
Cisco 在 5 月 14 日公布安全公告(CVE-2026-20182,CVSS 基礎分數 10.0,Critical):
- 弱點出在 Catalyst SD-WAN 控制元件的對等連線認證機制運作不正常
- 未驗證的遠端攻擊者可以繞過認證,登入控制器上的內部高權限、非 root 使用者帳號
- 取得帳號後可存取 NETCONF(一種管理網路設備的協定),進而改動整個 SD-WAN 的網路設定
- Cisco 的 PSIRT 說,2026 年 5 月已發現這個弱點有限度的利用
- 發現者是 Rapid7 的兩位研究人員
CISA 的反應
根據 NVD 的紀錄:
- CISA 在 5 月 14 日把它列入已知遭利用漏洞清單(KEV)
- 處理期限是 5 月 17 日,只給三天
- CISA 要求依緊急指令 26-03 與 Cisco SD-WAN 獵捕與強化指引評估曝險,必要時停止使用該產品
該怎麼辦
| 步驟 | 內容 |
|---|---|
| 1 | 在每個控制元件執行 request admin-tech,先保存可能的入侵證據 |
| 2 | 保留相關日誌,並盡快升級到修正版 |
| 3 | 升級後檢查日誌有沒有入侵指標 |
| 4 | 如果確認已被入侵,只升級不夠,要找 Cisco TAC 依指示處理 |
官方列出的修正版例如 20.9.9.1、20.12.7.1、20.15.5.2、20.18.2.2、26.1.1.1,詳細對照要看公告;20.9 以前以及部分已結束維護的版本,官方建議改遷移到仍有支援的修正版。Cisco 託管的雲端 SD-WAN 官方說由 Cisco 處理、客戶不需動作。
給開發者的技術細節
- 受影響的是 Controller、Manager 與 Validator,不論設定如何;Validator 是 6 月 16 日公告第 2.0 版才補進去的後續更新
- 入侵指標之一:檢查
/var/log/auth.log,找來自不明或未授權 IP、使用者為 vmanage-admin 的 publickey 登入紀錄,並與 Manager 網頁介面裡的系統 IP 清單對照 - 另可用
show control connections detail檢查連線狀態為 up 卻沒有 challenge-ack 的項目 - 官方警告:暴露在網際網路、且有連接埠對外開放的控制器風險最高
- 沒有任何暫時緩解辦法
我的看法
我自己不管 SD-WAN,但接案遇到有多個分店、工廠的客戶時,網路設備常常是「裝完就沒人管」的狀態。這類控制器一旦被拿下,影響的是整個網路,不是單一系統。
這則公告裡最值得學的是順序:先保存證據、再升級、最後檢查。很多人習慣一發現漏洞就先更新,結果把入侵的痕跡也一起洗掉。如果你有客戶用 Cisco SD-WAN,這幾天值得主動詢問負責的人有沒有看到這份公告。
名詞小辭典
- SD-WAN:用軟體統一管理分散各地的網路連線。
- 認證繞過:不用正確的帳號密碼,就能被系統當成已登入。
- CISA KEV:美國 CISA 公布、已確認有人實際利用的漏洞清單。
- NETCONF:管理網路設備設定的標準協定。