觀點 · 資訊分享
Cisco SD-WAN Manager 任意寫檔漏洞已被利用:只有 6.5 分,仍可能一路升到 root
Cisco 公布 Catalyst SD-WAN Manager 的檔案上傳漏洞(CVE-2026-20262),已知有限度被利用,CISA 當天列入已遭利用清單。官方沒有替代做法,只能升版。
- 發布
- 2026-06-15
- 篇幅
- 約 3 分鐘 · 1,515 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
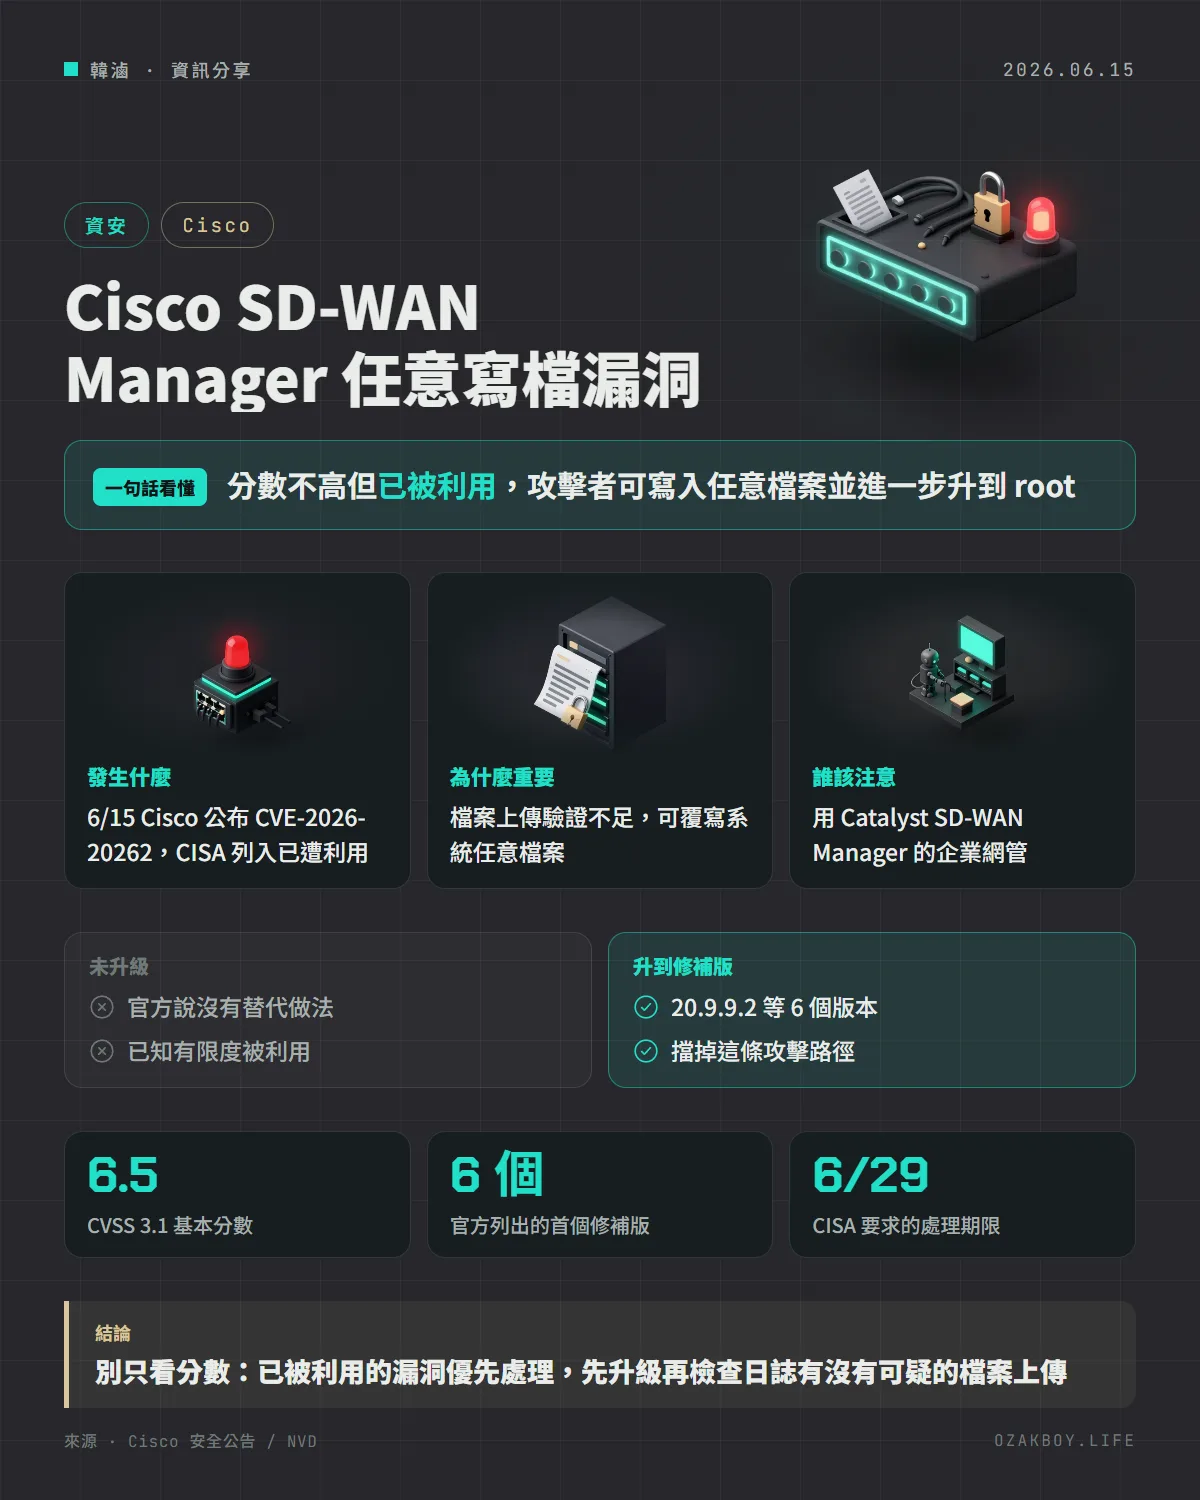
一句話看懂:Cisco SD-WAN Manager 有個檔案上傳漏洞已被實際利用,雖然 CVSS 只有 6.5 分,但攻擊者能寫入任意檔案並進一步升到 root,官方只建議升級。
先用白話講:這個漏洞是什麼?
想像公司有個收件櫃台,規定來賓只能把文件放進「訪客資料夾」。但櫃台沒仔細檢查文件名稱,來賓寫上「…/…/機房鑰匙」,文件就被放進機房的位置去了。
這個漏洞(CVE-2026-20262)就是這種「路徑沒檢查」的問題(CWE-22):Cisco Catalyst SD-WAN Manager 的網頁介面在處理檔案上傳時,沒有妥善驗證使用者輸入,攻擊者可以建立或覆寫系統裡的任意檔案。
發生什麼事
- Cisco 在 2026 年 6 月 15 日(GMT 16:00)發布安全公告,嚴重度標示為 Medium,CVSS 基本分數 6.5
- Cisco 說 6 月已得知有限度的利用情況;漏洞是在內部安全測試中發現的
- 官方沒有替代做法,只建議升級到修補版
- 受影響範圍包含所有部署型態:自建、Cloud-Pro、Cisco 代管的雲端,以及 FedRAMP 版
- CISA 同一天把它列入已知遭利用漏洞清單,處理期限為 6 月 29 日
為什麼 6.5 分也要快修?
- 攻擊需要有效帳號,所以被評為中等
- 但官方指出,被寫入的檔案之後可以用來升到 root
- 而且已經有實際利用,這點比分數更重要:優先順序應該看「有沒有被利用」,不只看分數
給開發者與網管的技術細節
| 目前的版本 | 首個修補版 |
|---|---|
| 20.9.9.1 及更早 | 20.9.9.2 |
| 20.12.7.1 及更早 | 20.12.7.2 |
| 20.15.4.4 及更早 | 20.15.4.5 |
| 20.15.5.2 及更早 | 20.15.5.3 |
| 20.18.3 | 20.18.3.1 |
| 26.1.1.1 及更早 | 26.1.1.2 |
- 風險最高的是直接暴露在網際網路、且連接埠對外開放的管理系統
- Cisco 建議稽核
/var/log/nms/vmanage-server.log:若出現上傳檔案路徑含多層../、指向wildfly/standalone/deployments並以.war結尾的紀錄,可能是初始入侵手法 - 公告也提到後續活動的紀錄範例(例如部署了不明的
.war),但不一定每次都會出現;判斷時請對照自己平常的網路狀態
我的看法
我自己不管大型企業的 SD-WAN,但接案時偶爾會碰到客戶有這種網路設備,而且從來沒人更新過。這種管理介面最危險的情況,就是被直接放在網際網路上。
這則新聞最值得記的是:看到「中等」就先放著,是常見的誤判。如果你是窗口,把這份公告轉給負責網管的人,並問清楚兩件事:版本是多少、管理介面有沒有對外開放。能不對外就先不要對外。
名詞小辭典
- SD-WAN:用軟體集中管理多個據點之間的網路連線。
- 路徑穿越(Path Traversal,CWE-22):利用
../跳出原本限定的資料夾,存取或寫入不該碰的位置。 - root:Linux 系統裡權限最高的帳號。
- WAR 檔:Java 網頁應用程式的打包格式,被放進伺服器的部署資料夾就可能被自動執行。
資料來源
常見問題
SD-WAN Manager 是什麼?
Cisco 管理 SD-WAN(軟體定義廣域網路)的集中管理平台,以前叫 vManage,用來設定與監控分公司之間的網路。
攻擊者需要什麼條件?
Cisco 說攻擊者需要有效帳號,且至少要有寫入權限;NVD 的描述則是至少有低權限的單一工作帳號。兩邊的措辭略有不同,總之不是完全匿名。
怎麼檢查有沒有被打?
Cisco 建議檢查 /var/log/nms 下 vmanage-server.log 有沒有可疑的 WAR 檔上傳紀錄(路徑含 ../ 往上跳),這可能是初始入侵手法;請對照自己的正常運作狀況判斷。
接著讀
全部觀點 →Cisco SD-WAN 認證繞過 CVE-2026-20182:CVSS 滿分 10、已有限度遭利用,CISA 要求 5 月 17 日前處理Cisco 在 5 月 14 日公布 Catalyst SD-WAN 的認證繞過漏洞,未登入的遠端攻擊者可取得管理權限並改動整個 SD-WAN 的網路設定。Cisco 說已知有限度的利用,CISA 當天將它列入已知遭利用漏洞清單。閱讀 →Cisco 網路門禁系統 ISE 出現滿分 10.0 漏洞:API 能繞過驗證,已被攻擊,沒有解法但有暫時擋法Cisco 9 月 16 日公告 Identity Services Engine(ISE)的 CVE-2026-76460:某個 API 端點驗證不足,沒登入的人可以繞過管理介面的驗證。Cisco 已知有人在利用,CVSS 10.0;官方沒有解法,只能升級,並用存取控制清單限制管理流量。閱讀 →Cisco 郵件閘道出現 9.8 分漏洞:寄一封惡意信就能取得 root,已被攻擊,且沒有暫時解法Cisco 9 月 14 日公告 Secure Email Gateway 的 CVE-2026-76461:沒登入的人只要讓一封夾帶惡意 SQL 的信通過設備,就可能取得 root 權限。Cisco 已知有人在利用,沒有暫時解法,只能升級;CISA 當天也將它列入已遭利用清單。閱讀 →