觀點 · 資訊分享
AWS Backup 多人核准加上 6 位數驗證碼:備份保管庫的重要操作,沒收到信就批不了
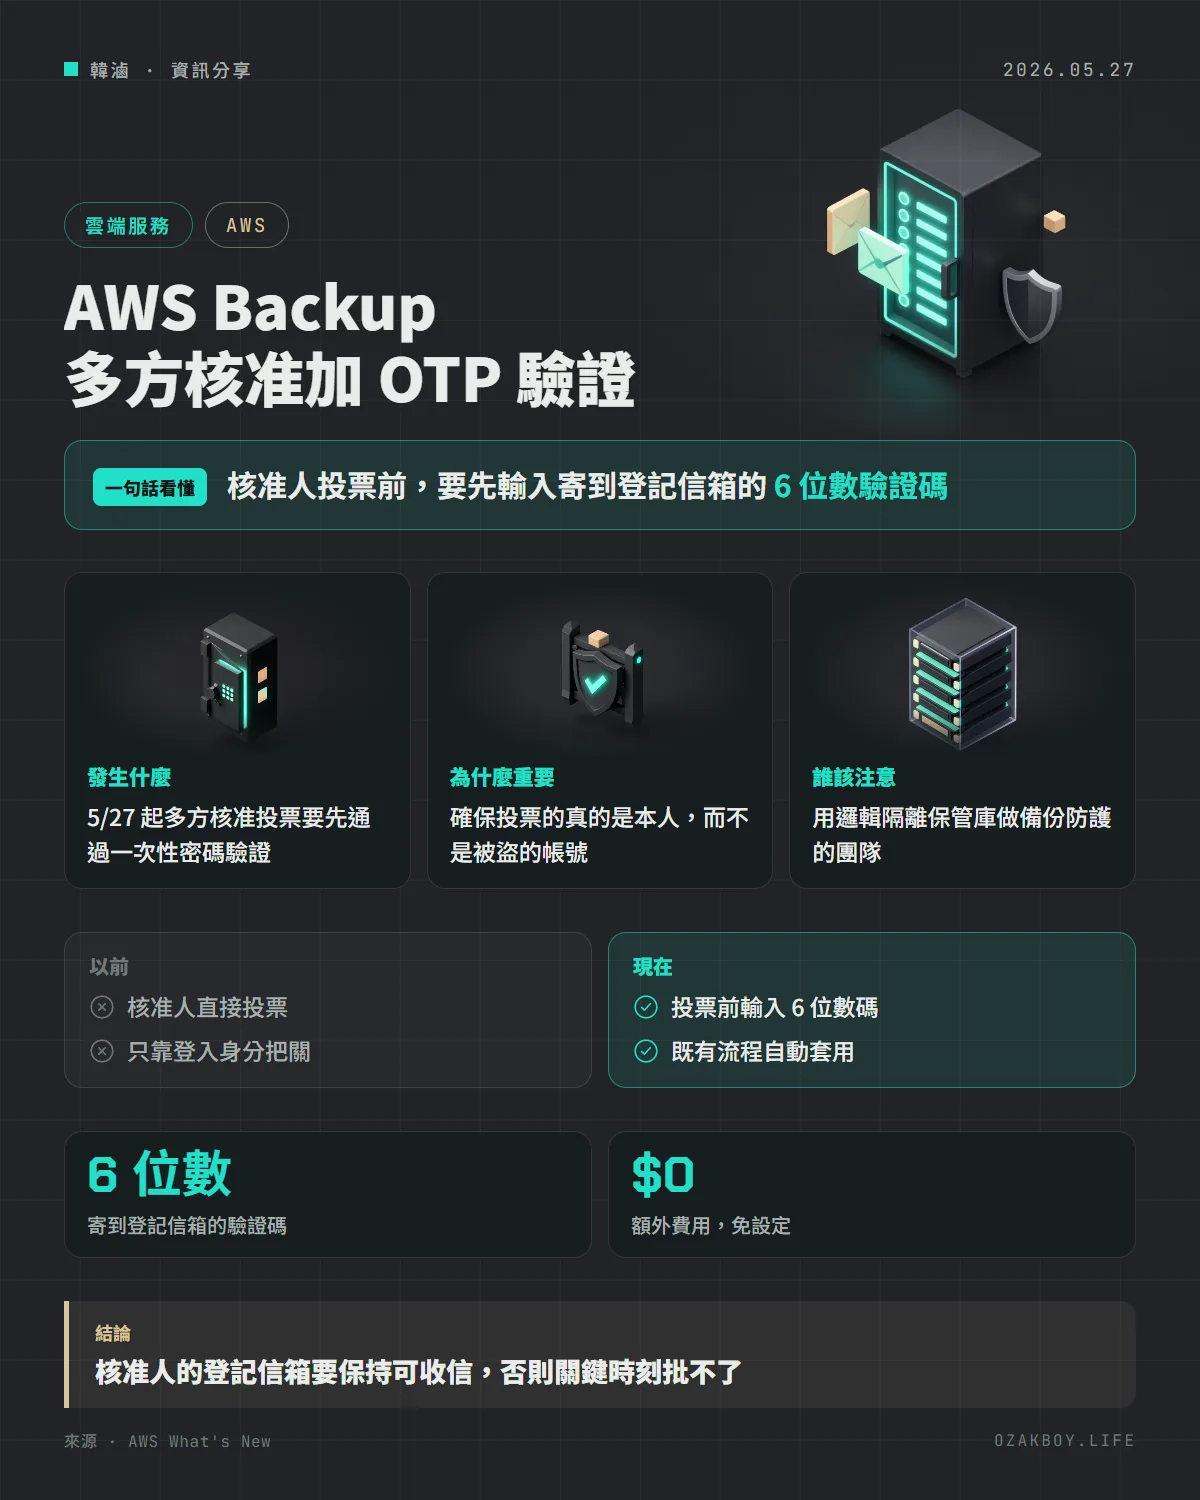
AWS Backup 在 5 月 27 日宣布,邏輯隔離保管庫的「多方核准」現在要輸入寄到 IAM Identity Center 登記信箱的 6 位數一次性密碼才能投票。既有與新的核准流程都自動套用,不另外收費。
- 發布
- 2026-05-27
- 篇幅
- 約 3 分鐘 · 1,228 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:AWS Backup 讓核准備份保管庫重要操作的人,投票前必須先輸入寄到信箱的 6 位數驗證碼,防止帳號被盜後被冒用。
先用白話講:多方核准是什麼?
想像銀行的金庫,要開門得有兩把鑰匙、由兩個不同的人同時轉動。就算壞人偷到其中一把,也打不開。
AWS Backup 的多方核准(Multi-party approval)就是這種設計:重要的備份保管庫操作,不是一個人點同意就算數,而是要一組核准人一起投票。
但如果壞人拿到某位核准人的帳號密碼,就可能冒充他去投票。這次更新就是要補這個洞。
發生什麼事
AWS 在 5 月 27 日宣布:邏輯隔離保管庫(logically air-gapped vault) 的多方核准,現在核准人投票時,必須輸入一組 6 位數的一次性密碼(OTP)。
- 驗證碼會寄到核准人在 AWS IAM Identity Center 登記的電子郵件
- 自動套用到既有與新的多方核准流程
- 不需設定、不額外收費
- 所有支援邏輯隔離保管庫的 AWS 區域都適用
對你有什麼影響?
| 項目 | 更新前 | 更新後 |
|---|---|---|
| 投票條件 | 核准人登入後投票 | 還要輸入信箱收到的 6 位數碼 |
| 設定工作 | 無 | 無,自動套用 |
| 額外費用 | 無 | 無 |
更新前的做法是依官方「新增驗證」的說明推論,細節以官方文件為準。
給開發者的技術細節
- 可以用 AWS Backup 主控台、SDK 或 CLI 使用
- 驗證碼的寄送對象是 IAM Identity Center 裡的信箱,不是 IAM 使用者的其他聯絡方式
- 如果核准人的信箱停用、收不到信,核准流程就會卡住,建議事先確認每位核准人的信箱都正常
- 自動化腳本如果有「代替核准人投票」的流程,需要確認是否受這項驗證影響,官方公告沒有進一步說明
我的看法
備份這件事,最怕的不是機器壞掉,而是帳號被盜後連備份一起被刪光。多方核准加上信箱驗證碼,等於又多了一道關卡,我覺得方向是對的。
但這種「多一道關卡」的設計,也會讓緊急時刻變慢。自架服務或小團隊最好事先演練一次:核准人是誰、信箱收不收得到、凌晨三點誰能點同意。平常看起來多餘,真的出事時才知道值不值得。
名詞小辭典
- AWS Backup:AWS 的備份管理服務,集中管理各種資源的備份。
- 邏輯隔離保管庫(Logically air-gapped vault):與一般帳號邏輯上隔開的備份儲存區,用來抵抗刪除與勒索攻擊。
- OTP(一次性密碼):只能用一次、很快失效的驗證碼。
- IAM Identity Center:AWS 集中管理員工登入與權限的服務。
資料來源
常見問題
什麼是多方核准(Multi-party approval)?
把重要操作交給一小群人投票決定,一個人說了不算。AWS Backup 用它來保護邏輯隔離保管庫的敏感動作,避免單一帳號被盜就能動到備份。
我需要改什麼設定嗎?
不用。官方說明這項驗證會自動套用到既有與新的核准流程,也不另外收費。要注意的是核准人在 IAM Identity Center 登記的信箱必須收得到信。
哪些區域可以用?
官方說明是所有支援邏輯隔離保管庫的 AWS 區域。
接著讀
全部觀點 →AWS 公布 Continuum 自動找漏洞、自己寫修補:920 題測試修好 89%,比前紀錄多 23 分AWS 安全團隊介紹 Continuum,一套能自己找出原始碼漏洞、寫出攻擊驗證、再產生修補程式的多代理系統。在 920 題的 CyberGym-E2E 測試中,端對端成功率 89.0%,比先前公開最高的 65.9% 多出 23.1 個百分點。閱讀 →Amazon Inspector 換新掃描引擎:EC2 弱點掃描範圍更廣、佔用 CPU 更少,不另外收費AWS 在 5 月 31 日替 Amazon Inspector 推出新的 Inspector VM Scanner,取代 EC2 代理程式式掃描的舊引擎。能掃到 WordPress、Apache、Python 套件與 Ruby gems,CPU 使用量也降低。閱讀 →AWS Security Agent 滲透測試發現附上驗證腳本:不用再照文字說明一步步重現漏洞AWS Security Agent 現在會為每個確認的滲透測試發現,自動產生可執行的驗證腳本,團隊下載後設定環境變數、對目標系統執行,就能自己重現並確認漏洞,加快分流與修補。閱讀 →