觀點 · 資訊分享
Oracle PeopleSoft 爆出免登入就能接管的 9.8 分漏洞,CISA 當天列入已遭利用清單
Oracle 針對 PeopleSoft PeopleTools 發出緊急安全警示(CVE-2026-35273),攻擊者不需帳號就能從網路遠端執行程式。CISA 在 6 月 12 日把它列入「已被實際利用」清單。
- 發布
- 2026-06-12
- 篇幅
- 約 3 分鐘 · 1,452 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
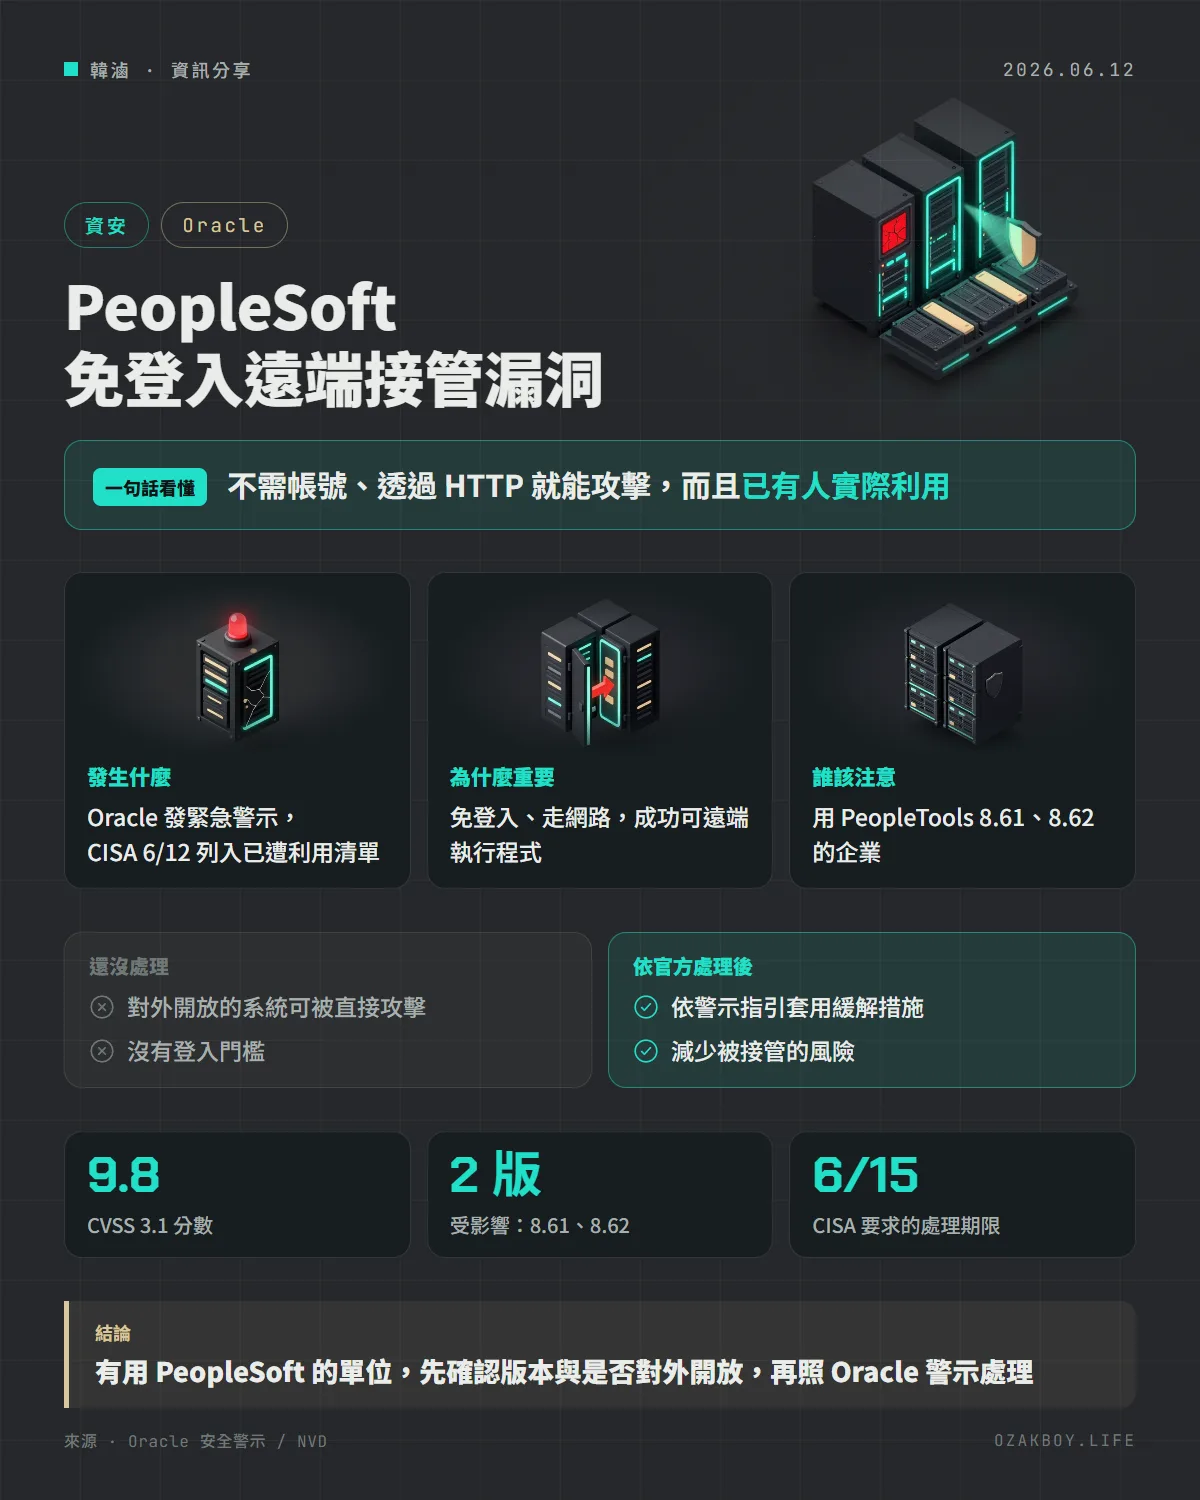
一句話看懂:Oracle PeopleSoft 的 PeopleTools 出現免登入就能遠端接管的嚴重漏洞,而且 CISA 已確認有人實際利用。
先用白話講:這個漏洞是什麼?
想像公司大樓的後門,本來該有警衛查證件,結果這一道門根本沒人看守,只要知道位置就能走進去。
這個漏洞(CVE-2026-35273)就是這樣:PeopleSoft 的某個管理功能「忘了檢查你是誰」。官方分類是 CWE-306,意思是重要功能缺少身分驗證。
發生什麼事
- Oracle 針對 PeopleSoft Enterprise PeopleTools 發出安全警示(Security Alert,是在例行更新之外另外發的)
- 受影響版本是 8.61 與 8.62,出問題的元件是 Updates Environment Management
- NVD 在 2026 年 6 月 11 日收錄,CVSS 3.1 分數 9.8(滿分 10)
- 美國 CISA 在 6 月 12 日把它加進已知遭利用漏洞清單(KEV),要求聯邦機關在 6 月 15 日前處理
危險在哪?
依 NVD 與 Oracle 的描述:
- 攻擊者不需要帳號
- 只要能透過 HTTP 連到系統就能攻擊,而且被形容為「容易利用」
- 成功的話可能導致遠端執行程式,也就是整個 PeopleTools 被接管
- CISA 的評估標註:正在被利用、可自動化、技術影響為「完全」
給開發者的技術細節
- 弱點類型:CWE-306(關鍵功能缺少驗證)
- 攻擊向量:網路、攻擊複雜度低、不需權限、不需使用者操作(CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
- Oracle 的處理方式寫在「PeopleSoft Security Alert」補丁說明文件,警示頁面本身只列出受影響版本,並要求立即採取緩解措施
- Oracle 另外提醒:只有仍在 Premier Support 或 Extended Support 的版本才會提供警示的修補與緩解;不在支援期內的版本沒有測試過,但官方推測較舊版本也可能受影響
- 排查建議(我的整理,不是官方清單):先確認自己用的 PeopleTools 版本,再看這套系統有沒有直接暴露在網際網路上
我的看法
接案時偶爾會碰到客戶的老系統是大型套裝軟體,網站前端是我做的,但後面的人資或財務系統根本不是我能碰的。這種「別人家的核心系統」最麻煩,因為通常沒人定期看版本。
如果你是系統的窗口,現在最實在的動作是:問清楚公司有沒有在用 PeopleSoft、版本是多少、有沒有對外開放。有的話,直接把 Oracle 警示頁面丟給負責維運的人,並要求回報處理時間。別等月底的例行更新,這種免登入又已被利用的漏洞,等不起。
名詞小辭典
- CVE:全球通用的漏洞編號,方便大家指同一個問題。
- CVSS:衡量漏洞嚴重程度的分數,滿分 10,9.0 以上算「嚴重」。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞清單」,上榜代表已有實際攻擊案例。
- 遠端執行程式(RCE):攻擊者能在別人的伺服器上執行自己的指令。
資料來源
常見問題
PeopleSoft 是什麼?
Oracle 的企業管理軟體,常用於人資、財務、學校行政等系統,PeopleTools 則是它底層的開發與管理平台。
我該怎麼處理?
Oracle 的警示指向「PeopleSoft Security Alert」補丁說明文件,請照該文件取得緩解措施與安裝指示。內容我沒有逐項核對,實際步驟請以 Oracle 官方文件為準。
已經有人在利用嗎?
CISA 已把它放進已知遭利用漏洞清單(KEV),NVD 記錄的加入日是 2026-06-12。CISA 的協調評估也標註為「正在被利用」。
接著讀
全部觀點 →CISA 把 Oracle E-Business Suite 的 9.8 分漏洞列入遭利用清單,5 月就有修補CISA 在 7 月 15 日把 Oracle E-Business Suite 的 CVE-2026-46817 列入已知遭利用漏洞清單。這個漏洞讓未登入者透過 HTTP 就可能接管 Oracle Payments,Oracle 在 5 月的安全更新已有修補。閱讀 →Nextcloud 內建的 Collabora 伺服器漏洞已遭利用:CISA 列入清單,26.4.303 以前都要更新Nextcloud 的 Collabora Online 內建 CODE 伺服器有個作業系統指令注入漏洞(CVE-2026-110447),已在實際攻擊中被利用。CISA 在 10 月 23 日把它列入已知遭利用漏洞清單,版本低於 26.4.303 的自架主機要更新並檢查。閱讀 →Plex 媒體伺服器 4 個漏洞串連遭大規模利用:舊版又對外開放,官方說先當作已被入侵Plex 公布 4 個串在一起就能免登入執行程式的漏洞,公開攻擊程式釋出後已遭大規模利用,被入侵的主機被拿去挖礦與當代理跳板。1.43.3.10861 以前的版本都受影響,NAS 使用者要特別留意。閱讀 →