觀點 · 資訊分享
Chrome 150 正式版一次修 433 個資安漏洞:20 個是最嚴重等級,記得更新並重啟瀏覽器
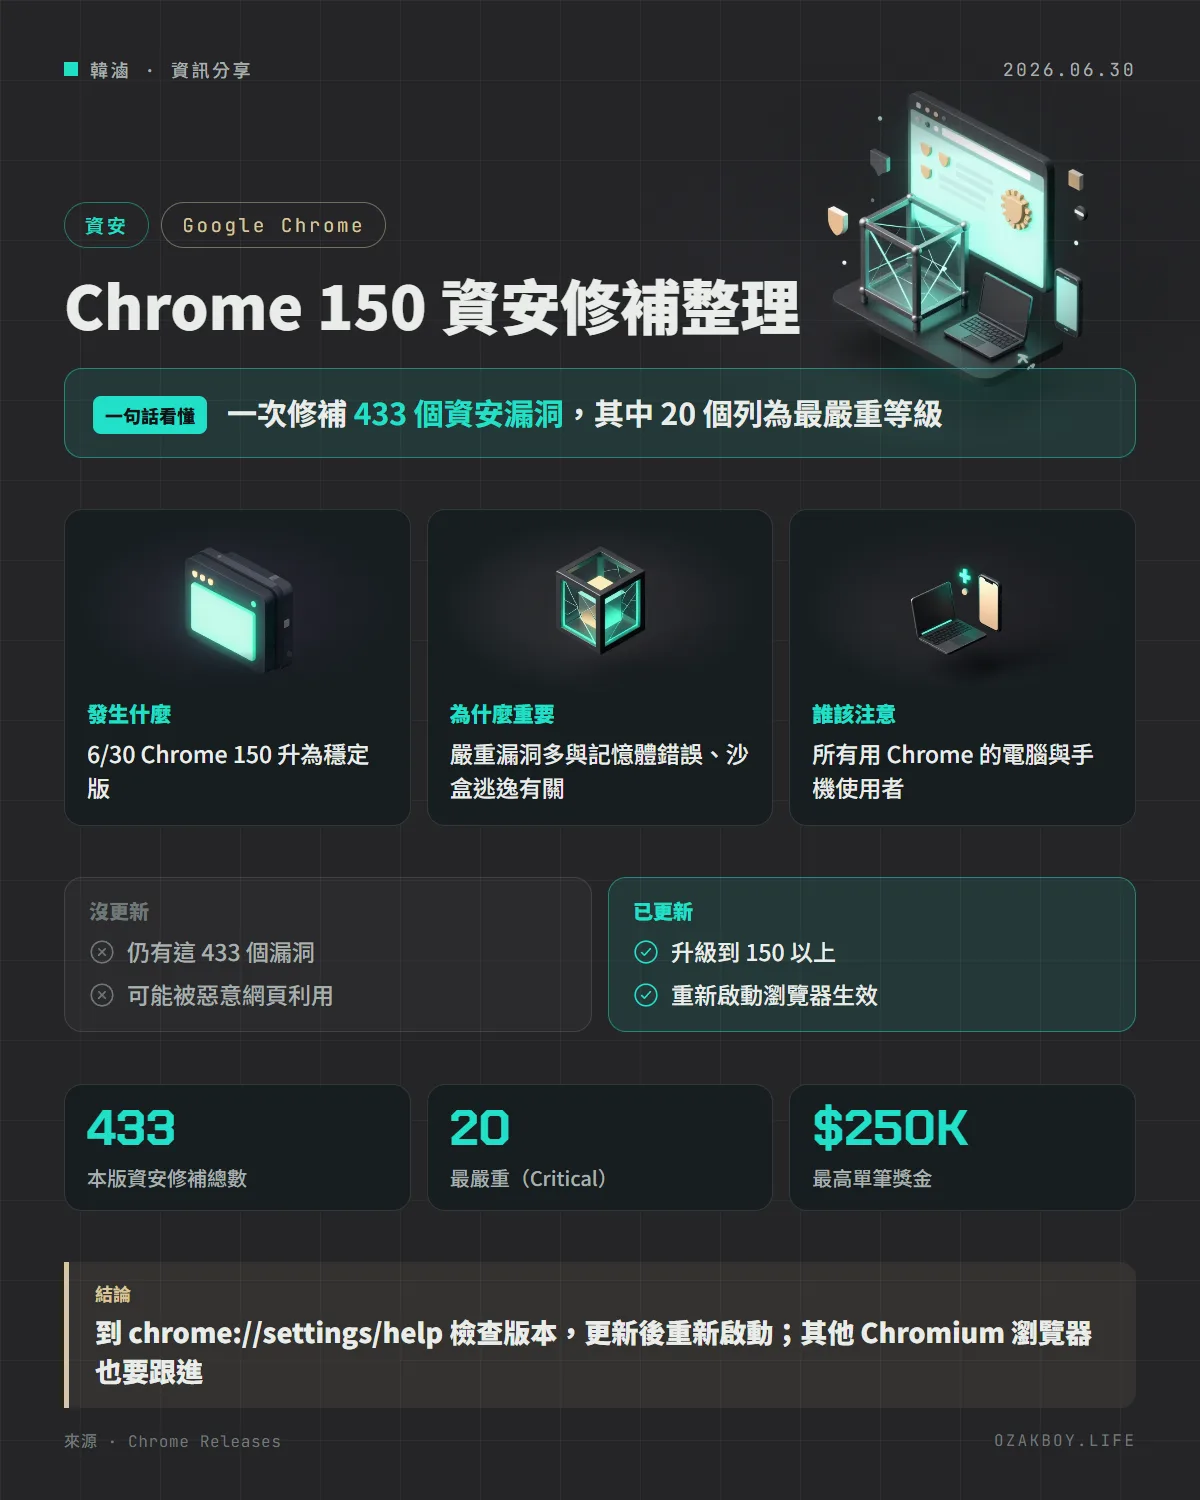
Google 在 6/30 把 Chrome 150 升為穩定版,官方公告寫明這次更新包含 433 個資安修補,其中 20 個是 Critical(嚴重)、88 個 High(高)。電腦與手機版都要確認有沒有更新到。
- 發布
- 2026-06-30
- 篇幅
- 約 5 分鐘 · 2,073 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
一句話看懂:Google 在 6 月 30 日把 Chrome 150 升為穩定版,官方公告寫明這次包含 433 個資安修補,其中 20 個是最嚴重的 Critical 等級,所有人都該確認瀏覽器有更新並重新啟動。
先用白話講:瀏覽器的資安修補是什麼?
瀏覽器像一間人來人往的大商場,你每天用它逛各種網站,其中難免有壞人開的店。瀏覽器裡有一道道「隔間」(沙盒):就算某家店有問題,也不該影響到你的錢包和家裡的鑰匙。
資安漏洞就是這些隔間牆上的裂縫。Chrome 每隔幾週就會發新版本,補上被發現的裂縫;這次的 150 版,一口氣補了 433 個。
發生什麼事
Chrome 團隊在 6 月 30 日宣布,Chrome 150 升為穩定版,Windows、Mac、Linux 都會在接下來數天到數週內分批推出:
- Windows 與 Mac:150.0.7871.46/.47
- Linux:150.0.7871.46
- Android:150.0.7871.63(官方說 Android 版帶有與桌面版相同的資安修補)
- 公告:「This update includes 433 security fixes」
這 433 個漏洞長什麼樣子
以下是我依公告清單自行統計的結果:
| 嚴重等級 | 數量 |
|---|---|
| Critical(嚴重) | 20 |
| High(高) | 88 |
| Medium(中) | 186 |
| Low(低) | 139 |
- 清單中最常見的類型:「實作不當」88 個、「輸入驗證不足」86 個、「釋放後使用(Use after free)」82 個
- 出現最多次的元件:ANGLE(29 個,處理圖形繪製的元件)、Chrome for iOS(28 個)、Extensions 與 V8(各 15 個)
- 433 個中,有 401 個是 Google 自己回報的
- 清單上最高的單筆獎金是 25 萬美元(CVE-2026-14382,ANGLE 的輸入驗證不足);有標示獎金的 20 筆加總為 322,500 美元
這些「嚴重」漏洞有多危險
NVD 對其中數個 Critical 漏洞(例如 CVE-2026-13775、CVE-2026-13776、CVE-2026-13782)的描述,都是「已經掌控網頁渲染程序的攻擊者,可能透過特製網頁,進一步逃出沙盒」。也就是說,攻擊通常要串連兩步:先攻破網頁的渲染程序,再突破沙盒。這讓單一漏洞比較難被直接利用,但對惡意網站的攻擊者來說,串起來仍是可行的。
官方公告裡沒有出現「已有攻擊在進行」這類說明,所以本文不判斷這批漏洞有沒有被實際利用。
給管理者的技術細節
- 公告提醒:為了讓多數使用者先完成更新,漏洞的細節與連結可能暫時保留;如果漏洞出在其他專案也依賴、還沒修好的第三方函式庫,限制會持續更久
- 企業環境請用管理工具推送更新;也要提醒員工更新後重新啟動瀏覽器,否則舊版本還在執行
- Edge、Brave、Opera 這類 Chromium 系瀏覽器,要等各自的更新跟進,建議留意官方公告
- 這批漏洞在 NVD 的記錄從 6 月 30 日開始建立,我查到的部分 Critical 漏洞已有 CVSS 3.1 分數,其餘可能隨 NVD 分析逐步補齊
我的看法
這種「一次修幾百個」的瀏覽器更新,反映的是兩件事:第一,瀏覽器是個極其龐大的程式,漏洞是常態而不是意外;第二,Google 內部找出漏洞的能力很強,這次有 401 個是自己回報的,代表有工具在不斷地找。對使用者來說,這是好消息,因為它們在被壞人發現前就被補上了。
我自己的習慣很簡單:看到 Chrome 有更新提示,就當天重新啟動一次。很多人的瀏覽器一開就是好幾天、幾十個分頁,不願意重啟,這其實是最常見的「更新了但沒生效」的狀況。如果你幫客戶管理電腦,建議在通知裡加一句「請完全關閉瀏覽器再開啟」,比講版本號更實用。
名詞小辭典
- 沙盒(Sandbox):瀏覽器用來隔離網頁的安全機制,網頁出問題也不該影響你的電腦。
- 渲染程序(Renderer):負責顯示網頁內容的瀏覽器子程序,直接面對網路上的不可信內容。
- 釋放後使用(Use After Free):程式使用了已經釋放的記憶體,是常見的嚴重漏洞類型。
- ANGLE:Chrome 用來統一處理圖形繪製的元件。
- CVE:漏洞的公開編號。