觀點 · 資訊分享
CISA 把 ColdFusion、Langflow 與兩個 Joomla 頁面編輯器列入遭利用清單,修補版早就釋出了
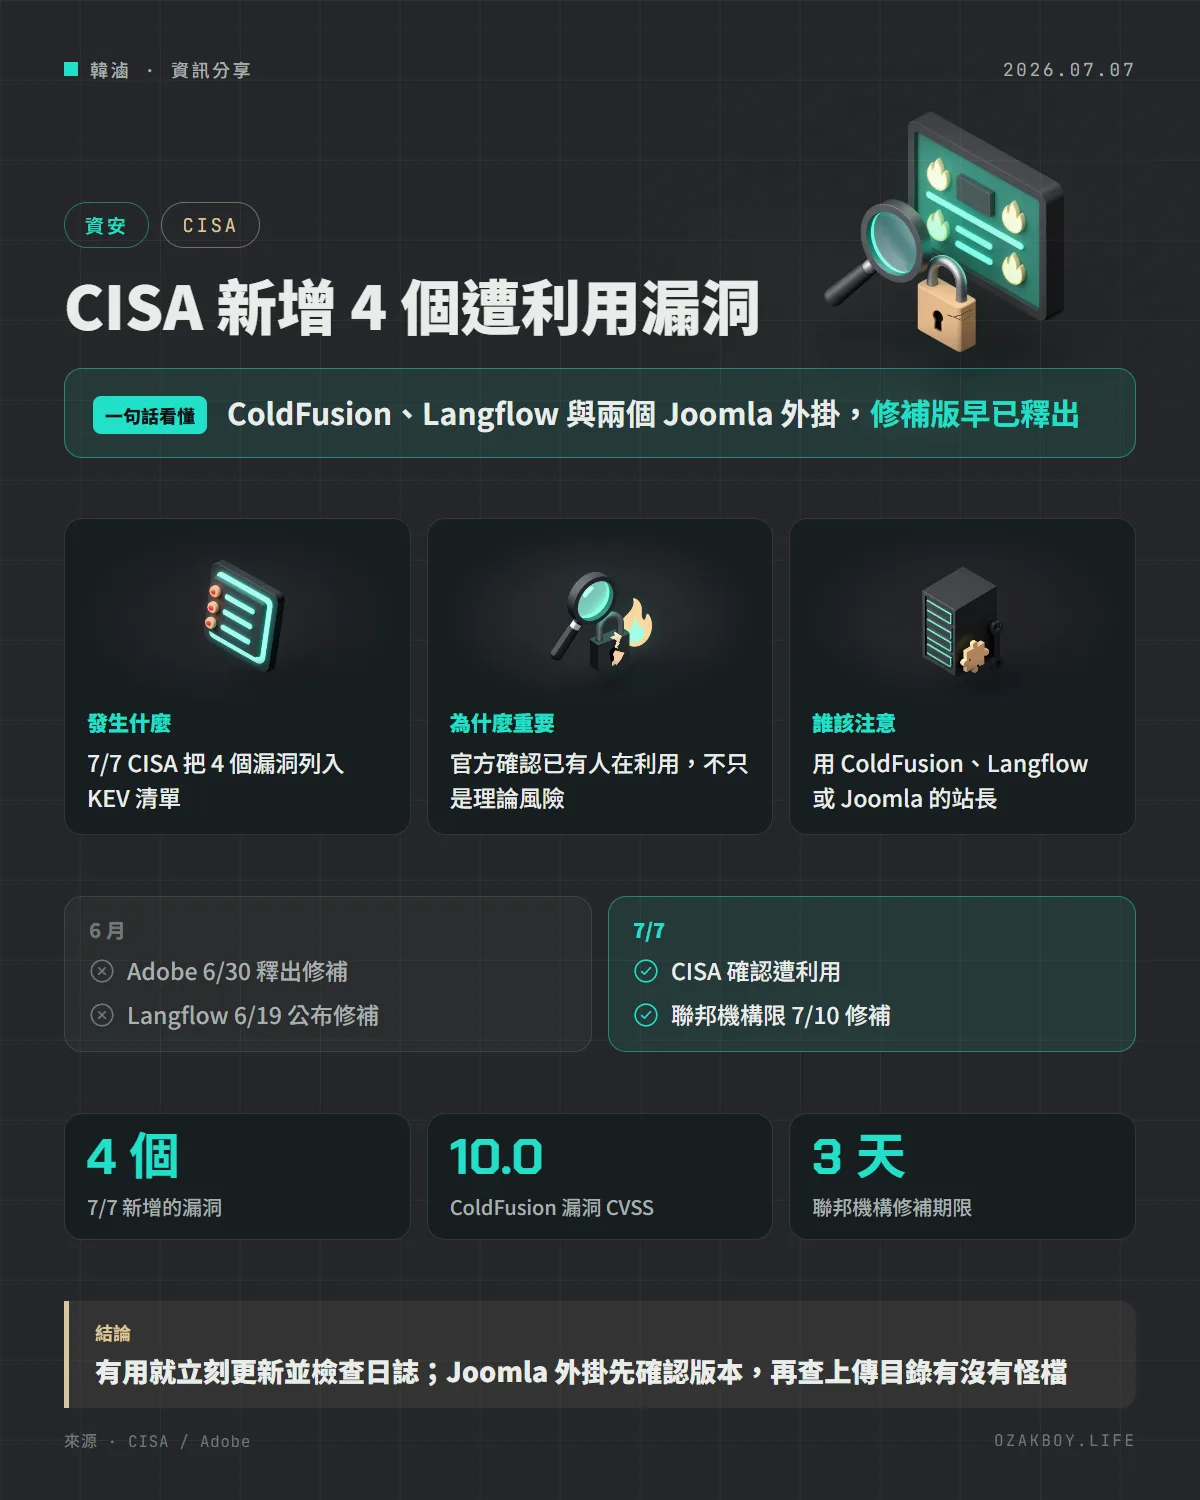
CISA 在 7 月 7 日把四個漏洞列入「已知遭利用漏洞」清單:Adobe ColdFusion 的路徑穿越(CVSS 10.0)、Langflow 的越權執行、兩個 Joomla 頁面編輯器的檔案上傳漏洞。四個的修補版都早已釋出。
- 發布
- 2026-07-07
- 篇幅
- 約 5 分鐘 · 2,463 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:CISA 在 7 月 7 日把 ColdFusion、Langflow 和兩個 Joomla 頁面編輯器的漏洞列入「已知遭利用漏洞」清單,代表已經有人在實際攻擊,而且修補版早就釋出了。
先用白話講:被列進 KEV 清單是什麼意思?
每個月都有成千上萬個漏洞被公開,沒人修得完,所以大家需要一份「優先順序」。美國 CISA 維護的 KEV(Known Exploited Vulnerabilities)清單,收的是「已經有證據顯示被壞人實際利用」的漏洞。就像天氣預報不只說「可能下雨」,而是直接告訴你「外面已經在下了」。
被列進去的漏洞,不是該不該修的問題,而是該馬上修。
發生什麼事
CISA 在 2026 年 7 月 7 日發布兩則公告,共新增四個漏洞,美國聯邦機構的修補期限是 7 月 10 日:
| 漏洞 | 產品 | 問題 | 修補 |
|---|---|---|---|
| CVE-2026-48282 | Adobe ColdFusion | 路徑穿越,可導致任意程式碼執行(CVSS 10.0) | 2025 Update 10、2023 Update 21 |
| CVE-2026-55255 | Langflow | 越權:已登入者可執行別人的流程 | 1.9.1 |
| CVE-2026-48908 | JoomShaper SP Page Builder | 不需登入即可上傳任意檔案,進而執行 PHP 程式碼 | 版本需高於 6.6.1 |
| CVE-2026-56290 | Joomlack Page Builder CK | 不需登入即可上傳可執行檔,導致完整遠端程式碼執行 | 3.6.0 以上 |
注意:CISA 的公告只列出漏洞名稱與編號;各產品的影響版本與修補版本,來自 Adobe 公告、Langflow 安全公告與 NVD(Joomla 兩個外掛的資料由 Joomla 官方安全團隊提供)。
各個漏洞要注意什麼
- ColdFusion:Adobe 在 6 月 30 日的 APSB26-68 公告中,同時修了多個嚴重與重要漏洞,其中 CVE-2026-48282 的 CVSS 為 10.0。Adobe 公告(我讀到的版本更新於 7 月 13 日)寫明,已知這個漏洞在有限的攻擊中被利用。受影響的是 ColdFusion 2025 Update 9 以前與 2023 Update 20 以前
- Langflow:一款拖拉式建立 AI 流程的工具。問題出在
/api/v1/responses端點,已登入的攻擊者只要在請求裡填入受害者的流程 ID,就能執行對方的流程。Langflow 的安全公告發布於 6 月 19 日,1.9.1 以上已修正 - 兩個 Joomla 頁面編輯器:都是「不用登入就能上傳檔案」的類型,這類漏洞通常讓攻擊者把網頁後門檔案放上網站,進而接管主機,是攻擊 Joomla 與 WordPress 網站的常見手法
給開發者的技術細節
如果你有用到這些產品,建議依序做:
- 確認版本:ColdFusion 看 Update 編號;Joomla 到後台看擴充套件版本;Langflow 用
pip show langflow看版本 - 更新到修補版:官方修補版本見上表
- 更新之後還要檢查:因為漏洞在修補前就被利用,更新不代表沒被入侵過。檢查網站目錄有沒有不認得的檔案(特別是上傳目錄裡的 .php)、有沒有不明的管理員帳號、有沒有異常的外連紀錄
- 不要對外開放不必要的管理介面:ColdFusion 與 Langflow 這類管理後台,能不放上公網就不要放
我的看法
這則新聞最值得留意的一點是時間差:Langflow 的修正在 6 月 19 日就公布,ColdFusion 在 6 月 30 日,到 7 月 7 日被確認遭利用,中間只有一到三週。很多中小企業的網站,沒有人負責定期更新擴充套件與後台工具,這一到三週,就是攻擊者的視窗。
接案時常見的狀況是網站上線後就沒人管,Joomla 或 WordPress 的外掛一年沒更新。如果你有維護這類網站,建議把「檢視 KEV 清單有沒有自己用的產品」排進每週例行事項,花五分鐘就能知道有沒有該緊急處理的。
名詞小辭典
- KEV(已知遭利用漏洞):美國 CISA 維護的目錄,收錄已被實際攻擊利用的漏洞。
- 路徑穿越(Path Traversal):利用「…/」這類寫法跳出原本允許的資料夾,存取或寫入不該碰的檔案。
- CVSS:漏洞嚴重程度的評分,滿分 10 分。
- Webshell(網頁後門):攻擊者上傳到網站的惡意程式,讓他可以從遠端操控主機。