觀點 · 資訊分享
CISA 一天補列 6 個已遭利用漏洞:5 個是 2015 到 2022 年的舊洞,SQL Server 與 NetScaler 也上榜
CISA 在 8 月 26 日把 6 個漏洞加進已知遭利用清單,包含 SQL Server、Linux 核心、Citrix NetScaler 與 Ajax.NET Professional。其中 5 個的編號是 2015 到 2022 年,三個期限只有 3 天。
- 發布
- 2026-08-26
- 篇幅
- 約 4 分鐘 · 1,874 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
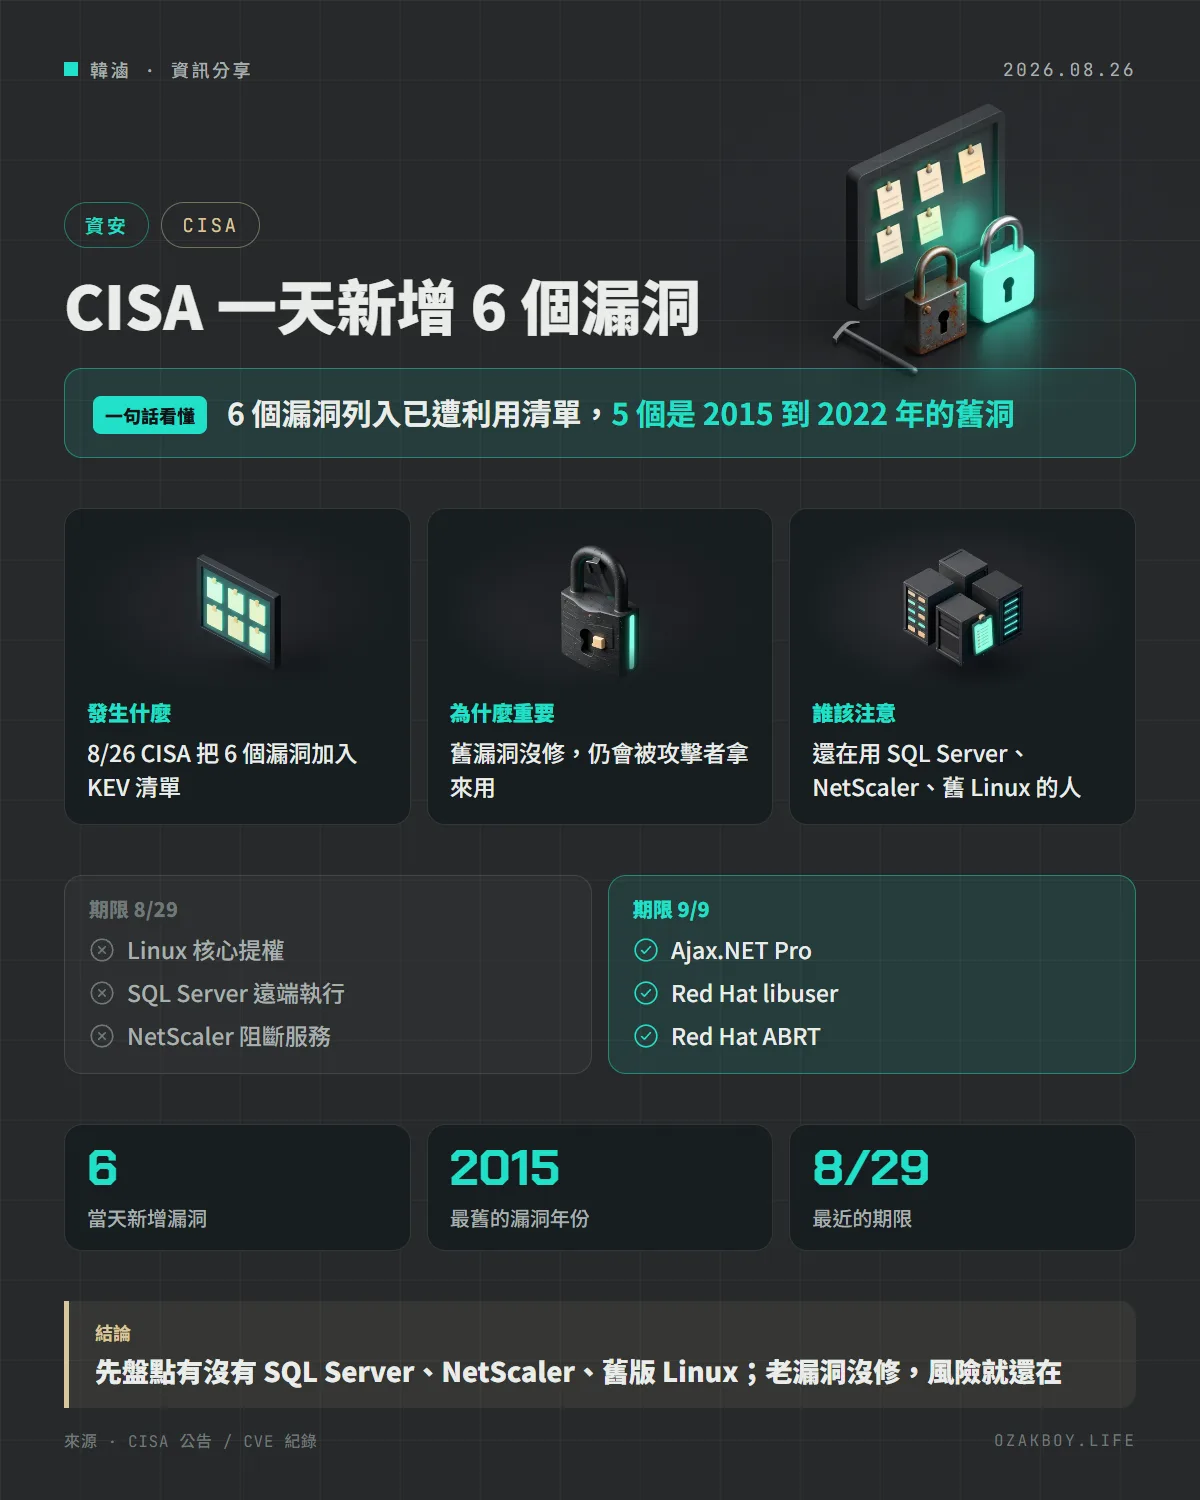
一句話看懂:CISA 在 8 月 26 日一次把 6 個漏洞加進「已遭利用」清單,其中 5 個的編號是 2015 到 2022 年的老漏洞,提醒大家:舊洞沒補,今天一樣會被拿來攻擊。
先用白話講:「已遭利用清單」是什麼?
美國 CISA(網路安全暨基礎設施安全局)維護一份名單,叫 KEV(Known Exploited Vulnerabilities),專門收「已經有人實際拿來攻擊」的漏洞。你可以把它想成警察公布的「通緝犯名單」:不是所有漏洞都上榜,上榜的就是已經在作案。
名單裡的漏洞,美國聯邦機關必須在期限內修補;對一般公司來說,它也是很實用的「該先修哪些」排行榜。
發生什麼事
8 月 26 日,CISA 發公告:新增 6 個漏洞,理由都是「有實際遭攻擊的證據」。我從 CISA 的清單資料整理如下:
| 漏洞編號 | 產品 | 類型 | 修補期限 |
|---|---|---|---|
| CVE-2026-8452 | Citrix NetScaler ADC 與 Gateway | 記憶體緩衝區問題,可造成阻斷服務 | 8 月 29 日 |
| CVE-2019-1068 | Microsoft SQL Server | 遠端執行程式碼 | 8 月 29 日 |
| CVE-2022-0995 | Linux 核心 | 越界寫入,本機使用者可提升權限或造成當機 | 8 月 29 日 |
| CVE-2021-23758 | Ajax.NET Professional | 不安全的反序列化,可遠端執行程式碼 | 9 月 9 日 |
| CVE-2015-3246 | Red Hat libuser | 競態條件,可破壞 /etc/passwd | 9 月 9 日 |
| CVE-2015-5287 | Red Hat ABRT | 符號連結攻擊,本機提權 | 9 月 9 日 |
漏洞編號中間的數字是年份(漏洞登記的年份,不一定等於被利用的時間)。這 6 個裡,編號落在 2015 到 2022 年的有 5 個,只有 Citrix 這一個是 2026 年的。
其中最新的一個:Citrix NetScaler
CVE-2026-8452 是這 6 個裡唯一的 2026 年漏洞。CVE 紀錄(由 NetScaler 自己發布,6 月 30 日公開)寫道:
- 影響 NetScaler ADC 與 NetScaler Gateway
- 條件是機器被設定成 Gateway(SSL VPN、ICA Proxy、CVPN、RDP Proxy)或 AAA 虛擬伺服器
- 後果是記憶體溢位,造成不可預期的行為與阻斷服務
- 受影響版本:14.1 低於 72.61、13.1 低於 63.18,以及 13.1 的 FIPS 與 NDcPP 版本低於 37.272
給開發者的技術細節
- 三個期限在 8 月 29 日的(NetScaler、SQL Server、Linux 核心),修補時間只有 3 天;另外三個是 9 月 9 日
- CISA 標註 Ajax.NET Professional 與 ABRT 這兩個產品可能已停止維護(EoL / EoS),建議停用或換成仍有支援的版本
- Linux 核心與 SQL Server 兩筆被標註需要做「鑑識檢查」,也就是修補前要先確認有沒有被入侵;其他四筆沒有這項標註
- 這幾筆是否與勒索軟體有關,清單都寫「未知」
我的看法
最值得記住的是「年份」。2015 年的漏洞到 2026 年還在被利用,代表沒有被修的舊系統會一直是目標,不會因為時間久就「沒人想到」。
這對常接舊專案的人特別有感:客戶的舊 .NET 網站常常還掛著很久以前的元件,像這次的 Ajax.NET Professional 就是個例子,而且 CISA 提醒它可能已經不再維護。我會建議把「盤點用到的元件與版本」當成接手舊系統的第一步,找得到的就先升級,升級不了的就把它關在內網、不要直接對外。
另外,CISA 這份清單可以直接當成優先順序參考:有 SQL Server、NetScaler、Linux 伺服器的,先查版本,再排修補。
名詞小辭典
- KEV:已知遭利用漏洞清單,列進去代表真的有人在攻擊。
- CVE:漏洞的公開編號,格式是 CVE-年份-流水號。
- 阻斷服務(DoS):讓服務當機或無法使用的攻擊。
- EoL(End of Life):產品已經不再維護,也不會再有安全更新。