觀點 · 資訊分享
CISA 一天新增 4 個已遭利用漏洞:Mac 螢幕共享免密碼就能登入,vCenter 已被勒索軟體用過
CISA 把 Windows IKE、SharePoint、VMware vCenter 與 Apple macOS 螢幕共享的 4 個漏洞列入已遭利用清單,聯邦機關限 3 天內處理。其中 macOS 的修補 8 月 6 日就已釋出。
- 發布
- 2026-08-18
- 篇幅
- 約 4 分鐘 · 2,012 字
- 結構
- 8 節 + 3 題常見問題
- 標籤
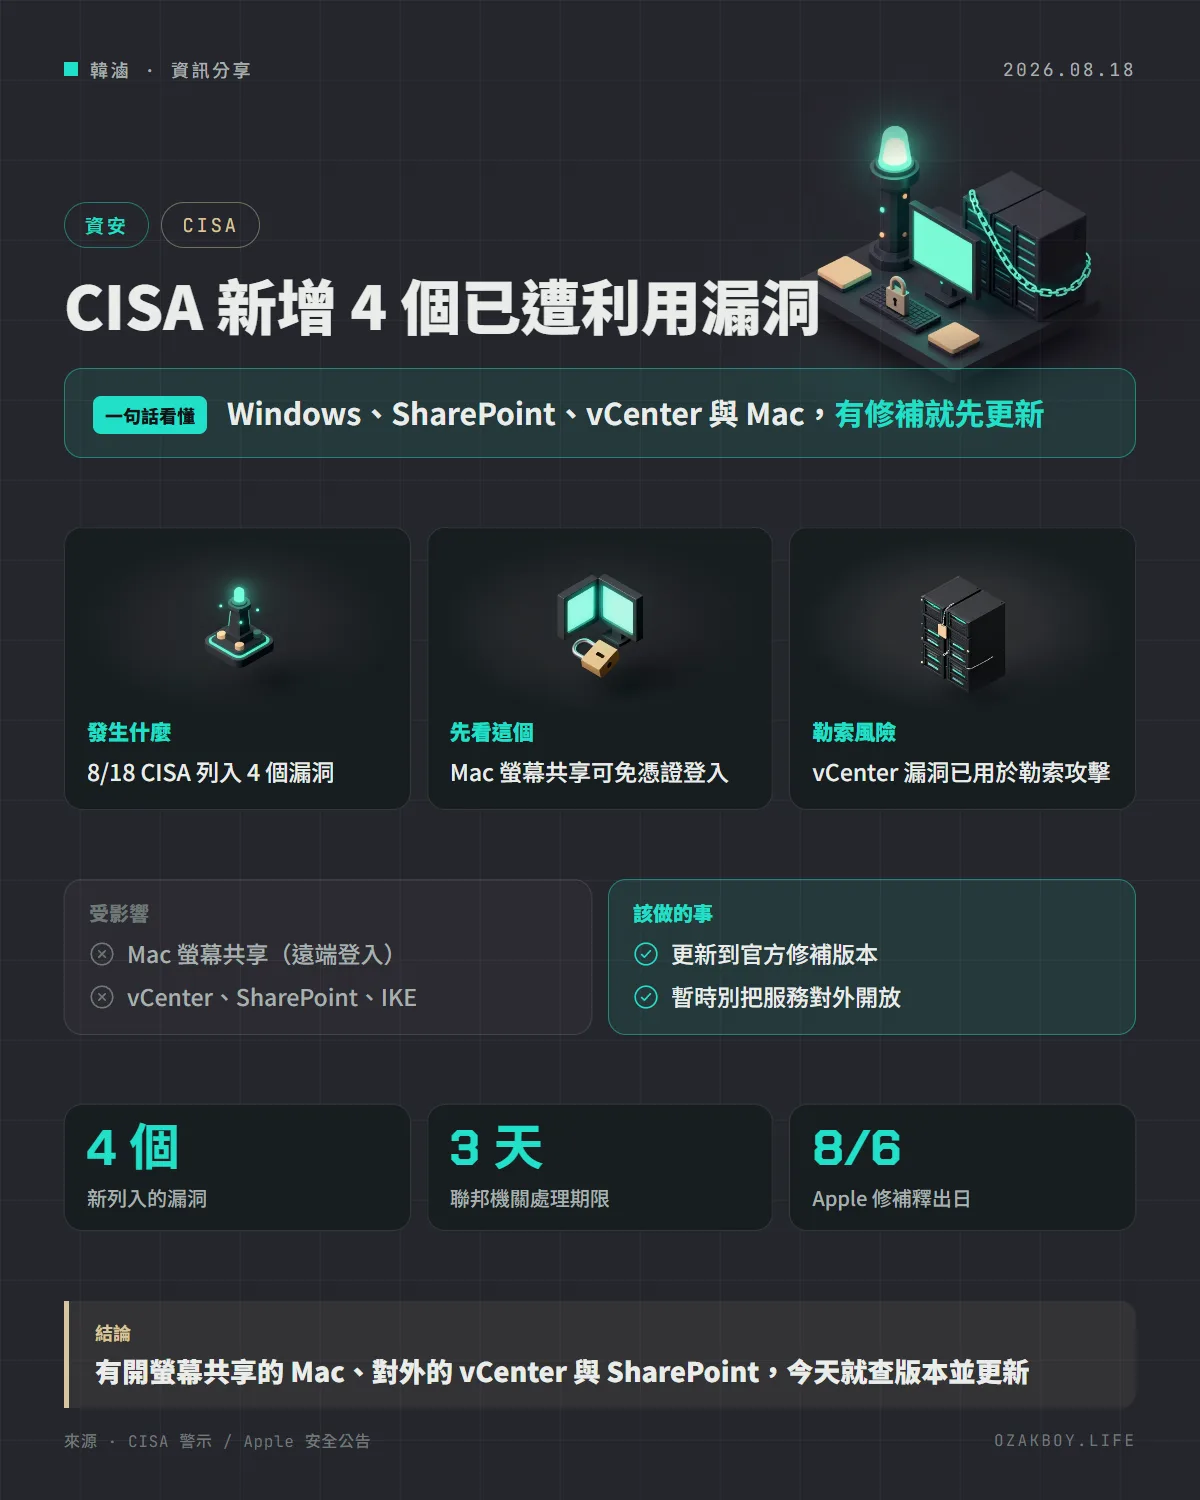
一句話看懂:美國 CISA 把 4 個「已被實際攻擊」的漏洞列入警示清單,包含 Mac 的螢幕共享可免憑證登入、VMware vCenter 已被勒索軟體利用;有修補的先更新,對外開放的服務先查版本。
先用白話講:KEV 清單是什麼?
一般的漏洞公告,像是「這扇門的鎖可能有問題」;KEV 清單則是「這扇門已經有人撬開過了」。KEV(已遭利用漏洞目錄)是 CISA 維護的清單,只收有證據顯示已被實際攻擊的漏洞,所以上榜的漏洞,優先順序要排在一般漏洞前面。
發生什麼事
CISA 在 8 月 18 日把 4 個漏洞列入 KEV:
| CVE | 產品 | 類型(依 CISA 目錄說明) |
|---|---|---|
| CVE-2026-33824 | Windows IKE 服務擴充 | 雙重釋放(double free),可能造成遠端執行程式碼 |
| CVE-2026-55040 | Microsoft SharePoint | 弱驗證,未授權的攻擊者可透過網路繞過安全機制 |
| CVE-2026-59310 | Broadcom VMware vCenter | 路徑穿越,能連到 vCenter 的攻擊者可執行任意程式碼 |
| CVE-2026-65400 | Apple macOS | 驗證不當,網路上的攻擊者可能不用有效憑證就登入螢幕共享 |
這 4 個漏洞在目錄中的處理期限都是 8 月 21 日,也就是只給 3 天。不過這是針對美國聯邦民間機關的規定,CISA 鼓勵所有組織採用風險導向的做法,優先處理 KEV 清單中的漏洞。
最值得一般人注意:Mac 的螢幕共享
Apple 的安全公告寫得很直接:螢幕共享(Screen Sharing)有一個驗證問題,網路上的攻擊者可能不用有效憑證,就能登入螢幕共享。Apple 的說法是已用「改進的狀態管理」修正。修補在 8 月 6 日就釋出了:
- macOS Tahoe 26.6.1
- macOS Sequoia 15.7.9
- macOS Sonoma 14.8.9
也就是說,一旦攻擊者能連到你的 Mac,螢幕共享就等於沒鎖。Apple 公告沒有說明沒啟用螢幕共享的情況,最保險的做法是:全部更新。
另一個要緊張的:vCenter
VMware vCenter 是很多公司管理虛擬機的總控台。CISA 的目錄標示這個漏洞「已知被勒索軟體攻擊利用」。vCenter 一旦被攻破,攻擊者就可能控制底下所有虛擬機,影響範圍很大。
給管理員的技術細節
- 優先查對外開放的 vCenter 與 SharePoint,再查內網的 Mac 與 Windows
- Mac 管理者可用
sw_vers檢查版本,確認不低於 26.6.1、15.7.9 或 14.8.9 - CISA 的目錄要求依廠商指示處理,最直接的做法就是依廠商公告更新
- 修補前若暫時無法更新,最基本的做法是限制可連線的來源,不要讓這些服務直接暴露在網際網路上
我的看法
自架服務的人最容易忽略的,就是「家裡那台 Mac mini 或 NAS 旁邊的機器」:平常開著螢幕共享方便遠端控制,卻很少當成需要更新的伺服器。這次 Apple 修補在 8 月 6 日就有了,12 天後才被 CISA 列入已遭利用,所以只要有定期更新的習慣,其實早就補上了。
我的做法是把「遠端登入類服務」(螢幕共享、遠端桌面、SSH)列成一張清單,固定時間檢查更新與對外開放狀況。接案時也會提醒客戶:能不開對外就不要開,一定要開,就只開給固定來源。
名詞小辭典
- CVE:公開漏洞的編號,方便大家用同一個代號討論同一個問題。
- KEV:CISA 的已遭利用漏洞目錄,上榜代表已有實際攻擊。
- 路徑穿越(Path Traversal):用特殊路徑讓程式存取本來不該碰的檔案或位置。
- 雙重釋放(Double Free):程式把同一塊記憶體釋放兩次,可能被利用來執行惡意程式。