觀點 · 資訊分享
多國聯合警告:俄羅斯駭客用 Zimbra 信箱漏洞,信件打開就中招、不必點連結
美國 CISA、NSA、FBI 與荷蘭等多國機關發布聯合警告:俄羅斯駭客 Laundry Bear 利用已修補的 Zimbra 漏洞 CVE-2025-66376,只要在網頁信箱看一眼惡意信,就可能被偷走近 90 天的信件。
- 發布
- 2026-07-24
- 篇幅
- 約 4 分鐘 · 1,781 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
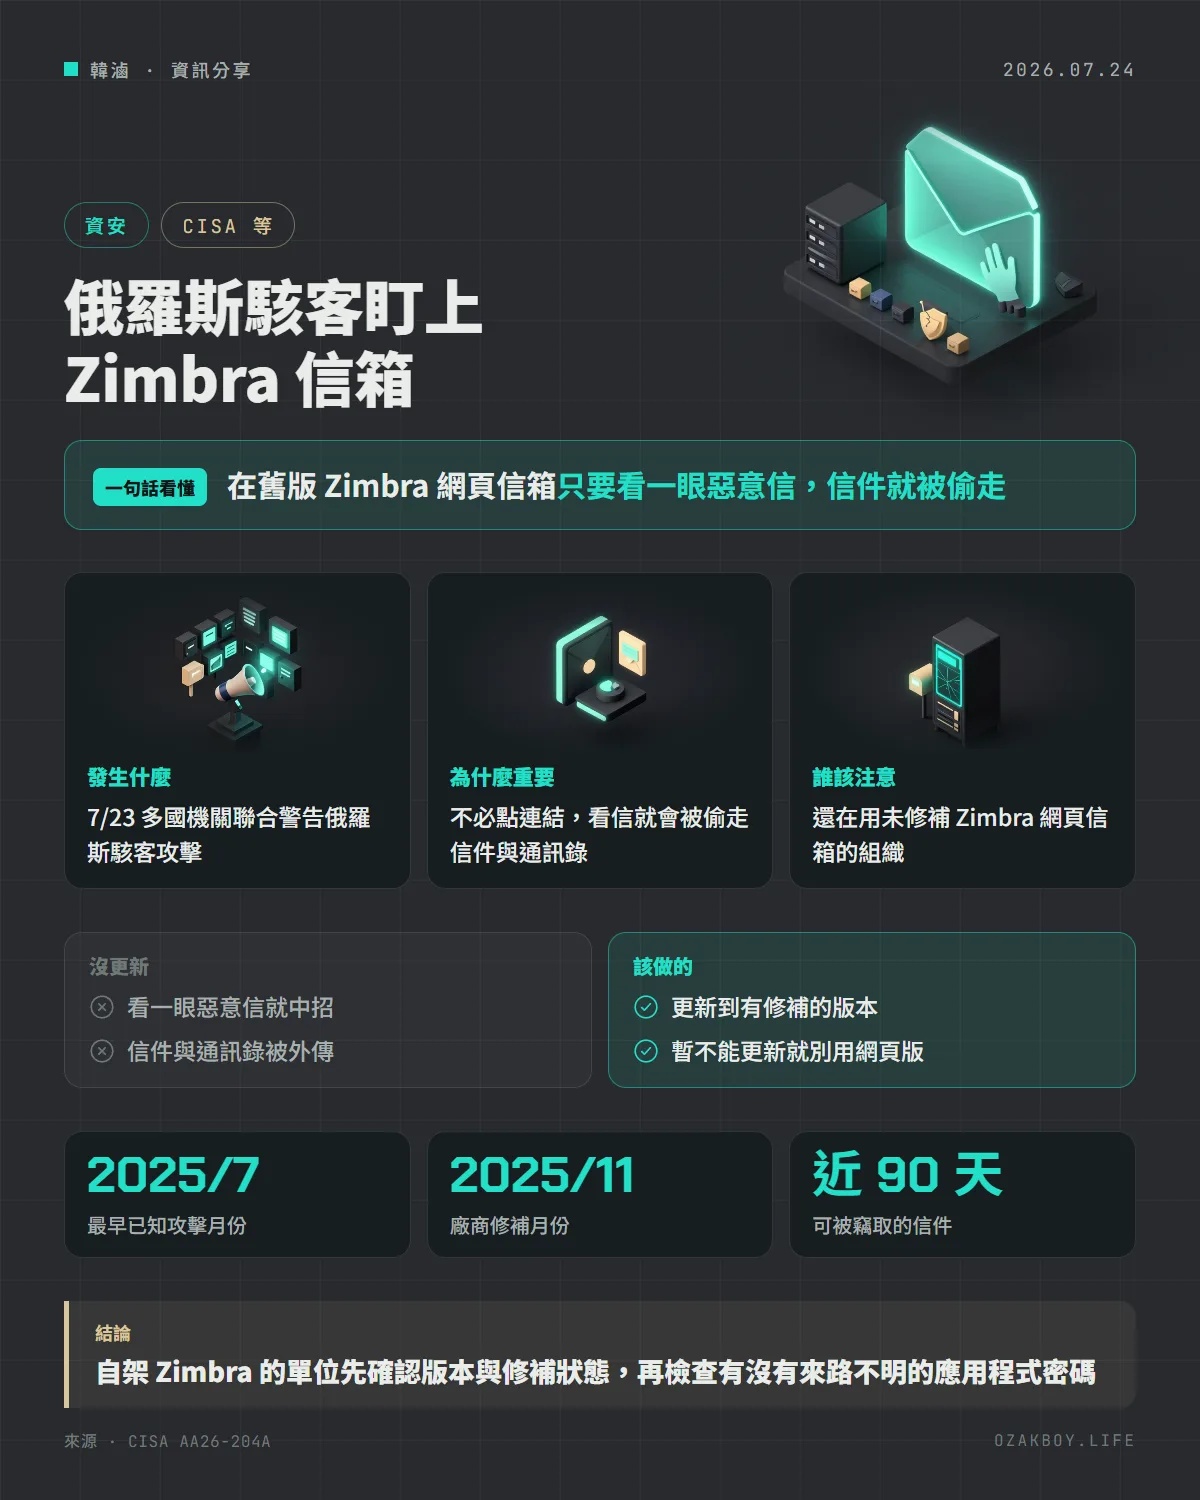
一句話看懂:美國、荷蘭等多國機關在 7 月 23 日聯合警告,俄羅斯駭客在利用 Zimbra 信箱的舊漏洞偷信:只要在網頁信箱「看」一封惡意信,就可能被偷走近 90 天的信件,連點都不用點。
先用白話講:什麼是零點擊攻擊?
Zimbra 是很多學校、政府與企業在用的郵件系統。平常的釣魚信像是在信裡放一張假中獎單,要你自己點下去才中招;這次的手法更像是信封裡藏了一隻看不見的小手,你只要把信打開來看,它就自動伸進你的信箱開始翻,這叫「零點擊」。
關鍵在於 Zimbra 網頁信箱的 Classic 介面有個漏洞(CVE-2025-66376),讓夾在信件裡的惡意腳本能在你的瀏覽器裡自動執行。
發生什麼事
CISA、NSA、FBI,加上荷蘭、澳洲、加拿大、英國、紐西蘭、法國、義大利等多國機關,在 7 月 23 日發布聯合警告 AA26-204A。
- 誰:俄羅斯政府支持的駭客組織,官方稱 LAUNDRY BEAR,微軟稱 Void Blizzard
- 多久了:自 2025 年 7 月起,持續攻擊使用 Zimbra 的歐美政府與企業
- 怎麼做:用自製工具 Ulej(俄文「蜂巢」),利用 CVE-2025-66376 這個漏洞
- 漏洞時間線:攻擊開始時是零時差漏洞,2025 年 11 月廠商才發出修補;CISA 在 2026 年 3 月 18 日把它列入已遭利用漏洞清單
- 目標:國防工業、聯邦與地方政府、教育、能源、執法、媒體、非政府組織、科技業
官方也提到,這個組織以前主要靠密碼猜測、釣魚與偷 cookie 等較陽春的手法;這次改用漏洞,顯示它的技術在提升。
駭客想偷什麼?
依官方整理,被攻破的帳號可能被竊取:
| 項目 | 說明 |
|---|---|
| 信件 | 最近 90 天 |
| 通訊錄 | 整個組織的全域通訊錄(GAL) |
| 帳號資料 | 電子郵件地址與密碼 |
| 雙重驗證 | 2FA 憑證 |
| 持續存取 | 新建立的應用程式密碼 |
偷到的資料會被送往駭客控管的伺服器,上面跑的是他們自己寫的收集程式 Flowerbed。官方還指出,這套程式碼有使用 AI 輔助開發的跡象。
給管理員的因應步驟
- 確認版本:官方說 ZCS 10.1.13 與 10.0.18 版本已有修補,先確認不是有漏洞的版本
- 無法立刻更新:暫時請同仁改用其他郵件客戶端,避免使用 Classic 網頁版
- 留意登入方式:官方建議考慮用支援通行金鑰(passkey)的第三方驗證服務,擋在 Zimbra 前面;但應用程式密碼可能仍需要,要嚴密監控
- 看流量:監控是否有大量資料送往平常不用的主機商、對可疑網域的大量隨機子網域 DNS 查詢,或從 VPN 業者連進內部網頁信箱
- 對照入侵指標:聯合警告附有網域、IP 與信件雜湊的指標;官方提醒這些指標主要用於歷史比對,可能已過期,要先確認再處理
我的看法
這則提醒的重點不是「俄羅斯駭客很可怕」,而是:已經有修補的漏洞,一樣會是主要入口。這個漏洞在 2025 年 11 月就有修補,攻擊卻還在成功,代表有不少組織沒更新。
給自架郵件系統或幫客戶維運郵件主機的人:郵件系統是最容易被遺忘的老設備,網頁信箱又直接面對網際網路。建議把它放進定期更新清單,並確認誰負責看安全公告。另外,雙重驗證不是萬能,應用程式密碼這類「繞過網頁登入」的通道也要定期清點。
名詞小辭典
- 零點擊(view-based)攻擊:不需要使用者點任何東西,只要看到內容就觸發的攻擊。
- 跨站腳本(XSS):網站沒有擋乾淨使用者提供的內容,讓惡意程式碼在別人的瀏覽器裡執行的漏洞。
- 零時差漏洞(0-day):廠商還沒修補、已被利用的漏洞。
- 全域通訊錄(GAL):組織內所有人的電子郵件通訊錄。