觀點 · 資訊分享
Magento、Adobe Commerce 零時差漏洞已遭攻擊:免登入就能植入後門,官方 9/7 才出修補
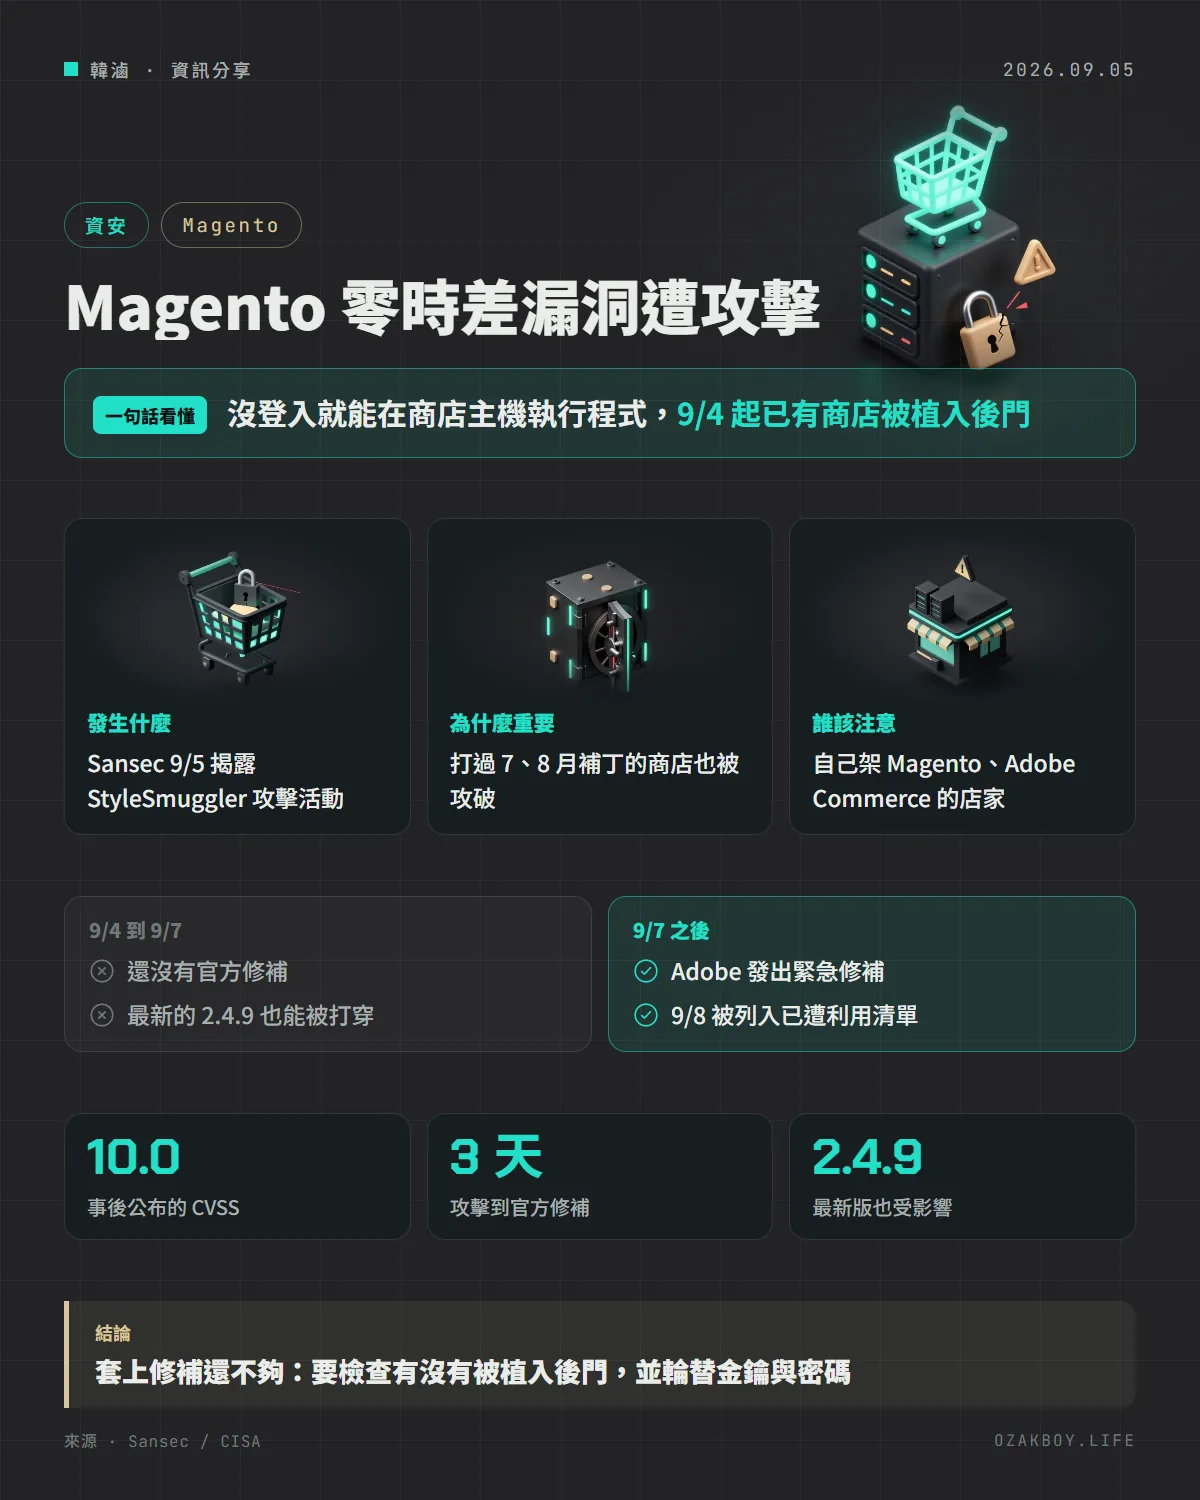
資安公司 Sansec 揭露 Magento 與 Adobe Commerce 的零時差漏洞 StyleSmuggler:攻擊 9 月 4 日就開始,連打過最新補丁的商店也中招。Adobe 9 月 7 日才發出緊急修補。
- 發布
- 2026-09-05
- 篇幅
- 約 4 分鐘 · 1,803 字
- 結構
- 8 節 + 4 題常見問題
- 標籤
一句話看懂:Magento 與 Adobe Commerce 出現免登入就能執行程式的零時差漏洞,攻擊 9 月 4 日就開始,連打過最新補丁的商店也中招,官方修補到 9 月 7 日才出。
先用白話講:零時差漏洞是什麼?
想像一間店的後門鎖有個設計缺陷,小偷已經發現並開始進出,但鎖的廠商還不知道,更沒有替換用的新鎖。這種「廠商來不及修,攻擊就先開始」的漏洞,就叫零時差漏洞(zero-day)。
Magento 是很多線上商店使用的開源電商系統,付費版叫 Adobe Commerce。這次中招的,正是這兩個系統的核心。
發生什麼事
荷蘭的電商資安公司 Sansec 在 9 月 5 日公布,他們發現一波針對 Magento 與 Adobe Commerce 的攻擊,並把漏洞取名為 StyleSmuggler:
- 攻擊從 9 月 4 日開始,Sansec 當天晚上就發現並重現了攻擊流程
- 不用登入:攻擊者可以直接讓商店主機執行自己的程式
- 做法分兩步:先用商店產生錯誤報告的功能,把惡意的 PHP 程式碼塞進去,再讓 Magento 在處理「付款失敗通知信」時把它執行掉
- 得手之後:在主機上留下一支背景執行的小程式,連回攻擊者的遠端伺服器等待指令,名稱偽裝成系統行程。Sansec 說目前沒有跡象顯示後門已被實際使用
最麻煩的是,Sansec 說第一個確認的受害商店是 2.4.6-p15 版,而且已經套用了 2026 年 7、8 月的官方安全更新,所以光是「有定期更新」並不夠。
後續:官方修補來了
- 9 月 7 日:Adobe 發布安全公告 APSB26-146,漏洞編號 CVE-2026-75650,優先等級 1(最高)。Sansec 說 CVSS 評分為 10.0(滿分)
- 受影響版本是 2.4.4 到 2.4.9;修補以 composer 修補檔的形式提供,不是完整的新版本
- 2.4.3 以前等已終止支援的版本,Adobe 沒有提供官方修補
- 9 月 8 日:美國 CISA 把它列入「已知遭利用漏洞」清單,聯邦機關要在 9 月 11 日前處理
現在該做什麼?
- 先裝修補:照 Adobe 公告安裝 VULN-39341 修補檔
- 檢查有沒有被入侵:修補只是關上門,已經進來的人不會自己離開
- 輪替憑證:Adobe 建議先換掉加密金鑰,再換掉它保護的所有東西(管理員密碼、API 權杖、金流金鑰、資料庫密碼、SSH 金鑰等),而且要在來源端換,不是只在 Magento 裡改
- 留意異常:突然大量出現的「付款失敗通知信」值得查一下
給開發者的技術細節
Sansec 提供了幾個檢查的方向(以下指令改寫自其文章,實際判斷請以原文為準):
# 看有沒有可疑的排程與偽裝成系統程序的行程
crontab -l | grep -i gvfsd
ps -eo pid,comm,args | grep -iE 'kworker|fc-cache|chronyd'

# 看錯誤報告裡有沒有被塞進去的痕跡
grep -ril 'x_trace_' var/report/
- 偽裝的名稱會換:kworker、fc-cache、chronyd 都出現過,所以不能只用單一名稱判斷
- 把 session 改存在 Redis 或資料庫無法擋下攻擊
- 空的 crontab 也不代表乾淨,Sansec 後續更新提到,有些版本可以不靠排程自己重新啟動
我的看法
幫中小企業做網站時,電商系統是最常讓人提心吊膽的一類:它同時碰得到金流、會員資料,又常常是別人當年蓋好就放著。這次的漏洞讓我覺得,「我有定期更新」不能當成安心的理由,因為零時差本來就是補丁追不上攻擊。
如果你手上有 Magento 或 Adobe Commerce 的店,我會建議照順序做:先裝官方修補、再確認有沒有被入侵、最後輪替金鑰。尤其最後一步最容易被省略,但只裝補丁而不換金鑰,已經被偷走的東西還是可以拿來用。
名詞小辭典
- 零時差漏洞(Zero-day):廠商還沒來得及修補,就已經被拿來攻擊的漏洞。
- 遠端執行程式碼(RCE):攻擊者可以從遠端讓你的主機跑他指定的程式,通常是最嚴重的一類漏洞。
- 後門(Backdoor):駭客在主機上留的暗門,之後不必再破解一次就能回來。
- CISA KEV:美國 CISA 維護的「已知遭利用漏洞」清單,被列入代表已有人實際拿來攻擊。