觀點 · 資訊分享
Adobe Commerce 漏洞已遭攻擊:8 月就有修補,沒更新的電商站現在被盯上
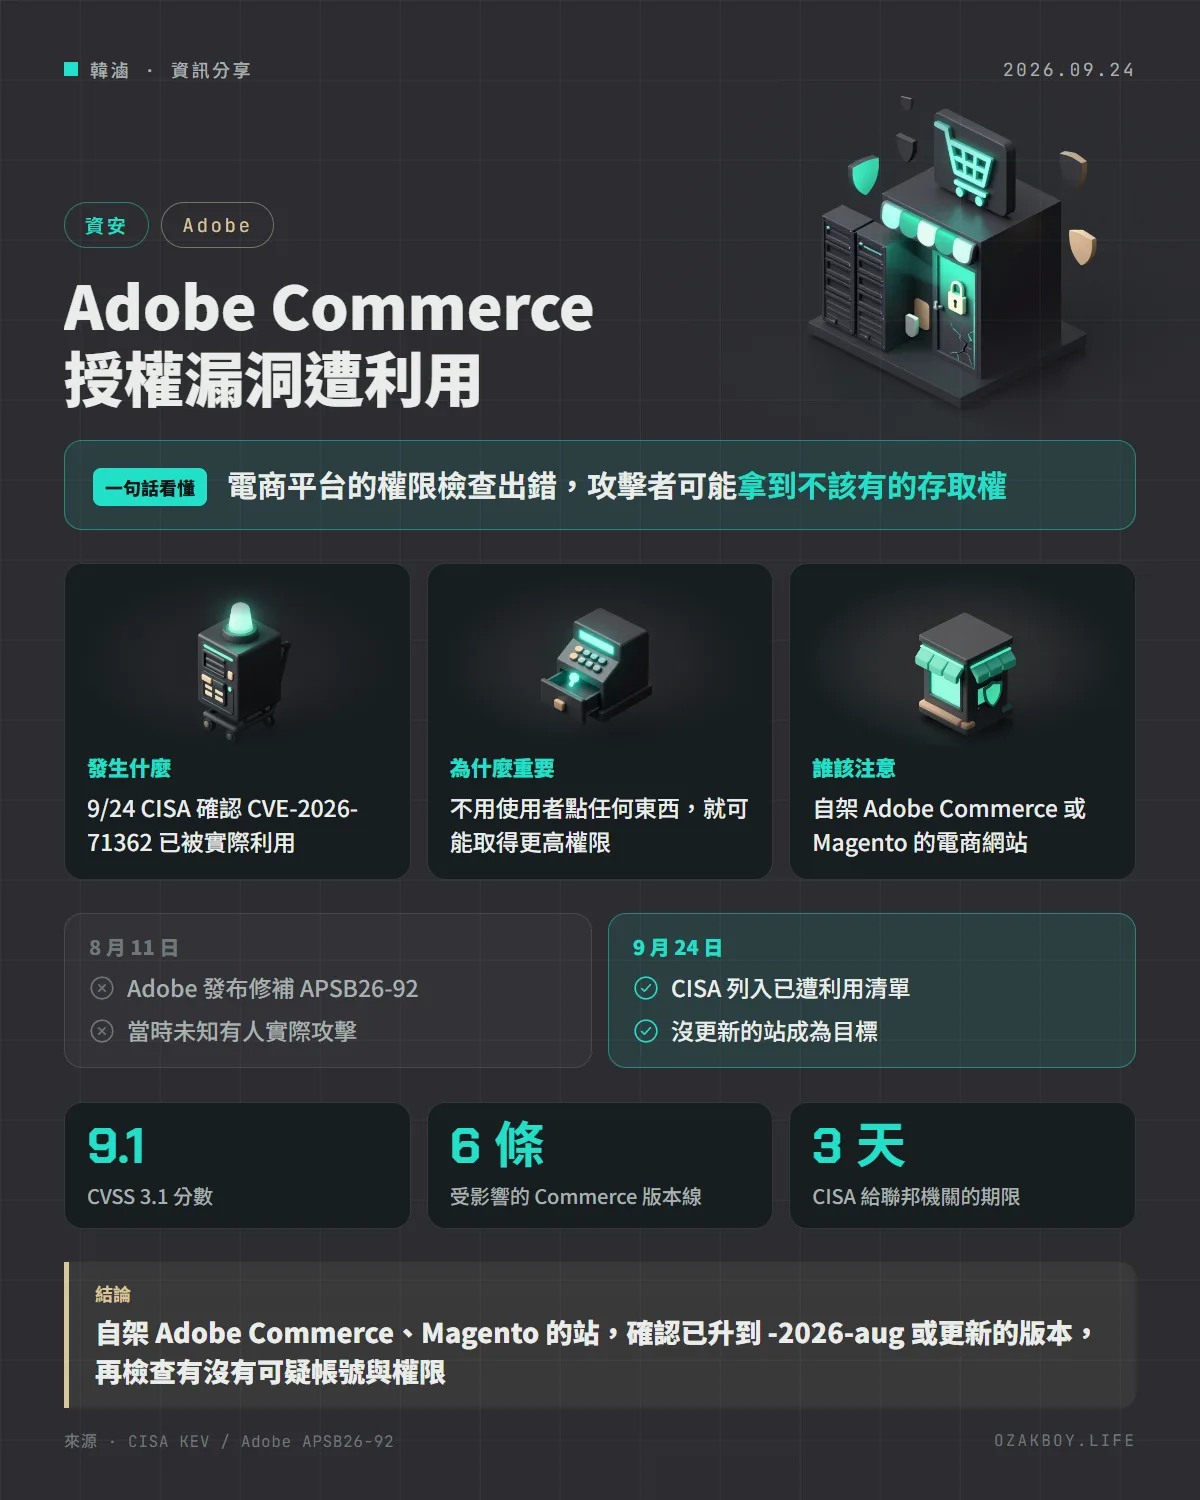
美國 CISA 把 Adobe Commerce 與 Magento 的授權漏洞 CVE-2026-71362 列入「已知遭利用」清單。Adobe 在 8 月 11 日就發了修補,CVSS 9.1,攻擊不需要使用者操作。
- 發布
- 2026-09-24
- 篇幅
- 約 4 分鐘 · 1,580 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Adobe 電商平台的授權漏洞已經被拿來攻擊,修補 8 月就有了,還沒更新的網站要馬上處理。
先用白話講:授權漏洞是什麼?
想像一間百貨公司,員工識別證分成「一般員工」和「經理」兩種,經理才能進金庫。授權就是門口警衛檢查「你有沒有資格進這扇門」。
授權漏洞就像警衛看錯了識別證,讓一般員工、甚至路人走進了只有經理能進的房間。這次的問題出在 Adobe Commerce(原名 Magento)的權限檢查,攻擊者可能因此拿到不該有的存取權。
發生什麼事
- 2026 年 8 月 11 日:Adobe 發布安全公告 APSB26-92,修補包含 CVE-2026-71362 在內的多個漏洞。當時 Adobe 表示沒有發現有人實際利用
- 2026 年 9 月 24 日:美國網路安全暨基礎設施安全局(CISA)把 CVE-2026-71362 列入「已知遭利用漏洞(KEV)」目錄,同一批還有 WSO2 的路徑穿越漏洞 CVE-2026-5430
NVD 收錄的說明是:這是一個授權錯誤,可能導致權限提升,讓攻擊者取得敏感資源的更高存取權,而且不需要使用者做任何操作。Adobe 給的 CVSS 3.1 分數是 9.1(嚴重)。
KEV 目錄要求美國聯邦機關在 9 月 27 日前處理完,也就是只給了 3 天。
哪些版本要更新
| 產品 | 受影響版本 | 修正版本 |
|---|---|---|
| Adobe Commerce | 2.4.4~2.4.9 的 -2026-jul 及更早 | 各版本線的 -2026-aug |
| Magento Open Source | 2.4.6~2.4.9 的 -2026-jul 及更早 | 各版本線的 -2026-aug |
| Adobe Commerce B2B | 1.3.3~1.5.3 的 -2026-jul 及更早 | 各版本線的 -2026-aug |
給開發者的技術細節
- 確認版本:看目前版本字尾是不是 -2026-aug 或更新;不是的話,依 Adobe 公告的安裝說明升到對應版本線的修補版
- 事後檢查:更新只能擋住之後的攻擊。如果網站在更新前就暴露在網路上,請檢查後台管理員清單、角色權限與 API 整合金鑰,有沒有出現不認識的設定或最近的異動
- 同一份 APSB26-92 還修了另外 6 個 CVE,更新一次就能一起處理
我的看法
這次最值得注意的不是漏洞本身,而是時間差:修補 8 月中就出了,一個半月後才被確認遭到攻擊。代表攻擊者專挑「有修補但沒人去更新」的網站下手。
台灣中小企業的電商站,很多是外包做完就沒人維護,主機上跑的還是好幾版前的程式。如果你手上有客戶在用 Magento 或 Adobe Commerce,現在就是聯絡他們排更新的好時機;如果合約裡沒寫維護,也可以趁這次把「定期安全更新」談進去,對雙方都比較有保障。
名詞小辭典
- CVE:漏洞的國際編號,每個公開的漏洞都有一個,方便大家指稱同一個問題。
- CVSS:漏洞嚴重程度的評分,滿分 10 分,9 分以上屬於「嚴重」。
- CISA KEV:美國 CISA 維護的「已確認遭實際利用」漏洞清單。
- 權限提升:攻擊者從低權限變成高權限,能做原本做不到的事。
資料來源
常見問題
我用的是 Magento Open Source,也有影響嗎?
有。Adobe 公告列出 Magento Open Source 2.4.6 到 2.4.9 的 -2026-jul 及更早版本都受影響,要更新到對應的 -2026-aug 版本。
CISA KEV 是什麼?
美國網路安全暨基礎設施安全局維護的一份清單,只收「已確認被實際用來攻擊」的漏洞。被列進去,代表這已經不是理論上的風險。
已經更新了,還需要做什麼?
建議回頭檢查後台有沒有不認識的管理員帳號、權限被改動、或多出來的 API 金鑰,因為更新前就被入侵的話,更新本身不會把攻擊者趕出去。
接著讀
全部觀點 →Citrix NetScaler 一週內第二個已遭利用漏洞:上週剛修完的版本,這次還要再升一次CISA 把 Citrix NetScaler ADC 與 Gateway 的新漏洞 CVE-2026-88779 列入已遭利用清單,攻擊者不用登入就能讓設備停擺。修補版本比上週 CVE-2026-88771 的修補版還新,上週剛升級的人也要再升一次。閱讀 →客服系統 Zammad 兩個漏洞被列入「已遭利用」清單,但原廠說其中一個還無法確認美國 CISA 把開源客服工單系統 Zammad 的兩個漏洞列入已遭利用清單,兩者串起來可能從遠端一路拿到 root。原廠說第一個只影響已停止支援的 6.5 以前版本,第二個目前還無法確認範圍,建議先升到 7.2.0。閱讀 →FortiMail 郵件閘道 9.8 分漏洞已遭利用:不用登入就能寫檔,CISA 當天列入清單Fortinet 公布 FortiMail 重大漏洞 CVE-2026-104286,攻擊者不必登入,就能透過特製的網路請求在設備上寫入任意檔案,官方確認已遭實際利用。用 FortiMail 的單位要立刻升級或先關掉 IBE 功能。閱讀 →