觀點 · 資訊分享
MikroTik 路由器 SSH 漏洞被 CISA 列管:不用密碼就能下指令,SSH 對外開的先關
CISA 把 MikroTik RouterOS 的 SSH 漏洞 CVE-2026-67279 列入已知遭利用清單:未登入的連線也能送出指令、改寫檔案,還能和另一個漏洞串成完整接管。修正版本是 6.49.21、7.23.4、7.24.2 起。
- 發布
- 2026-09-26
- 篇幅
- 約 4 分鐘 · 1,895 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
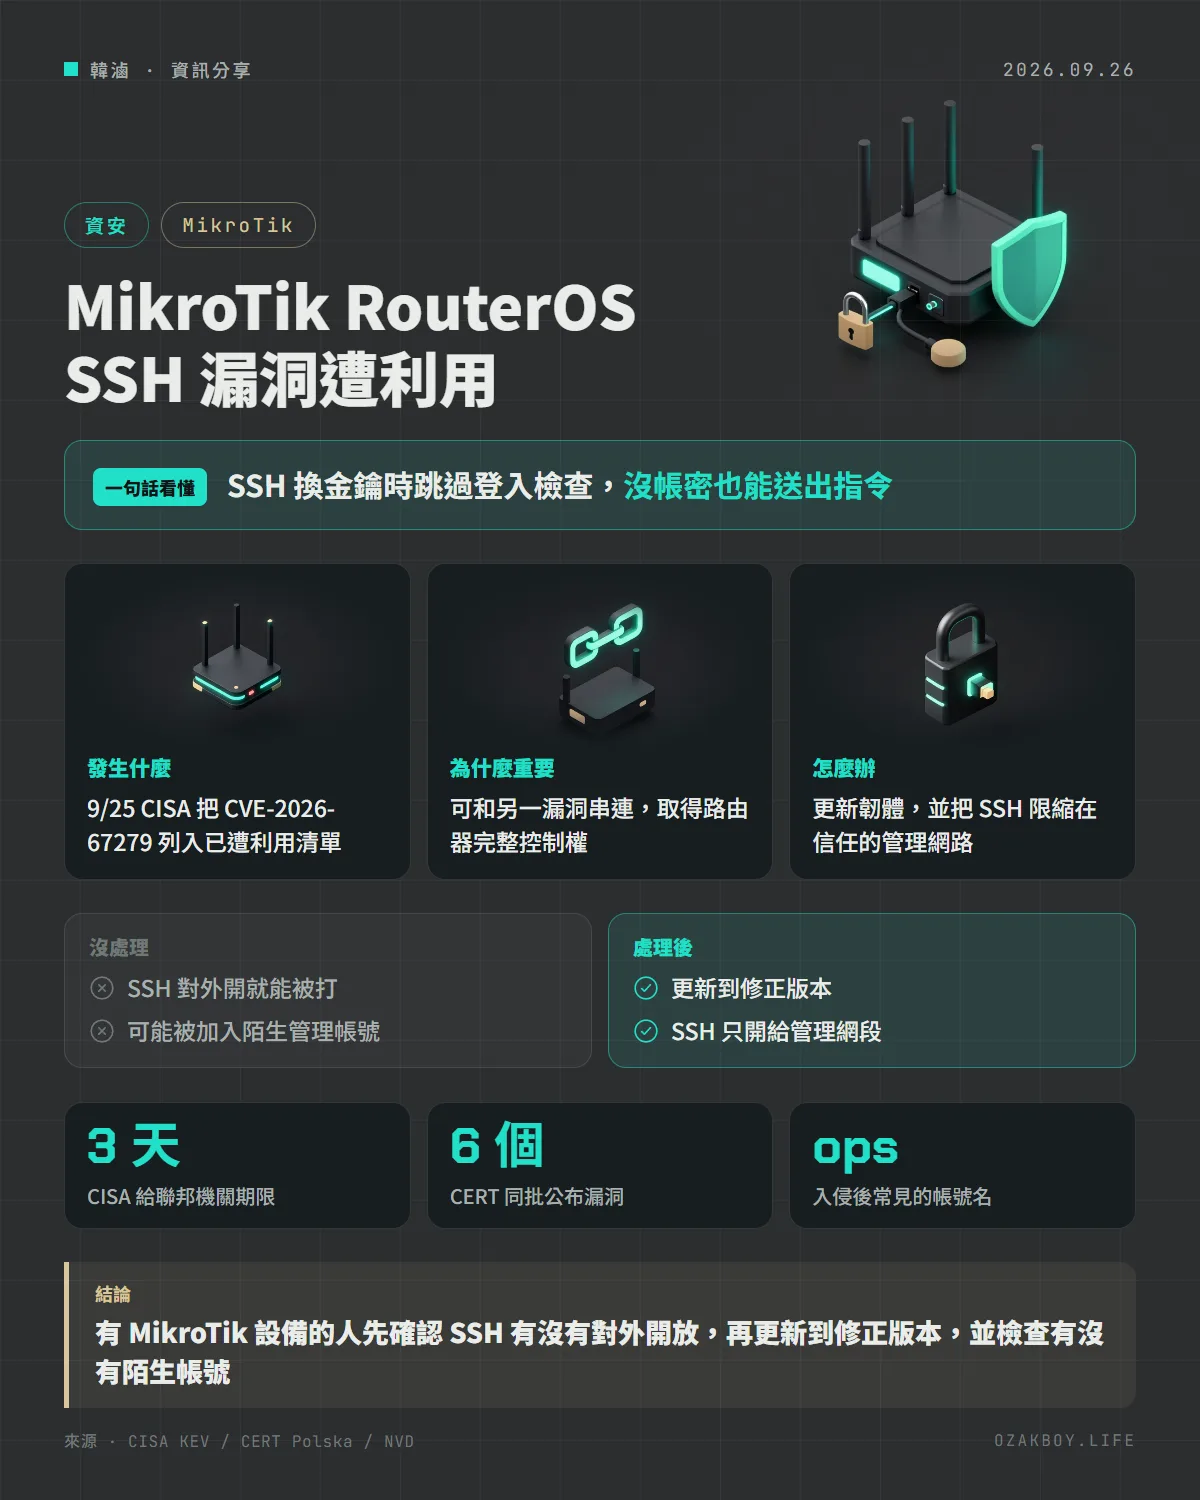
一句話看懂:MikroTik 路由器的 SSH 有個漏洞,沒帳號密碼也能送指令,已經被拿來攻擊;SSH 有對外開放的設備要優先處理。
先用白話講:這個漏洞是什麼?
SSH 是管理員遠端登入設備、輸入指令用的「後門鑰匙孔」,正常情況下一定要先驗證帳號密碼或金鑰才能進去。
這次的問題像是大樓管理員的交接漏洞:訪客說「我要換一張新的通行證」,管理員忙著換證,卻忘了先確認這個人到底有沒有登記過,換完就放他進去了。RouterOS 的 SSH 在用戶端要求「重新交換金鑰」之後,沒有檢查使用者是否登入過,就直接進入可以下指令的狀態。
發生什麼事
- 9 月 5 日:波蘭國家資安中心 CERT Polska 公布 MikroTik RouterOS 的 6 個漏洞,並警告其中已有漏洞遭到實際利用,攻擊對象是 SSH 可從網際網路連到的設備
- 9 月 25 日:美國 CISA 把其中的 CVE-2026-67279 列入「已知遭利用漏洞(KEV)」目錄,並給聯邦機關 3 天處理
NVD 的說明指出,未登入的用戶端可以開啟工作階段並送出執行指令,在受影響的版本上能建立、覆寫、重建 RouterOS 管理的檔案,包含帶有設定與診斷資料的支援檔。CISA 也註明,這個漏洞可以和 CVE-2026-86060 串連利用。
哪些版本要更新
| 版本線 | 受影響 | 修正版本 |
|---|---|---|
| RouterOS 6(長期支援) | 6.49.21 以前 | 6.49.21 |
| RouterOS 7(長期支援) | 7.23.4 以前 | 7.23.4(建議 7.23.6) |
| RouterOS 7(穩定版) | 7.24.2 以前 | 7.24.2(建議 7.24.3) |
CERT Polska 指出,7.23.4 與 7.24.2 對同批的 CVE-2026-67278 修補不完整,所以 7.x 的用戶最好直接升到 7.23.6 或 7.24.3 以上。
給開發者的技術細節
CERT Polska 給的處理建議:
- 還沒更新前:把 SSH、WWW/WWW-SSL 與頻寬測試服務限制在信任的管理網路,避免對不信任的主機使用
/system ssh與ssh-exec - 更新後要檢查:有沒有陌生的使用者、腳本、排程工作、代理伺服器與通道
- 入侵跡象:紀錄裡登入失敗後緊接著新增 SSH 使用者、出現名為
ops的高權限帳號;也可以用/system/device-mode/print查看是否有 Flagged 標記,但沒有標記不代表一定安全 - 確定被入侵:隔離設備、先保存紀錄和設定,再恢復原廠設定,用可信任的設定重建,不要直接還原整份備份,並更換所有密碼與金鑰
我的看法
MikroTik 價格親民、功能強,不少小公司、工作室,甚至自架服務的玩家都在用。問題是這類設備裝好之後常常就沒人再登入,韌體停在好幾版前,SSH 為了遠端方便也直接開在外網。
我的建議很簡單:路由器的管理介面(SSH、網頁後台)原則上不要對網際網路開放,要遠端管理就先連 VPN 再進去。這次更新完,也順手把管理帳號清點一遍,看到不認識的帳號就當作已經出事處理。
名詞小辭典
- RouterOS:MikroTik 路由器與交換器使用的作業系統。
- SSH:加密的遠端登入協定,管理員用它從遠端輸入指令。
- 漏洞串連(Chaining):把兩個以上的漏洞接起來用,達成單一漏洞做不到的效果,例如完整接管設備。
- CISA KEV:美國 CISA 維護的「已確認遭實際利用」漏洞清單。