觀點 · 資訊分享
Android「進階保護」再加 6 項防護:鎖定時 USB 只充電,入侵紀錄加密保存 12 個月
Google 為 Android 的進階保護模式加入 6 項新功能,包括手機鎖定時新接的 USB 預設只能充電、可選擇開啟的入侵紀錄,以及在 Chrome 關掉 WebGPU。多數功能需要 Android 17,部分只限特定機型。
- 發布
- 2026-10-02
- 篇幅
- 約 4 分鐘 · 1,576 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
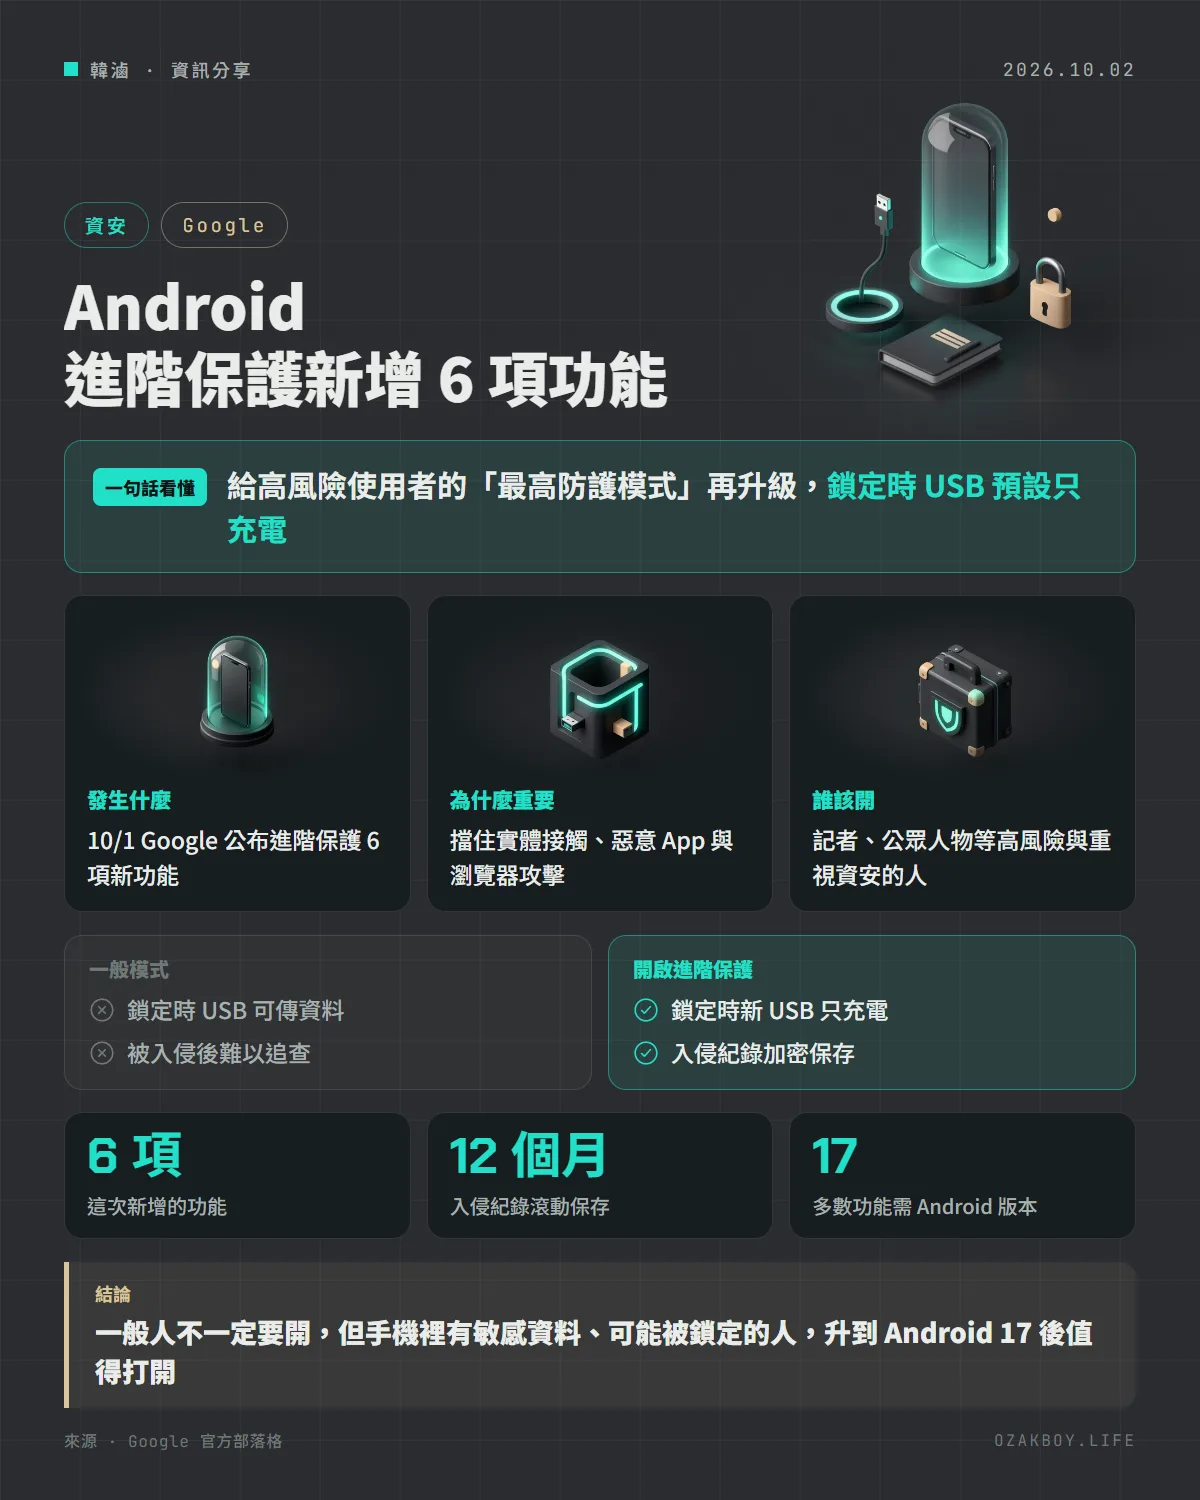
一句話看懂:Google 替 Android 的「進階保護」最高防護模式加入 6 項新功能,從 USB、App 權限到瀏覽器都多上一道鎖。
先用白話講:進階保護是什麼?
一般家裡的門只有一道鎖,夠用了。但如果你是銀樓老闆,可能會再加鐵捲門、監視器、保全系統,雖然進出麻煩一點,但安全很多。
Android 的進階保護(Advanced Protection)就是手機的「銀樓模式」。打開之後,系統會一口氣啟用一系列比較嚴格的設定,犧牲一點便利性,換取更高的安全性。它從 Android 16 開始提供,官方說它是為高風險、易受攻擊與重視資安的使用者設計,民選官員、記者、公眾人物都是常被鎖定的對象。
發生什麼事
Google 在 10 月 1 日公布進階保護的 6 項新功能:
- 入侵紀錄(Intrusion Logging):把資安與網路事件做成鑑識紀錄,端對端加密後存在雲端,只有本人能看,滾動保存 12 個月後自動刪除;要另外手動開啟
- USB 保護:手機鎖定時,新接上的 USB 連線預設只能充電;原本已連著的不受影響。限 Pixel 6 以後與部分 Android 17 機型
- 無障礙服務保護(Android 17):只有被歸類為「無障礙工具」的已驗證 App 才能使用無障礙服務權限
- 關閉 WebGPU(Android 17):在 Chrome 裡停用 WebGPU,減少從瀏覽器下手的攻擊面
- 驗證失敗鎖定:在設定或受保護的 App 裡多次驗證失敗,手機會完全鎖住;限部分 Android 17 機型
- 查看支援的 App:新的設定頁列出哪些 App 會讀取你的進階保護狀態
為什麼這些功能有用?
| 新功能 | 擋的是哪種攻擊 |
|---|---|
| USB 保護 | 手機被拿走後,接上鑑識或破解設備讀資料 |
| 無障礙服務保護 | 惡意 App 濫用無障礙權限偷看螢幕、代替你點擊 |
| 關閉 WebGPU | 透過網頁觸發瀏覽器漏洞 |
| 入侵紀錄 | 事後追查手機有沒有被入侵、怎麼被入侵 |
給開發者的技術細節
- 多數新功能需要 Android 17;USB 保護與驗證失敗鎖定只在部分 Android 17 機型提供
- 已經開啟進階保護的使用者,新功能到位時會收到通知;入侵紀錄仍要自己去設定頁打開
- App 開發者注意:如果你的 App 用到無障礙服務(例如自動化工具),在開啟進階保護的手機上可能拿不到權限,要確認是否符合「無障礙工具」分類
- 網頁開發者若有用 WebGPU 的功能,在這些使用者的 Chrome 上要有退回一般繪圖方式的處理
- App 可以偵測使用者是否開啟進階保護,自行加強防護
我的看法
很多人覺得手機資安是大公司或政治人物的事,但接案時也常遇到老闆的手機裡就是公司全部帳號的登入入口。USB 保護這種功能很實在:手機遺失或被短暫拿走時,最怕的就是被接上設備直接讀資料。
對開發者來說,比較要留意的是相容性。像無障礙權限、WebGPU 這類功能,一般測試環境不會開進階保護,所以出問題時很難發現。如果你的客戶裡有高風險族群,測試清單可以加一項「開啟進階保護後 App 還正常嗎」。
名詞小辭典
- 端對端加密:只有資料的擁有者能解開,中間經手的伺服器都看不到內容。
- 無障礙服務(AccessibilityService):Android 給輔助工具用的權限,能讀取畫面內容、代替使用者操作,所以也常被惡意 App 濫用。
- WebGPU:讓網頁直接使用顯示卡運算的新技術,功能強大但也增加攻擊面。
- 鑑識紀錄:事後調查用的系統事件紀錄,可以拼湊出入侵經過。
資料來源
常見問題
進階保護是什麼?一般人需要開嗎?
它是 Android 的最高防護模式,從 Android 16 開始提供,會用一些犧牲便利性的設定換取更高安全性。官方說它是為高風險、易受攻擊與重視資安的使用者設計;一般使用者保持系統更新通常就夠,但想要更高保護也可以開。
入侵紀錄會不會被 Google 看到?
官方說明紀錄是端對端加密後存在雲端,只有使用者本人能存取,保存 12 個月後自動刪除。這個功能預設不開,要在進階保護設定頁另外手動開啟。
開了 USB 保護會影響充電嗎?
手機鎖定時,新接上的 USB 連線預設只充電、不傳資料;原本已經連著的不會中斷。官方也提醒,因為各家硬體不同,鎖定狀態下的充電速度等功能可能受影響。
接著讀
全部觀點 →三個國家網域註冊局被入侵:攻擊者改 DNS 騙到 Google 等網站的 HTTPS 憑證,Chrome 緊急封鎖Google 揭露 .gh、.sl、.as 三個國家頂級網域的註冊局遭入侵,攻擊者竄改 DNS 後,替 Google 與其他大型網站申請到未經授權的 HTTPS 憑證。Chrome 已用 CRLSets 封鎖,網域擁有者則該檢查憑證透明度紀錄、設定 CAA。閱讀 →AWS 公布 Continuum 自動找漏洞、自己寫修補:920 題測試修好 89%,比前紀錄多 23 分AWS 安全團隊介紹 Continuum,一套能自己找出原始碼漏洞、寫出攻擊驗證、再產生修補程式的多代理系統。在 920 題的 CyberGym-E2E 測試中,端對端成功率 89.0%,比先前公開最高的 65.9% 多出 23.1 個百分點。閱讀 →Citrix NetScaler 一週內第二個已遭利用漏洞:上週剛修完的版本,這次還要再升一次CISA 把 Citrix NetScaler ADC 與 Gateway 的新漏洞 CVE-2026-88779 列入已遭利用清單,攻擊者不用登入就能讓設備停擺。修補版本比上週 CVE-2026-88771 的修補版還新,上週剛升級的人也要再升一次。閱讀 →