觀點 · 資訊分享
AWS KMS 支援後量子金鑰交換 ML-KEM:三種規格到位、私鑰不出 HSM,防的是「先錄下來以後再解」
AWS 在 10 月 26 日宣布 KMS 支援 NIST FIPS 203 的後量子金鑰封裝機制 ML-KEM,提供 512、768、1024 三種規格。公鑰可匯出給對方本機封裝,私鑰只留在 FIPS 140-3 Level 3 的 HSM 裡。中東兩區與中國區以外全面開放。
- 發布
- 2026-10-27
- 篇幅
- 約 4 分鐘 · 2,014 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
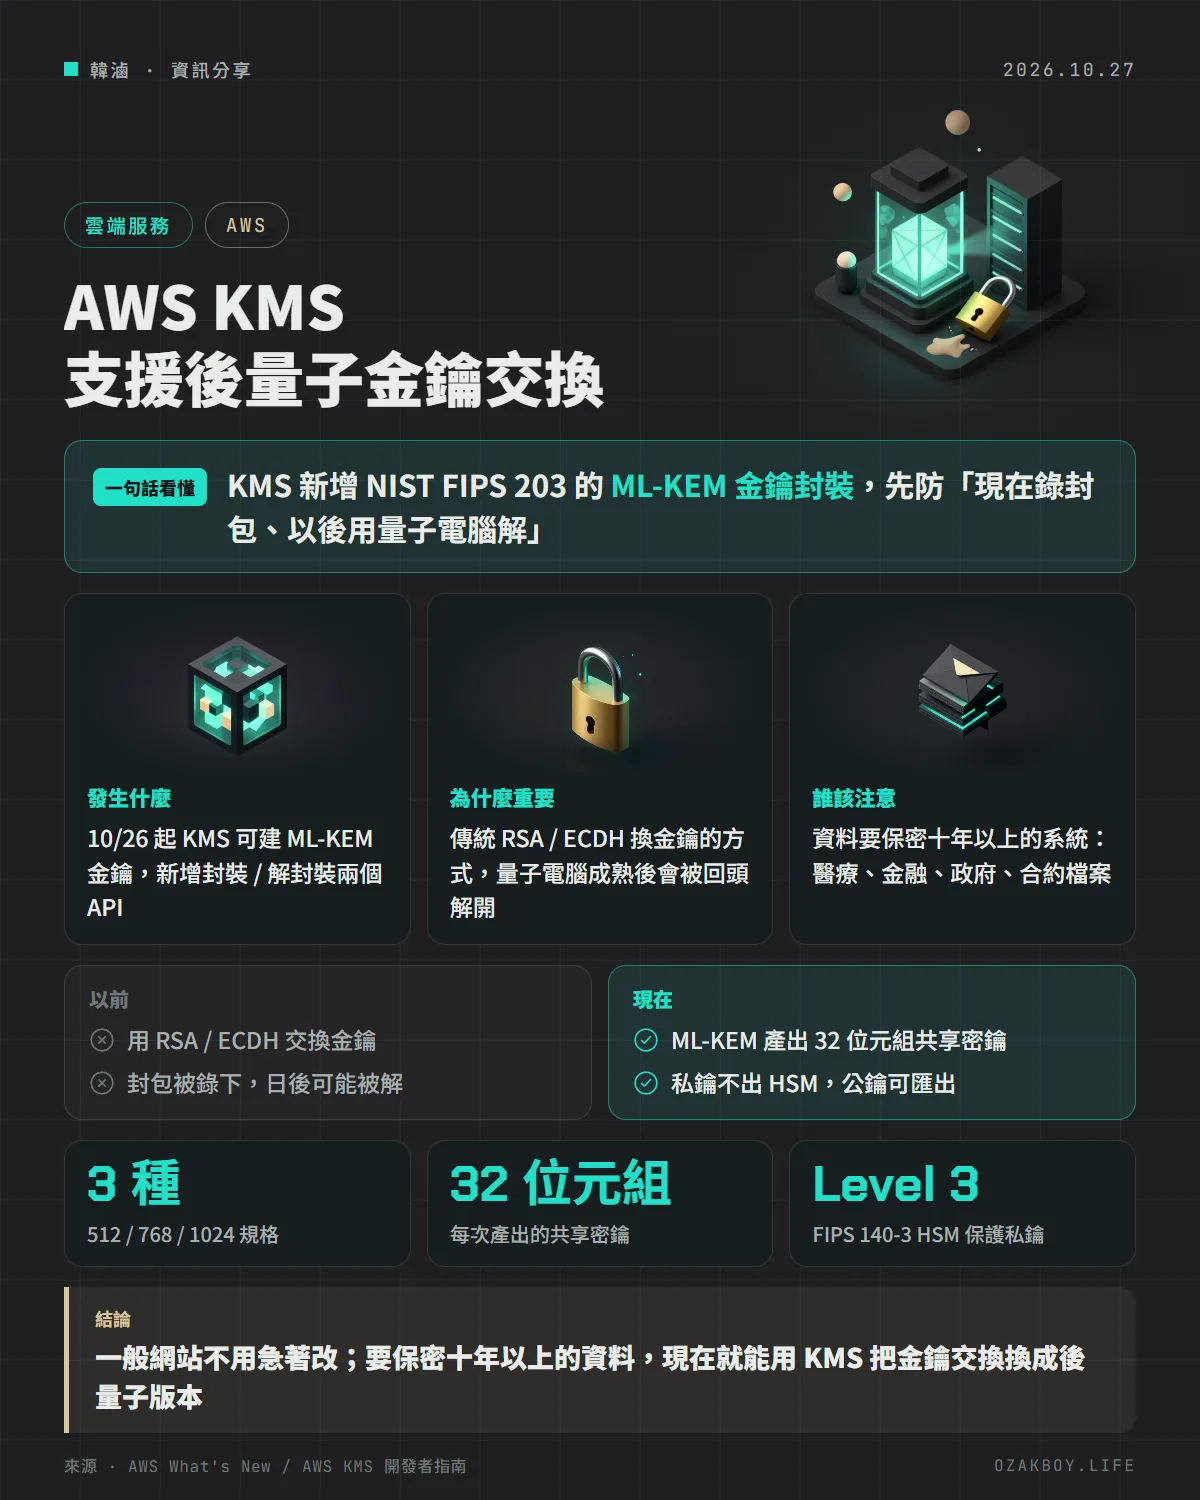
一句話看懂:AWS 的金鑰管理服務 KMS 從 10 月 26 日起支援後量子金鑰封裝機制 ML-KEM,三種規格一次到位,私鑰留在硬體安全模組裡;它要防的是「攻擊者今天先把加密封包錄下來,等量子電腦成熟再回頭解開」。
先用白話講:金鑰封裝是什麼?為什麼要「後量子」?
兩台電腦要加密通訊,得先談好一把共用的密鑰。傳統做法像是寄一個用對方掛鎖鎖住的盒子:RSA、Diffie-Hellman、ECDH 都是這一類。問題是,這些掛鎖的數學原理,理論上會被夠強的量子電腦撬開。
更麻煩的是,攻擊者不用現在就有量子電腦。他可以今天先把你的加密封包全部錄下來,等十年後電腦夠強再回頭解。這叫「harvest now, decrypt later」,對需要長期保密的資料是真實威脅。
ML-KEM 是美國標準局 NIST 在 FIPS 203 定義的新掛鎖,用的是「格」這種量子電腦也啃不動的數學問題。「KEM」是金鑰封裝機制的縮寫,意思是用對方的公鑰把一把隨機密鑰「封」起來送過去。
發生什麼事
AWS 在 10 月 26 日的 What’s New 公告:
- AWS KMS 支援 ML-KEM,FIPS 203 定義的三種規格 ML-KEM-512、ML-KEM-768、ML-KEM-1024 全部提供
- 新增兩個 API:Encapsulate 用公鑰產出一把隨機的 32 位元組共享密鑰與對應的密文;Decapsulate 用私鑰從密文還原同一把密鑰
- 私鑰保存在 FIPS 140-3 Level 3 驗證的硬體安全模組(HSM)裡,不會離開 KMS
- 公鑰可用 GetPublicKey 匯出,交給合作夥伴、客戶端程式或外部系統,用 AWS-LC、OpenSSL、Bouncy Castle 這類函式庫在本機完成封裝
- 可用區域:KMS 有提供服務的區域都支援,例外是中東(阿聯)、中東(巴林)與中國區
AWS 公告也點名 NIST IR 8547 的規劃:ML-KEM 就是要接替 DH / ECDH 金鑰協商與 RSA 金鑰傳輸。
跟以前比差在哪?
| 傳統做法 | ML-KEM on KMS | |
|---|---|---|
| 金鑰交換演算法 | RSA 金鑰傳輸、DH / ECDH | ML-KEM(FIPS 203) |
| 量子電腦威脅 | 封包錄下來,日後可能被解 | 目前認為量子電腦也難以破解 |
| 私鑰位置 | 看你怎麼存 | 留在 FIPS 140-3 Level 3 HSM |
| 對方需要什麼 | 支援同一套演算法 | 拿到你的公鑰與一個支援 ML-KEM 的函式庫即可 |
給開發者的技術細節
依 KMS 開發者指南,流程長這樣:
- 呼叫
CreateKey,KeyUsage設為ENCAPSULATE_DECAPSULATE,key spec 選ML_KEM_512、ML_KEM_768或ML_KEM_1024 - 用
GetPublicKey匯出公鑰給對方;AWS 強烈建議先驗證公鑰確實來自預期的對象再用 - 對方呼叫 KMS 的
Encapsulate(或在本機用函式庫),拿到 32 位元組的共享密鑰與密文,把密文傳回來 - 你呼叫
Decapsulate,用私鑰還原出同一把共享密鑰,之後拿它做對稱加密
同一份指南也提到 KMS 另外支援 ML-DSA(FIPS 204)做後量子數位簽章:要簽章用 ML-DSA,要換金鑰用 ML-KEM。
我的看法
我幫中小企業做的網站,絕大多數資料沒有「十年後被解開也會出事」的等級,這種案子不用急著動,等 TLS 與瀏覽器生態系自己升級就好。
但接案時偶爾會碰到合約、醫療或財務文件這種要放很久的資料。以前客戶問「量子電腦來了怎麼辦」,我只能說「等標準成熟」;現在 AWS 把它做成兩個 API,至少有一個具體可以報價、可以寫進規格書的答案。要注意的是,後量子演算法的金鑰與密文都比傳統的大,對接時先確認對方的函式庫支援哪一種規格,別一開始就選最大的。
名詞小辭典
- 後量子密碼(PQC):設計來抵抗量子電腦攻擊的加密演算法,不需要量子電腦就能跑。
- KEM(金鑰封裝機制):用對方公鑰把一把隨機密鑰封起來送過去的方法,取代傳統的金鑰交換。
- HSM(硬體安全模組):專門保管金鑰的硬體,金鑰在裡面運算、不會以明文離開。
- FIPS 203 / 204:NIST 在 2024 年定案的後量子標準,203 是 ML-KEM、204 是 ML-DSA 簽章。