觀點 · 資訊分享
Chrome 156 一次修 21 個安全漏洞:1 個嚴重、19 個高風險,記得按「重新啟動」
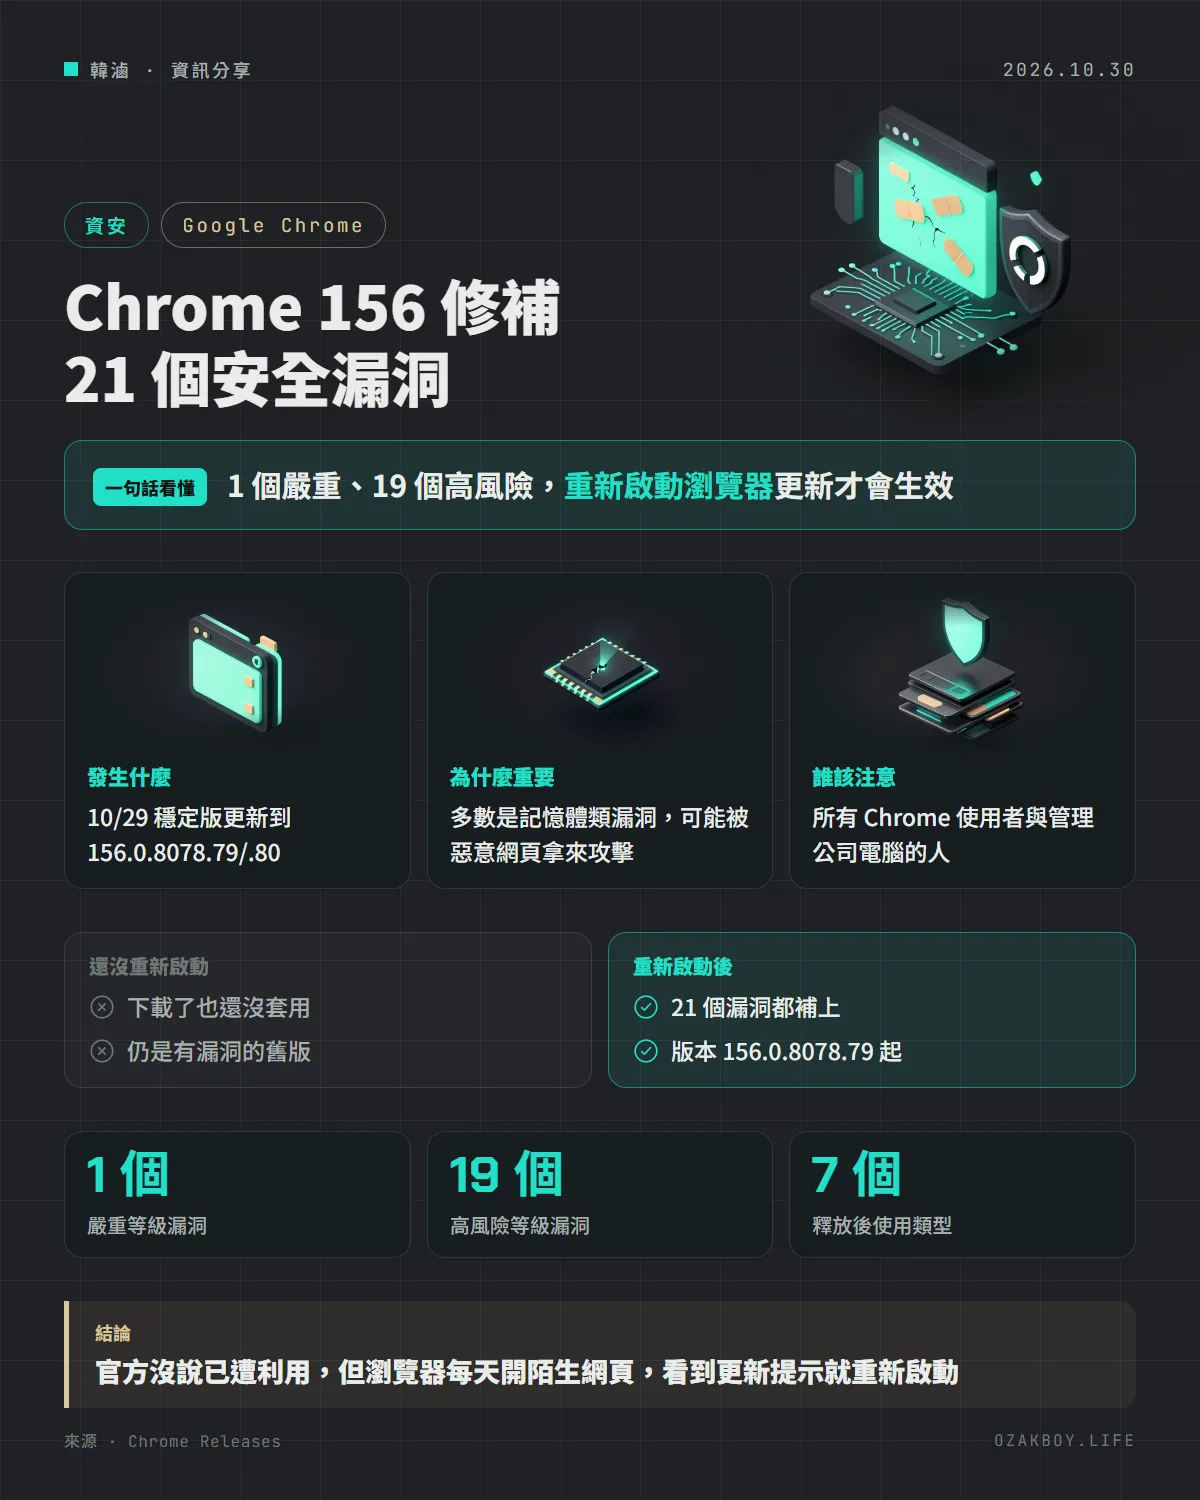
Google 推出 Chrome 156 穩定版(156.0.8078.79/.80),一次修補 21 個安全漏洞,其中 1 個是嚴重等級的 MediaStream 記憶體損毀。官方沒有提到已遭利用,但更新要重新啟動瀏覽器才會生效。
- 發布
- 2026-10-30
- 篇幅
- 約 3 分鐘 · 1,511 字
- 結構
- 7 節 + 3 題常見問題
- 標籤
一句話看懂:Chrome 156 一次修補 21 個安全漏洞,其中 1 個是嚴重等級,更新後要重新啟動瀏覽器才算真的補好。
先用白話講:瀏覽器漏洞是什麼?
瀏覽器每天都在幫你打開陌生人寫的網頁,就像一位收發室人員每天拆開成百上千個不認識的包裹。如果拆包裹的流程有漏洞,某個特製的包裹就可能趁機做壞事,例如讓收發室人員把不該給的東西交出去。
瀏覽器安全更新就是把拆包裹的流程補強。差別在於:新流程要等收發室「換班」(也就是重新啟動瀏覽器)才會開始用。
發生什麼事
Google 在 10 月 29 日發布 Chrome 穩定版與延伸穩定版更新:
- Windows、Mac:156.0.8078.79/.80
- Linux:156.0.8078.79
- 一共 21 個安全修補,會在接下來幾天到幾週陸續推送
依官方列表自行分類:
| 等級 | 數量 | 代表項目 |
|---|---|---|
| 嚴重(Critical) | 1 | MediaStream 記憶體損毀(CVE-2026-76024) |
| 高(High) | 19 | FileSystem、V8、Skia、Blink 等元件 |
| 中(Medium) | 1 | FileSystem 越界讀取 |
官方公告沒有提到任何漏洞已遭實際利用。
這次的漏洞長什麼樣子
依官方列表自行統計,21 個裡面:
- 記憶體損毀:9 個,例如 MediaStream、Autofill、Network、DOM
- 釋放後使用(Use after free):7 個,例如 FileSystem、Input、Blink、Skia
- 輸入驗證不當:3 個,包含 JavaScript 引擎 V8
- 整數溢位、越界讀取各 1 個
其中 12 個由 Google 內部發現,其餘 9 個來自外部研究人員回報。官方照例先限制漏洞細節,等多數使用者更新後才公開。
給開發者與 IT 的技術細節
- 確認版本:網址列輸入
chrome://settings/help,或在指令列執行google-chrome --version(Linux) - 企業環境可以透過 Chrome 的管理政策設定重新啟動提醒與期限,細節請查 Chrome Enterprise 的政策文件
- 用 Electron、Puppeteer、Playwright 內建 Chromium 的專案,修補要等上游套件跟進新版 Chromium,記得追蹤相依套件的更新
我的看法
這次沒有已遭利用的漏洞,算是「例行但不能拖」的更新。真正的風險通常不是沒下載,而是下載了卻一直沒重新啟動:很多人瀏覽器分頁一開就是好幾週,右上角的更新提示亮了也不理,等於修補一直擺在那裡沒用。
幫客戶維護辦公室電腦時,我會建議直接用群組原則設定重新啟動期限,比一台一台提醒有效。至於自己寫爬蟲或自動化測試、用 Puppeteer 這類工具的人,別忘了內建的 Chromium 也是瀏覽器,一樣要跟著升級。
名詞小辭典
- CVE:漏洞的國際統一編號,方便大家指稱同一個漏洞。
- 穩定版(Stable):一般使用者用的正式版 Chrome;延伸穩定版則是給企業、更新節奏較慢的版本。
- 釋放後使用(Use after free):程式把一塊記憶體還回去後又繼續使用它,攻擊者可能趁機塞入惡意資料。
- Chromium:Chrome 背後的開源專案,Edge、Brave 等瀏覽器也建立在它上面。
資料來源
常見問題
怎麼確認我的 Chrome 已經更新?
在網址列輸入 chrome://settings/help,Chrome 會自動檢查更新。版本號是 156.0.8078.79 或更新就代表已修補;畫面出現「重新啟動」按鈕的話,要按下去才會生效。
這些漏洞已經被駭客利用了嗎?
Google 這次的公告沒有提到任何漏洞已遭實際利用。不過漏洞細節通常會在多數使用者更新後才公開,越早更新越安全。
我用 Edge、Brave 這類瀏覽器也要注意嗎?
它們同樣建立在 Chromium 上,通常會跟進修補,但時間各家不同。官方公告只談 Chrome,其他瀏覽器請看各自的更新說明。
接著讀
全部觀點 →Chrome 153 一次修 230 個漏洞:其中 V8 漏洞已遭攻擊,Edge 等 Chromium 瀏覽器也要更新Google 推出 Chrome 153 穩定版,一次修補 230 個安全問題,並證實 V8 引擎的 CVE-2026-87491 已有攻擊程式在外流傳。美國 CISA 隔天把它列入已遭利用漏洞清單,Chrome、Edge 這類 Chromium 瀏覽器都該盡快更新。閱讀 →Chrome 152 穩定版一次修 327 個安全漏洞:10 個最嚴重、61 個高風險,請確認瀏覽器已更新Chrome 官方在 8 月 25 日把 152 版升到穩定版,公告寫明含 327 個安全修復。依條目統計,嚴重 10 個、高風險 61 個,其中 299 個是 Google 自家回報;公告未標示已遭利用。閱讀 →Chrome 150 正式版一次修 433 個資安漏洞:20 個是最嚴重等級,記得更新並重啟瀏覽器Google 在 6/30 把 Chrome 150 升為穩定版,官方公告寫明這次更新包含 433 個資安修補,其中 20 個是 Critical(嚴重)、88 個 High(高)。電腦與手機版都要確認有沒有更新到。閱讀 →