觀點 · 資訊分享
Chrome 157 修補已遭利用的零時差漏洞:從回報到釋出只隔 3 天,Edge、Opera 使用者也要留意
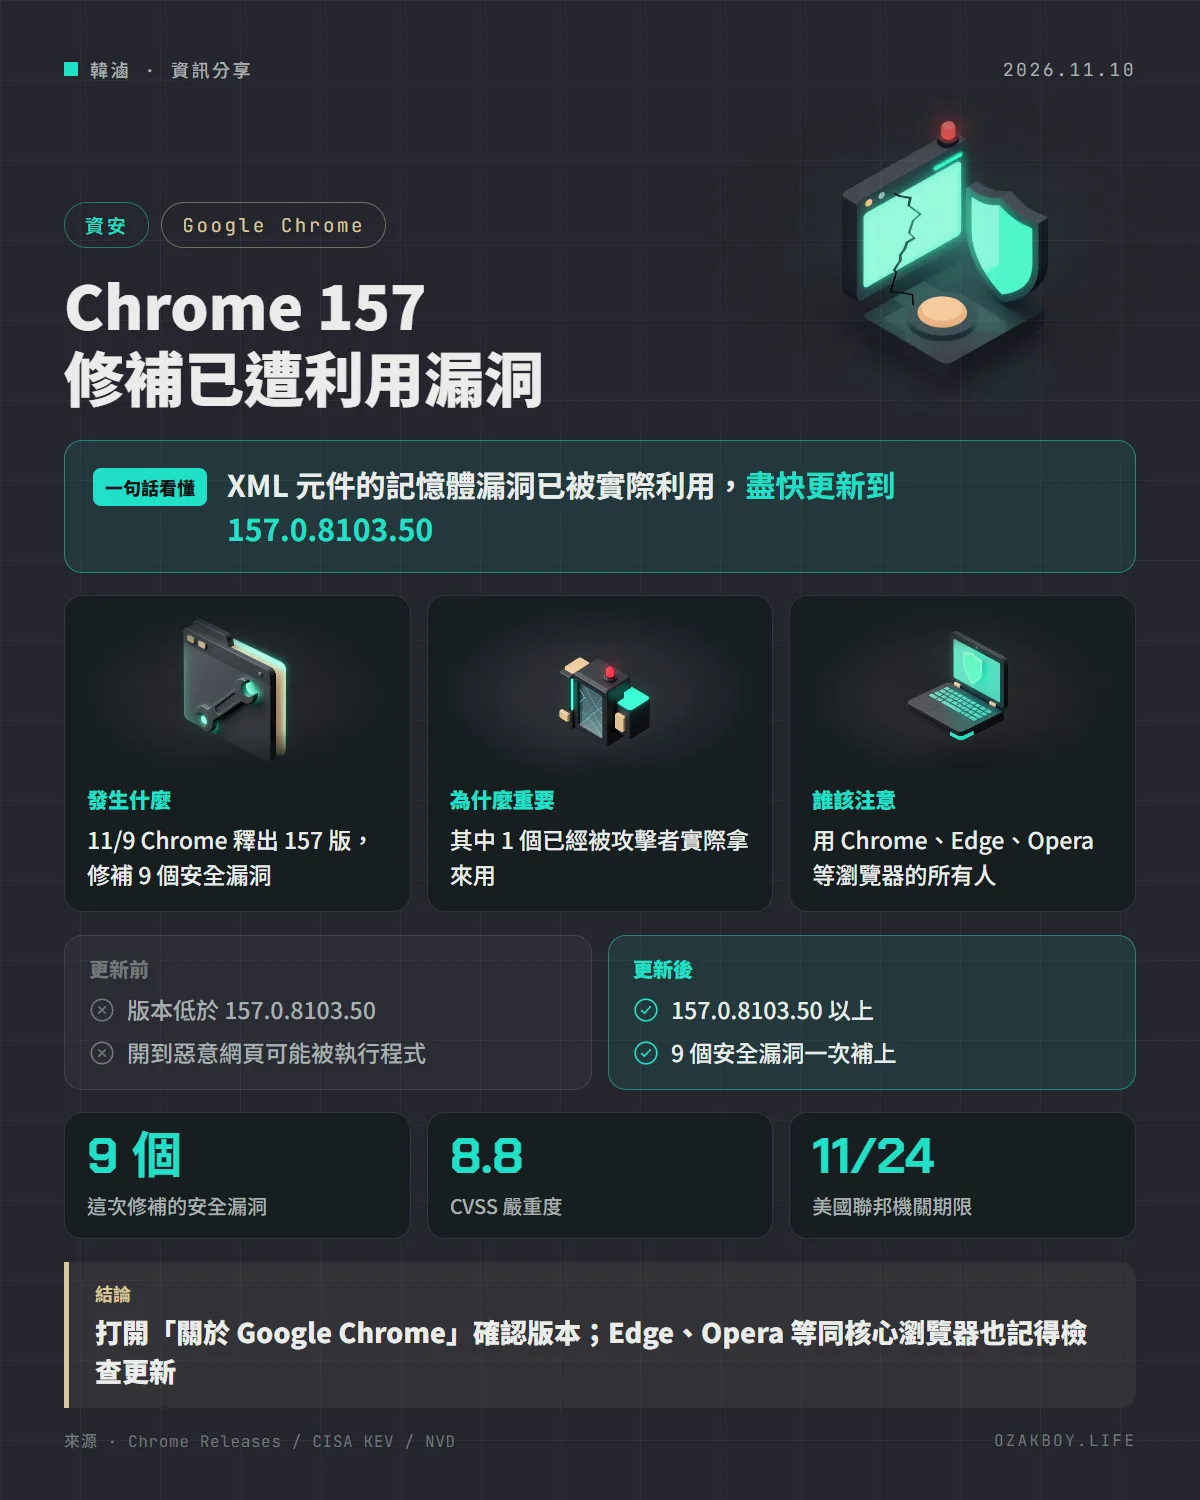
Google 釋出 Chrome 157.0.8103.50,一次修補 9 個安全漏洞,其中 CVE-2026-125350 已經有人實際拿來攻擊。CISA 在 11 月 10 日把它列入已遭利用漏洞清單,並點名 Edge、Opera 等同核心瀏覽器也可能受影響。
- 發布
- 2026-11-10
- 篇幅
- 約 4 分鐘 · 1,856 字
- 結構
- 7 節 + 4 題常見問題
- 標籤
一句話看懂:Chrome 釋出 157 版修補 9 個安全漏洞,其中一個已經被拿來攻擊,所有用 Chrome 系瀏覽器的人都該盡快更新。
先用白話講:零時差漏洞是什麼?
想像你家門鎖有個設計瑕疵,鎖廠還沒發現,小偷卻已經知道怎麼開。這種「廠商還來不及修,壞人已經在用」的漏洞,就叫零時差漏洞。
這次出問題的地方,是 Chrome 處理 XML(一種資料格式)的元件。漏洞類型叫 use-after-free:程式把一塊記憶體還回去之後,又繼續拿來用。就像退房之後還拿著舊房卡進門,裡面已經換人住了——攻擊者可以搶先「住進去」,讓瀏覽器執行他安排的程式。
發生什麼事
- 11 月 6 日:一位匿名人士向 Google 回報這個漏洞
- 11 月 9 日:Google 釋出 Chrome 穩定版 157.0.8103.50(Windows 與 Mac 另有 .51),共修補 9 個安全漏洞,並表示已知 CVE-2026-125350 有攻擊程式在外流通
- 11 月 10 日:美國 CISA 把它列入「已遭利用漏洞清單」(KEV),要求聯邦機關在 11 月 24 日前處理
從回報到釋出修補只隔 3 天(依上面日期自行換算)。NVD 上由 CISA 給的 CVSS 分數是 8.8,屬於高風險。
會影響誰
依 NVD 的描述,攻擊者只要讓你打開一個特製的網頁,就可能在瀏覽器的沙箱內執行任意程式碼。CVSS 的評分條件也顯示:不需要帳號權限,但需要使用者有動作(例如點開連結)。
CISA 另外提醒,這個漏洞可能影響多款採用 Chromium 的瀏覽器,並舉出 Chrome、Edge、Opera。
| 你用的瀏覽器 | 該做的事 |
|---|---|
| Chrome | 更新到 157.0.8103.50 以上 |
| Edge、Opera 等 Chromium 系 | 檢查更新,修補版本以各家公告為準 |
| 公司統一管理的電腦 | 請 IT 確認更新政策沒有擋住這一版 |
更多細節
這次的 9 個漏洞裡,7 個是 High、2 個是 Medium。除了已遭利用的這一個,還有另一個同樣出在 XML 元件的 use-after-free(CVE-2026-125346),以及 WebGL、GPU、V8、FileSystem、Compositing 等元件的問題。
幾個要注意的地方:
- Google 說更新會在「未來幾天到幾週」逐步推送,所以不要等它自己來,手動檢查比較快
- 「沙箱內執行」代表攻擊程式被關在瀏覽器的隔離區。一般來說,攻擊者要完全控制電腦還得搭配其他漏洞,但這不是可以晚點再更新的理由
- Google 目前限制漏洞細節的存取,官方沒有公布誰在攻擊、攻擊規模多大
我的看法
瀏覽器漏洞跟伺服器漏洞不一樣:伺服器可以躲在防火牆後面,瀏覽器卻是每天主動連到外面的東西,而且每個人都有。對小公司來說,這種更新最麻煩的不是技術,而是「沒有人負責提醒大家更新」。
我的習慣是看到 Chrome 被列入 KEV,就直接請身邊的人打開「關於 Google Chrome」看一眼。Chrome 平常會自己下載更新,但一般要重新啟動瀏覽器才會套用,很多人分頁開著好幾個禮拜不關,其實一直停在舊版。
幫客戶做系統的人也順便檢查一下:如果產品內嵌了 Chromium(例如用它做桌面程式或自動截圖),那一份不會跟著使用者的 Chrome 一起更新,要另外追版本。
名詞小辭典
- 零時差漏洞(Zero-day):修補釋出之前就已經被攻擊者利用的漏洞。
- Use-after-free:程式釋放記憶體後又繼續使用它,攻擊者可藉此塞入自己的資料或程式。
- 沙箱(Sandbox):把程式關在隔離區執行的保護機制,限制它能碰到的檔案與系統資源。
- CISA KEV:美國網路安全暨基礎設施安全局維護的清單,只收錄確認已被實際利用的漏洞。